
وبلاگ
الزامات راه اندازی SOC در سازمان های دولتی | راهنمای انطباق با افتا تا آمادگی عملیاتی

راهاندازی مرکز عملیات امنیت (SOC) در یک سازمان دولتی یعنی همزمان چهار الزام را برآورده کنید: انطباق با ابلاغیهها و ضوابط مرکز افتا و چارچوبهای بینالمللی مانند ISO/IEC 27001:2022 و NIST CSF 2.0؛ تأمین نیروی انسانی برای پایش شبانهروزی؛ فرآیندهای مستند پاسخ به رخداد؛ و فناوری بومی که دادهها را از زیرساخت سازمان خارج نکند. این راهنما هر الزام را روشن میکند، مدل مناسب استقرار را نشان میدهد و با نقشه راه پنجمرحلهای و چکلیست آمادگی، مسیر را از ارزیابی اولیه تا بهرهبرداری توضیح میدهد.
چرا سازمانهای دولتی نمیتوانند پایش امنیتی شبانهروزی را به تعویق بیندازند؟
چون هدفبودن نهادهای دولتی و حیاتی دیگر فرضیه نیست و رگولاتور هم آن را رسماً اعلام کرده است. مرکز مدیریت راهبردی افتا در ۲۲ خرداد ۱۴۰۴ با نامهای رسمی به مدیران دستگاههای اجرایی وضعیت هشدار سایبری اعلام کرد؛ بر اساس گزارشهای منتشرشده، مدیران و کارشناسان فناوری اطلاعات و مسئولان حراست موظف شدند از ۲۱ تا ۳۱ خرداد در وضعیت آمادهباش کامل باشند و الزامات امنیتی را با جدیت اجرا کنند.
در سازمانی که پایش شبانهروزی ندارد، حملهای که شب یا در تعطیلات آغاز میشود تا صبح روز کاری بعد دیده نمیشود، و مهاجم در همین فاصله فرصت دسترسی به دادههای حساس یا اختلال در خدمات را پیدا میکند. برای یک دستگاه دولتی، بهای این تأخیر فقط مالی نیست: توقف خدمات عمومی، افشای اطلاعات شهروندان و پاسخگویی در برابر نهادهای نظارتی هم در کار است. نتیجه اینکه پرسش درست دیگر «آیا SOC لازم داریم؟» نیست، بلکه «SOC ما باید چه الزاماتی را برآورده کند؟» است. اگر پاسخ را میخواهید در قالب یک پروژهی اجرایی ببینید، خدمت راهاندازی و پشتیبانی SOC فرزان دامنهی کار را از طراحی تا پایش ۲۴×۷ نشان میدهد، و نقشه راه امنسازی زیرساختهای حیاتی چارچوب کلانتر آن را توضیح میدهد.
کدام الزامات قانونی و استانداردی بر SOC دولتی حاکم است؟
SOC دولتی همزمان باید با دو لایهی الزام همراستا باشد: ابلاغیهها و ضوابط داخلی مرکز افتا، و چارچوبهای بینالمللی که ممیزی و نگاشت کنترلها بر آنها تکیه دارد. جدول زیر انتظار هر لایه از SOC و مدرکی که در ممیزی ارائه میشود را خلاصه میکند.
الزام / چارچوب | آنچه از SOC انتظار میرود | مدرک قابل ممیزی |
ابلاغیهها و آمادهباشهای افتا | توان اجرای فوری الزامات و گزارش وضعیت در بازههای آمادهباش؛ کانال مشخص برای دریافت ابلاغیهها | رویهی آمادهباش، فهرست مسئولان و شیفتهای پاسخ |
گواهی محصول و پروانهی خدمات افتا | تأمین ابزار و خدمات SOC از تأمینکنندگان دارای گواهی یا پروانهی معتبر | تصویر گواهیها و شرایط پشتیبانی در قرارداد |
ISO/IEC 27001:2022، کنترلهای 8.15 و 8.16 | ثبت، محافظت و تحلیل لاگها (8.15) و پایش فعال رفتارهای غیرعادی (8.16) | سیاست لاگ، شواهد پایش و بازبینی دورهای |
NIST CSF 2.0 | پوشش توابع تشخیص (Detect) و پاسخ (Respond) در کنار حکمرانی (Govern) | نگاشت Use-Caseها به توابع CSF |
NIST SP 800-61 Rev.3 | ادغام واکنش به رخداد در مدیریت ریسک سایبری سازمان | نقشها، پلیبوکها و گزارش درسهای آموخته |
در لایهی افتا، ضوابط ابلاغی معمولاً خرید نرمافزار و خدمات امنیتی دستگاههای دولتی را به تأمینکنندگان دارای گواهی محصول و پروانهی خدمات افتا محدود میکنند؛ جزئیات انواع گواهی را در مقالهی گواهی افتا چیست؟ و تفاوت آن با استاندارد بینالمللی را در مقایسهی افتا و ISO 27001 ببینید. در لایهی بینالمللی، NIST SP 800-61 Rev.3 که در ۳ آوریل ۲۰۲۵ (۱۴ فروردین ۱۴۰۴) نهایی شد و جایگزین Rev.2 است، واکنش به رخداد را دیگر فرآیندی جدا نمیبیند و آن را در شش کارکرد NIST CSF 2.0 حکمرانی، شناسایی، حفاظت، تشخیص، پاسخ و بازیابی ــ ادغام میکند. این رویکرد برای سازمانهای دولتی که چرخهی بودجه و ممیزی منظم دارند تطبیق طبیعیتری دارد. اگر هنوز سیستم مدیریت امنیت اطلاعات ندارید، خدمت مشاوره و استقرار ISMS پایهی لازم برای کنترلهای 8.15 و 8.16 را فراهم میکند.
مدیریت همزمان این چارچوبها بدون ابزار، به فایلهای پراکنده و ممیزیهای تکراری ختم میشود. FORTRESS GRC چون Framework Agnostic است، انطباق با ISO 27001، NIST، PCI DSS و مشابه آنها را همزمان مدیریت میکند و ماژولهای تحلیل شکاف و ممیزی آن، نگاشت الزامات SOC را برای تیم امنیت و مدیران ریسک قابلردیابی میکند.
SOC یک سازمان دولتی چه اجزای انسانی، فرآیندی و فناوری باید داشته باشد؟
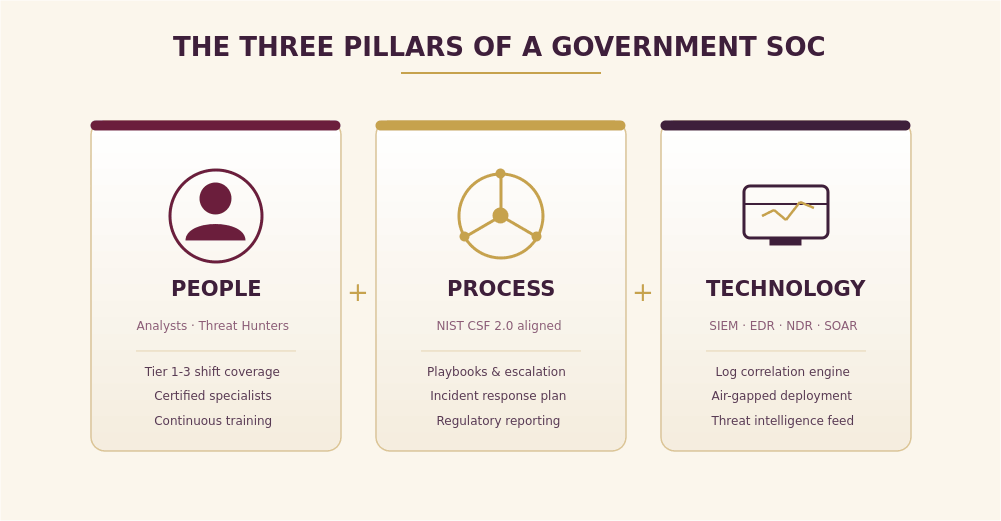
هر SOC کارآمد بر سه رکن استوار است: نیروی انسانی متخصص، فرآیندهای مستند و فناوری پایش و پاسخ. در سازمانهای دولتی هر سه رکن باید با محدودیتهایی مانند بومیسازی و نگهداری داده در داخل کشور همراستا باشند.
چند نفر برای پایش ۲۴ ساعته لازم است؟
یک صندلی که ۲۴ ساعته و هر روز هفته پُر باشد، ۱۶۸ ساعت کار در هفته میطلبد. چون هر کارشناس حدود ۴۰ ساعت کار میکند، محاسبهی ساده ۴٫۲ نفر میدهد و با مرخصی، بیماری و آموزش، در عمل ۵ تا ۶ نفر. اگر در هر شیفت دو نفر حضور داشته باشند و سطوح تحلیل Tier 1 تا 3 پوشش داده شود، برآوردهای رایج صنعت برای یک SOC واقعی ۲۴ ساعته بین ۸ تا ۱۲ نفر است؛ این عدد برآورد است و با حجم رویداد و دامنهی خدمات تغییر میکند.
مشکل اینجاست که نیروی متخصص کمیاب است؛ طبق مطالعهی نیروی کار ISC2 در ۲۰۲۵، کمبود جهانی متخصصان امنیت به ۴٫۸ میلیون نفر رسیده است. اگر سازمان نتواند این تیم را تأمین و نگه دارد، پوشش شبانه عملاً از بین میرود؛ به همین دلیل بسیاری از دستگاهها مدل ترکیبی و اتوماسیون را انتخاب میکنند. تعریف وظایف هر سطح را در مقالهی سطوح مختلف پایش امنیتی SOC ببینید. کارشناسان باید علاوه بر گواهینامههایی مانند CISSP یا CEH، آموزش مستمر دربارهی تهدیدات تازه ببینند.
چه فرآیندهایی باید پیش از روز اول مستند باشد؟
حداقل باید طرح واکنش به رخداد (Incident Response Plan)، پلیبوکهای سناریوهای پرتکرار، ماتریس ارجاع و ارتباط با مدیران و مراجع ذیربط، و رویهی درسهای آموخته وجود داشته باشد. اگر سازمان هنوز چنین سندی ندارد، چکلیست پاسخ به رخداد نقطهی شروع عملی است؛ و اگر تیم داخلی برای همهی سناریوها کافی نیست، خدمت CSIRT ظرفیت پاسخگویی تخصصی را بدون استخدام دائمی فراهم میکند.
هستهی فناوری SOC دولتی چه ویژگیهایی باید داشته باشد؟
هستهی هر SOC یک SIEM است که لاگهای فایروال، سیستمعامل، تجهیزات شبکه و برنامهها را جمعآوری، نرمالسازی و همبسته میکند. برای بخش دولتی، این هسته باید سه ویژگی داشته باشد: قابلیت نصب و بهروزرسانی Air-Gapped بدون اتصال اینترنتی، بومیبودن مدلهای تحلیلی و هوش مصنوعی تا هیچ لاگی به بیرون نرود، و تأییدیهی معتبر افتا. سامانه بومی FORTRESS SIEM از همین ابتدا برای این الزامات طراحی شده و FARZAN GROUP آن را بهصورت پلتفرم یکپارچه شامل ماژولهای NDR، EDR، SOAR و XDR ارائه میدهد؛ ضمن اینکه دارای تأییدیهی رسمی مرکز افتا است. برای تفاوت SIEM با SOC میتوانید این مقایسه را بخوانید، و برای سنجش گزینهها سوالات کلیدی پیش از خرید SIEM بومی را.
برای زیرساختهای حیاتی، SOC باید فقط IT را نبیند. FORTRESS SIEM پروتکلهای صنعتی IEC 104، Modbus، DNP3 و S7comm را پایش میکند و رفتارهایی مانند Rogue Master یا دستکاری Control Commands را تشخیص میدهد؛ جزئیات این حوزه در مقالهی مدیریت رویداد امنیت شبکه صنعتی آمده است. وابستگی به SIEM خارجی هم ریسک جدایی دارد: قطع پشتیبانی یا تحریم میتواند پایش را از کار بیندازد؛ دربارهی این ریسک این مقاله و دربارهی مهاجرت از محصولات خارجی جایگزین Splunk برای دستگاههای دولتی را ببینید.
چرا خود SOC نباید بزرگترین هدف سازمان شود؟
SOC به لاگ همهی سیستمها و حسابهای ممتاز دسترسی دارد؛ اگر مهاجم به آن نفوذ کند، هم دید سازمان را کور میکند و هم به اطلاعات حساس میرسد. بنابراین شبکهی مدیریتی SOC باید جدا باشد و دسترسی تحلیلگران و مدیران سیستم کنترل و ثبت شود. سامانه مدیریت دسترسی ممتاز FORTRESS PAM دسترسی به SSH، RDP و پایگاهداده را از مرورگر و بدون افشای رمز عبور فراهم میکند، احراز هویت چندعاملی دارد و نشستها را بهصورت ویدیویی ضبط میکند؛ نظارت چهارچشمی هم امکان مشاهدهی همزمان نشستهای حساس را میدهد.
کدام الزامات، مدل استقرار SOC را تعیین میکند؟
مدل استقرار (داخلی، برونسپاریشده یا ترکیبی) از سه الزام نتیجه میشود: سطح طبقهبندی دادهها، بودجه و امکان جذب نیروی دائمی، و الزام محل نگهداری داده. برای سازمانهایی که با اطلاعات طبقهبندیشده یا زیرساخت حیاتی سروکار دارند، SOC داخلی یا مدل ترکیبی معمولاً واقعبینانهتر است؛ در مدل ترکیبی پایش سطح یک به یک مرکز بومی سپرده میشود و تحلیل و تصمیم دربارهی رویدادهای حساس درون سازمان میماند. مقایسهی هزینه و معیارهای انتخاب ارائهدهنده را در مقالهی MSSP برای سازمانهای دولتی و مزایای برونسپاری SOC بخوانید.
FARZAN GROUP هر دو مسیر را پوشش میدهد: خدمت SOC برای استقرار درونسازمانی و خدمت مدیریتشده MSSP برای پایش ۲۴×۷ با مرکز عملیات بومی. برای دیدن دامنهی کامل، خدمات حوزه عملیات امنیت و مقایسه خدمات امنیتی امن گستران فرزان مقایسهی روشنی ارائه میدهند.
نقشه راه پنجمرحلهای راهاندازی SOC در سازمان دولتی چیست؟
راهاندازی SOC معمولاً در پنج مرحلهی پیاپی انجام میشود: ارزیابی شکاف و بلوغ، نگاشت الزامات، طراحی معماری و انتخاب ابزار، استقرار و تنظیم دقیق، و بهبود مستمر. جدول زیر کار هر مرحله و خروجی قابلتحویل آن را نشان میدهد.
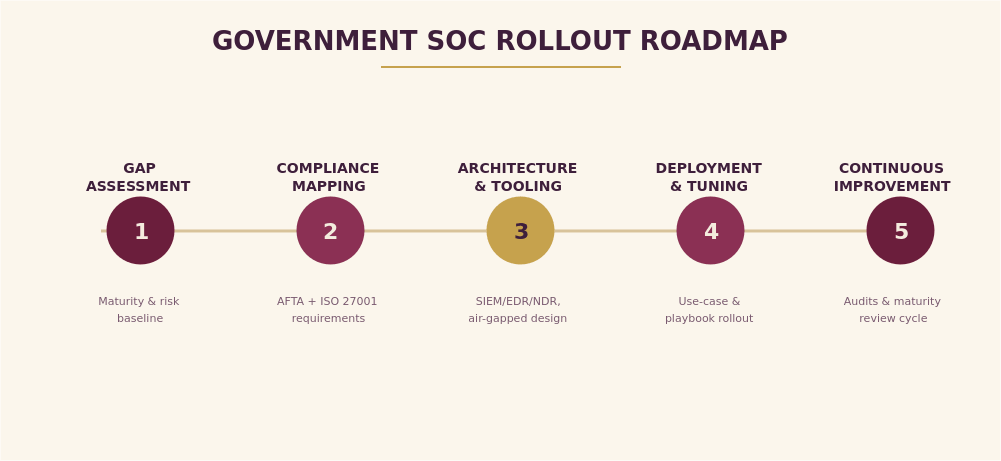
پنج گام اجرایی برای استقرار مرکز عملیات امنیت در یک سازمان دولتی.
مرحله | کارها | خروجی |
۱. ارزیابی شکاف و بلوغ | شناسایی داراییهای حیاتی و ریسکهای محتمل؛ سنجش وضعیت با مدل SOC-CMM که رایگان و متنباز است، ۵ حوزه و ۲۶ جنبه را میسنجد و به NIST CSF نگاشت میشود | گزارش شکاف و بلوغ پایه |
۲. نگاشت الزامات | تبدیل الزامات افتا، ISO 27001 و NIST به کنترلهای فنی با FORTRESS GRC | ماتریس انطباق |
۳. طراحی معماری و انتخاب ابزار | تعیین منابع لاگ، EPS، پهنای باند، الزام Air-Gapped و مدل استقرار | سند معماری و شرح فنی خرید |
۴. استقرار و تنظیم دقیق | اتصال تدریجی منابع لاگ، تعریف Use-Case، کاهش هشدار کاذب؛ اعتبارسنجی تشخیصها با تست نفوذ | Use-Caseهای تأییدشده |
۵. بهبود مستمر | ممیزی دورهای، ارزیابی مجدد بلوغ، پایش شاخصهای MTTD و MTTR | گزارش دورهای و برنامهی بهبود |
اگر پیش از انتخاب ابزار میخواهید معیارها را دقیقتر بدانید، اصول انتخاب نرمافزار مدیریت امنیت اطلاعات و راهنمای خرید SIEM به گامهای دوم و سوم سرعت میدهند.
آیا سازمان شما برای راهاندازی SOC آماده است؟ چکلیست ۱۰ مرحلهای
پیش از امضای قرارداد یا خرید ابزار، ده پرسش زیر را با «بله» یا «نه» پاسخ دهید. هر «نه»، نقطهی شروع گام اول نقشهی راه است.
۱. مالک پروژه و حمایت مدیریت ارشد مشخص است.
۲. فهرست داراییهای حیاتی و طبقهبندی دادهها وجود دارد.
۳. منابع لاگ اولویتدار (فایروال، Active Directory، سرورها، تجهیزات شبکه و برنامههای حیاتی) شناسایی شدهاند.
۴. سیاست لاگ و مدت نگهداری آن، منطبق با کنترل 8.15 استاندارد ISO 27001:2022، تعریف شده است.
۵. مدل استقرار (داخلی، MSSP یا ترکیبی) با توجه به الزام محل نگهداری داده انتخاب شده است.
۶. برنامهی تأمین نیرو برای پوشش ۲۴×۷ یا قرارداد جایگزین روشن است.
۷. طرح واکنش به رخداد و ماتریس ارجاع و ارتباط نوشته شده است.
۸. ابزارها و تأمینکنندگان، گواهی یا پروانهی معتبر افتا دارند.
۹. شبکهی مدیریتی SOC جداست و دسترسی ممتاز کنترل و ثبت میشود.
۱۰. شاخصهای سنجش (MTTD، MTTR و نرخ هشدار کاذب) و بازهی بازبینی تعریف شدهاند.
بزرگترین چالشهای راهاندازی SOC دولتی کداماند و چگونه رفع میشوند؟
سه چالش بیشترین اثر را بر موفقیت پروژه دارند: حجم هشدار در برابر کمبود نیرو، الزام نگهداری داده در داخل کشور، و توجیه بودجه در برابر مدیریت ارشد.
حجم هشدار و کمبود نیرو. طبق گزارش ۲۰۲۶ شرکت Vectra AI، سازمانها بهطور میانگین روزانه ۲٬۹۹۲ هشدار امنیتی دریافت میکنند و ۶۳٪ آنها بدون رسیدگی میمانند؛ این رقم در ۲۰۲۳ حدود ۴٬۴۸۴ هشدار در روز بود، یعنی حتی با کاهش حجم، مشکل باقی مانده است. پیامدش روشن است: یک هشدار واقعی میان هزاران هشدار بیاهمیت گم میشود و شناسایی نفوذ در زیرساخت دولتی ممکن است روزها یا هفتهها به تأخیر بیفتد. راهحل، اتوماسیون تریاژ و پاسخ اولیه با موتور SOAR است؛ دربارهی چرایی آن مقالهی نیاز SOC به SOAR را ببینید. دستیار هوشمند مبتنی بر LLM بومی در FORTRESS SIEM دهها لاگ پراکنده را به یک روایت فارسی از مسیر حمله تبدیل میکند، آن را با MITRE ATT&CK تطبیق میدهد و بدون ارسال هیچ دادهای به بیرون از زیرساخت سازمان، پلیبوک مناسب را پیشنهاد میکند.
بخش دیگری از نویز را میتوان پیش از رسیدن به SOC کم کرد: بخش قابلتوجهی از حملات با کلیک کاربر روی لینک آلوده یا دانلود فایل مخرب از اینترنت آغاز میشود. سامانه جداسازی اینترنت FORTRESS RBI که بر فناوری داکر بنا شده، نرمافزارهای کاربر را در کانتینر ایزوله اجرا میکند و فقط تصویر آنها را از طریق مرورگر (TLS، پورت ۴۴۳) به کاربر نشان میدهد؛ فایلهای دانلودی را با چند آنتیویروس، Sandbox و CDR بررسی میکند. در حوزهی جداسازی اینترنت، افتا راهکارهای مبتنی بر داکر را تنها گزینهی تأییدشده و VDI، Remote Desktop و Terminal Service را منسوخ اعلام کرده است. برای این موضوع مقالهی جداسازی اینترنت از شبکه داخلی را ببینید.
الزام نگهداری داده در داخل کشور. بسیاری از پلتفرمهای SIEM و XDR جهانی مبتنی بر پردازش ابریاند و برای زیرساختهای حیاتی دولتی که مشمول الزامات حاکمیت داده هستند، قابلاستفاده نیستند. راهکار مطمئن، انتخاب سامانهای است که از ابتدا برای استقرار Air-Gapped طراحی شده باشد. برای مقایسهی سامانههای بومی امنیتی، جدول مقایسه راهکارهای امنیتی بومی فرزان معیار مناسبی است.
توجیه بودجه. مدیران ارشد زمانی بودجهی SOC را میپذیرند که ریسک به زبان مالی و عددی بیان شود. ماژول مدیریت ریسک FORTRESS GRC با محاسبهی عدد ریسک بر اساس ارزش دارایی (محرمانگی، صحت و دسترسپذیری) و احتمال وقوع، SOC را نه هزینه، بلکه کاهش ریسک قابلسنجش نشان میدهد.
هزینهی راهاندازی SOC دولتی به چه عواملی بستگی دارد؟
هزینه به حجم رویداد در ثانیه (EPS)، تعداد داراییهای تحت پایش، مدل انتخابی (داخلی، MSSP یا ترکیبی)، الزام Air-Gapped و تعداد نیروی لازم برای پوشش ۲۴ ساعته بستگی دارد. برای سازمان دولتی توصیه میشود بهجای تمرکز بر هزینهی اولیه، هزینهی کل مالکیت (TCO) را در بازهی سه تا پنج سال و هزینهی فرصت ناشی از شناسایی دیرهنگام یک حادثه ــ که میتواند به توقف خدمات عمومی یا افشای داده بینجامد ــ در تصمیم لحاظ کنند.
پرسشهای متداول دربارهی الزامات SOC دولتی
آیا SOC دولتی میتواند از SIEM ابری خارجی استفاده کند؟
توصیهی محتاطانه این است که نه. لاگهای امنیتی دستگاه دولتی اطلاعات حساساند و ارسال آنها به سرویس ابری خارجی با الزام نگهداری داده در داخل کشور و ریسک قطع پشتیبانی در تعارض است. پیش از هر تصمیم، ابلاغیهی مرجع سازمان خود را بررسی کنید و ترجیحاً سامانهای بومی با قابلیت Air-Gapped انتخاب کنید.
SOC و SIEM یکی هستند؟
خیر. SIEM یک ابزار است، اما SOC ترکیبی از نیروی انسانی، فرآیند و فناوری است که SIEM تنها بخشی از فناوری آن را میسازد. تفصیل را در مقالهی تفاوت SIEM و SOC ببینید.
اثربخشی SOC بعد از راهاندازی چگونه سنجیده میشود؟
با شاخصهایی مانند MTTD، MTTR، نرخ هشدار کاذب و نسبت هشدار به رخداد تأییدشده، ارزیابی دورهای بلوغ با SOC-CMM و آزمونهای نفوذ که کارایی تشخیص را واقعاً بسنجند.
جمعبندی
الزامات راهاندازی SOC در سازمانهای دولتی فراتر از خرید چند ابزار امنیتی است؛ ترکیبی از انطباق با ابلاغیههای افتا و چارچوبهای بهروز بینالمللی، تأمین و نگهداشت نیروی متخصص، فرآیند مستند واکنش به رخداد و فناوری بومی و Air-Gapped است. اگر سازمان شما در مرحلهی ارزیابی یا طراحی معماری است، تیم فنی FARZAN GROUP آماده است بهترین ترکیب از FORTRESS SIEM، FORTRESS GRC و خدمات SOC و MSSP را متناسب با الزامات شما در یک نشست مشاوره بررسی کند. برای دیدن کل گزینهها میتوانید مقایسه محصولات امنیت سایبری صنعتی فرزان و خدمات امنیت سایبری امن گستران فرزان را مرور کنید.
مطالب مرتبط