
وبلاگ
آسیب پذیری پروتکل IEC 60870-5-104 در سیستم های SCADA | تحلیل ریسک و راهکارهای امنیتی

پروتکل IEC 60870-5-104 (که در میان متخصصان صنعت برق به IEC-104 شناخته میشود) زبان ارتباطی استاندارد میان مراکز کنترل، پستهای فوقتوزیع و واحدهای ایستگاهی از راه دور (RTU) در شبکههای برق، آب و سایر زیرساختهای حیاتی است؛ اما همین پروتکل که برای سرعت و سادگی در دهه ۱۹۹۰ طراحی شد، بهطور ذاتی فاقد مکانیزمهای احراز هویت و رمزنگاری است و همین ضعف طراحی، آن را به یکی از پرتکرارترین اهداف حملات سایبری علیه SCADA در جهان تبدیل کرده است. در این مقاله، ابتدا ساختار و کاربرد IEC-104 را مرور میکنیم، سپس ریشه فنی آسیبپذیری آن، مهمترین سناریوهای حمله (تزریق فرمان، Man-in-the-Middle، Replay و انکار سرویس)، نمونه واقعی حمله Industroyer به شبکه برق اوکراین، جایگاه این پروتکل در الزامات نظارتی فتا و استانداردهای بینالمللی، و در نهایت راهکارهای عملی کاهش ریسک برای اپراتورهای صنعت برق و زیرساختهای حیاتی ایران را بررسی میکنیم.
پروتکل IEC 60870-5-104 چیست و چرا در صنعت برق کاربرد گسترده دارد؟
IEC 60870-5-104 توسعهیافته IEC 60870-5-101 است؛ جایی که ارتباط سریال قدیمی با یک لایه TCP/IP جایگزین شد تا تبادل داده تلهکنترل روی شبکههای LAN و WAN امکانپذیر شود. این پروتکل واحدهای پیام استاندارد به نام ASDU (Application Service Data Unit) را درون بستههای APDU حمل میکند و برای اعلان وضعیت کلیدها و بریکرها، دریافت اندازهگیریهای آنالوگ، و ارسال فرمانهای کنترلی از مرکز دیسپچینگ به پستهای برق به کار میرود. به دلیل باز بودن، سادگی پیادهسازی و پشتیبانی گسترده تولیدکنندگان تجهیزات، IEC-104 امروزه در بسیاری از شبکههای SCADA صنعت برق اروپا، خاورمیانه و ایران بهعنوان پروتکل غالب ارتباط مرکز کنترل با پستها استفاده میشود.
اما همین گستردگی استفاده، IEC-104 را به یک سطح حمله (Attack Surface) بزرگ و شناختهشده برای مهاجمانی تبدیل کرده است که به دنبال اختلال در زیرساختهای حیاتی هستند؛ موضوعی که ارزیابی دقیق ریسک آن را برای هر اپراتور صنعت برق و آب ضروری میکند.
چرا IEC-104 از پایه ناامن طراحی شده است؟
ریشه اصلی آسیبپذیری IEC-104 در فلسفه طراحی آن نهفته است، نه در یک باگ خاص قابل رفع با بروزرسانی نرمافزار. سه ضعف بنیادین این پروتکل عبارتاند از:
- نبود احراز هویت: هر دستگاهی که بتواند یک اتصال TCP روی پورت ۲۴۰۴ برقرار کند، میتواند خود را بهجای RTU یا مرکز کنترل مشروع جا بزند، بدون آنکه پروتکل مکانیزمی برای تأیید هویت طرف مقابل داشته باشد.
- نبود رمزنگاری: تمام فریمهای ASDU بهصورت متن ساده (Plaintext) روی شبکه منتقل میشوند؛ بنابراین هر کسی که به بستر شبکه دسترسی Passive داشته باشد، میتواند وضعیت کلیدها، بریکرها و پارامترهای عملیاتی حساس را رصد کند.
- نبود یکپارچگی داده و محافظت در برابر Replay: پروتکل فاقد مکانیزم Message Authentication Code (MAC) است، بنابراین یک بسته معتبر ضبطشده میتواند بدون تغییر دوباره روی شبکه پخش شود و دستگاه گیرنده هیچ راهی برای تشخیص تکراری بودن آن ندارد.
این سه ضعف در کنار هم، سطح ریسکی ایجاد میکنند که کمیته فنی IEC نیز آن را بهرسمیت شناخته و برای جبران آن، افزونه امنیتی IEC 62351-5 را تعریف کرده است؛ افزونهای که هنوز بهصورت گسترده در تجهیزات میدانی قدیمی پیادهسازی نشده است. همچنان هر سال گزارشهای تازهای از پیادهسازیهای ناقص IEC 62351 در دروازههای ارتباطی (Gateway) و RTUهای نسل قدیم منتشر میشود که نشان میدهد این ضعف طراحی هنوز یک ریسک زنده و در حال گسترش برای اپراتورهای صنعت برق است، نه یک تهدید تاریخی و مربوط به گذشته.
مهمترین سناریوهای حمله علیه IEC 60870-5-104
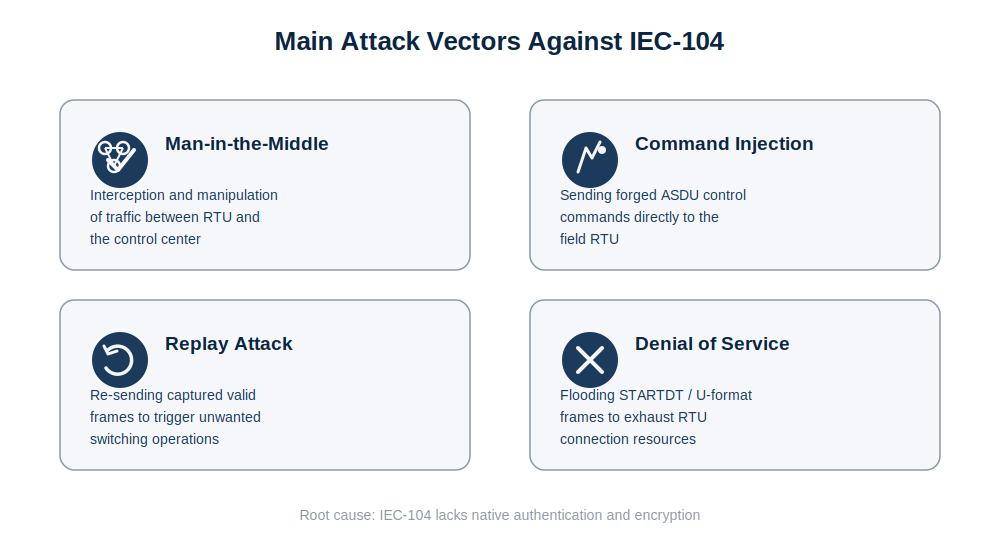
پژوهشهای دانشگاهی و گزارشهای میدانی چند سناریوی حمله تکرارشونده علیه IEC-104 را مستند کردهاند:
تزریق فرمان (Command Injection): مهاجم با دسترسی به شبکه OT، فرمانهای ASDU جعلی (مانند باز یا بسته کردن بریکر) را مستقیماً به RTU ارسال میکند؛ دقیقاً همان تکنیکی که در پژوهشهای شبیهسازیشده روی بسترهای Testbed اثبات شده است.
حمله Man-in-the-Middle: با استفاده از تکنیکهایی مانند ARP Poisoning، مهاجم بین مرکز کنترل و RTU قرار میگیرد و میتواند وضعیت واقعی خطا یا اتصال زمین را از دید اپراتور HMI پنهان کند، بدون آنکه هیچ هشداری در سامانه ثبت شود.
حمله Replay: بستههای معتبر ضبطشده (مثلاً یک فرمان قطع بریکر) بدون تغییر دوباره پخش میشوند تا عملیات سوییچینگ ناخواسته در پست برق رخ دهد.
انکار سرویس (DoS): سیل بستههای STARTDT یا فریمهای کنترلی U-format، منابع اتصال RTU را اشباع کرده و ارتباط SCADA با پست برق را قطع میکند؛ در چنین شرایطی اپراتور دید کامل خود نسبت به وضعیت شبکه را از دست میدهد.
Industroyer؛ وقتی آسیبپذیری پروتکل به قطعی واقعی برق تبدیل شد
بهترین شاهد عینی برای خطر واقعی این آسیبپذیریها، حمله بدافزار Industroyer (شناختهشده نیز با نام CrashOverride) به پست فوقتوزیع «پیونیچنا» در نزدیکی کییف در دسامبر ۲۰۱۶ است. این بدافزار دارای چهار پیلود اختصاصی برای پروتکلهای IEC 60870-5-101، IEC 60870-5-104، IEC 61850 و OPC DA بود و توانست مستقیماً و بدون بهرهگیری از هیچ آسیبپذیری روز-صفر، با ارسال فرمانهای معتبر اما جعلی از طریق همین پروتکلهای تلهکنترل، بریکرهای پست را باز کند و بخشی از پایتخت اوکراین را برای حدود یک ساعت بدون برق بگذارد. نکته مهم برای هر اپراتور صنعت برق این است که Industroyer از هیچ باگ نرمافزاری سوءاستفاده نکرد؛ بلکه صرفاً از قابلیتهای استاندارد و مستند خود پروتکل IEC-104 برای صدور فرمان استفاده کرد، دقیقاً همان سناریویی که در بخش قبل توضیح داده شد. نسخه بازطراحیشده این بدافزار، Industroyer2، در سال ۲۰۲۲ نیز علیه زیرساخت برق اوکراین به کار گرفته شد و بار دیگر نشان داد این خانواده تهدید هنوز فعال است.
جایگاه IEC-104 در الزامات فتا و استانداردهای بینالمللی
از منظر نظارتی، اپراتورهای زیرساخت حیاتی ایران موظف به رعایت الزامات طرح امنسازی زیرساختهای حیاتی مرکز مدیریت راهبردی افتای ریاستجمهوری هستند که بخشبندی شبکه OT/IT، مدیریت دسترسی و پایش مستمر رخدادهای امنیتی را برای زیرساختهای دارای اهمیت ملی الزامی میداند. در سطح بینالمللی نیز دو مرجع فنی مکمل یکدیگرند: استاندارد ISA/IEC 62443 چارچوب سطوح امنیتی هدف (SL-T) را برای سیستمهای اتوماسیون صنعتی تعریف میکند و از طریق خدمت مشاوره و پیادهسازی استاندارد ICS، قابل استقرار است، و راهنمای NIST SP 800-82 — Guide to Operational Technology Security، بهطور مشخص کنترلهای امنیتی لازم برای پروتکلهای تلهکنترل قدیمی مانند IEC-104 و DNP3 را پوشش میدهد. تطبیق همزمان با این سه چارچوب، پیشنیاز عبور موفق از ممیزیهای امنیتی سازمانهای دولتی و بخش انرژی کشور است.
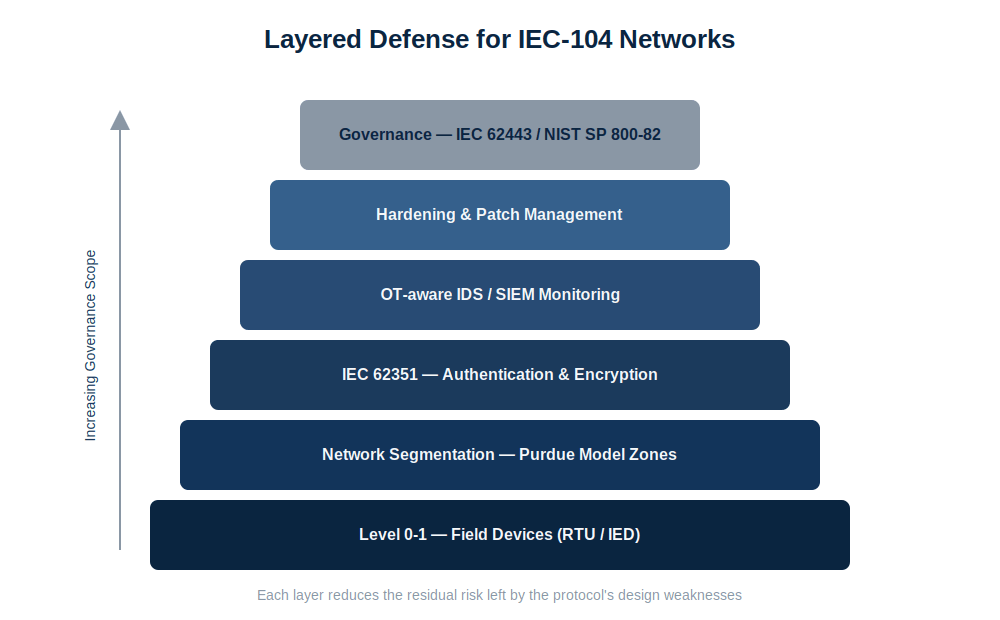
بخشبندی شبکه بر مبنای مدل پوردو، نقطه شروع طبیعی برای اجرای این الزامات است، چراکه بدون تفکیک روشن سطوح ۰ تا ۵، هیچ کنترل امنیتی دیگری روی ترافیک IEC-104 قابل اجرای مؤثر نخواهد بود.
راهکارهای عملی کاهش ریسک آسیبپذیری IEC-104
با توجه به اینکه ماهیت ناامن پروتکل قابل تغییر نیست، کاهش ریسک باید در لایههای اطراف آن انجام شود:
۱. بخشبندی شبکه و کنترل دسترسی
جداسازی فیزیکی یا منطقی شبکه OT از IT و محدودسازی دسترسی به پورت ۲۴۰۴ فقط به آدرسهای IP مجاز مرکز کنترل، سادهترین و مؤثرترین اقدام اولیه است.
۲. فعالسازی IEC 62351 در تجهیزات پشتیبان
در RTUها و گیتویهای جدید که از این افزونه امنیتی پشتیبانی میکنند، فعالسازی احراز هویت TLS باید در اولویت پروژههای بازسازی زیرساخت قرار گیرد.
۳. پایش اختصاصی ترافیک OT
ابزارهای IDS/SIEM عمومی معمولاً ساختار ASDU را نمیشناسند و نمیتوانند فرمانهای مخرب اما ساختاری معتبر را تشخیص دهند. استفاده از سامانهای مانند سامانه بومی مدیریت رخدادهای امنیت اطلاعات
سامانه بومی مدیریت رخدادهای امنیت اطلاعات(FORTRESS SIEM)،که قابلیت تحلیل رفتاری و همبستهسازی رویدادهای پروتکلمحور را دارد، امکان کشف الگوهای غیرعادی در ترافیک IEC-104 پیش از وقوع اختلال واقعی را فراهم میکند.
۴. هاردنینگ زیرساخت شبکه صنعتی
غیرفعالسازی سرویسهای زائد روی RTU، بهروزرسانی فریمور و اعمال سیاستهای امنسازی از طریق خدمت امنسازی و مقاومسازی زیرساخت شبکه (HARDENING)، سطح حمله قابل دسترس برای مهاجم را بهطور محسوسی کاهش میدهد.
۵. مشاوره و ارزیابی بلوغ امنیتی
برای سازمانهایی که هنوز نقشه راه مشخصی برای انطباق با فتا و IEC 62443 ندارند، بهرهگیری از خدمت مدیریت امنیت بر روی شبکههای صنعتی (INS)،نقطه شروع درستی برای طراحی معماری امن Purdue-محور و تدوین نقشه راه اجرایی است.
جمعبندی
آسیبپذیری IEC 60870-5-104 یک نقص قابلرفع با وصله نرمافزاری نیست، بلکه نتیجه مستقیم فلسفه طراحی این پروتکل در دورانی است که تهدیدات سایبری امروزی وجود نداشت. حمله Industroyer نشان داد که مهاجمان میتوانند بدون بهرهگیری از هیچ آسیبپذیری فنی پیچیده، صرفاً با استفاده صحیح از قابلیتهای استاندارد این پروتکل، به قطعی واقعی برق در مقیاس شهری منجر شوند. برای اپراتورهای صنعت برق، آب و سایر زیرساختهای حیاتی ایران، مسیر کاهش ریسک از مسیر بخشبندی شبکه بر مبنای مدل پوردو، فعالسازی IEC 62351 در تجهیزات جدید، پایش اختصاصی ترافیک OT و انطباق همزمان با الزامات فتا، IEC 62443 و NIST SP 800-82 میگذرد.