




سامانه بومی مدیریت دسترسی ممتاز (FORTRESS PAM) | کنترل و نظارت بر حسابهای ممتاز سازمانی
بیشتر حملات جدی به زیرساخت سازمانهای حساس و نهادهای دولتی از یک نقطه آغاز میشود: یک حساب ممتاز بدون نظارت کافی. مدیران شبکه، ادمینهای دیتابیس و پیمانکاران دارای دسترسی بالا، پرریسکترین هدف مهاجمان هستند؛ چون افشای یک اعتبارنامه ممتاز میتواند کل زیرساخت را در اختیار نفوذگر قرار دهد—طبق گزارشهای جهانی نشت داده، سهم قابلتوجهی از حملات با سوءاستفاده از همین اعتبارنامهها آغاز میشود. FORTRESS PAM، سامانه بومی مدیریت دسترسی ممتاز محصول گروه امن گستران فرزان ایرانیان، با کنترل، رهگیری و ضبط کامل نشستهای مدیریتی، این نقطه ضعف را به یکی از قابلاعتمادترین لایههای دفاعی سازمان تبدیل میکند.
سامانه بومی FORTRESS PAMابزاری جامع برای مدیریت و کنترل دسترسی به حسابهای ویژه و ممتاز در سازمانها می باشد. این حسابها معمولاً به مدیران، ادمینها و کاربران با سطح دسترسی بالا ...
چرا FORTRESS PAM؟
FORTRESS PAM صرفاً یک خزانه رمز عبور نیست؛ یک لایه کنترل کامل بین کاربر و دارایی سازمانی است که خروجی مستقیم آن، کاهش محسوس سطح حمله و افزایش آمادگی ممیزی است:
- حذف دسترسی مستقیم کاربران و پیمانکاران به آدرس، نام کاربری و رمز عبور واقعی داراییها.
- شفافیت کامل بر نشستهای مدیریتی از طریق مفهوم Transparent Asset، بدون افشای اطلاعات حساس اتصال.
- آمادگی ممیزی و انطباق سریعتر با الزامات افتا، استاندارد ISO/IEC 27001 و چارچوبهای کنترل دسترسی بینالمللی.
- معماری مقیاسپذیر و مقاوم در برابر اختلال، مناسب سازمانهای بزرگ، چندسایتی و زیرساختهای حیاتی.
- حذف تدریجی دسترسیهای دائمی (Standing Privilege) به نفع دسترسی موقت و مبتنی بر نیاز، همسو با رویکردی که پلتفرمهای پیشرو PAM در سالهای اخیر به آن روی آوردهاند.
- تحلیل رفتار کاربران ممتاز با هوش مصنوعی برای شناسایی الگوهای مشکوک—دقیقاً همان قابلیتی که امروز مرز میان یک خزانه رمز ساده و یک پلتفرم واقعی PAM را در بازار جهانی مشخص میکند.

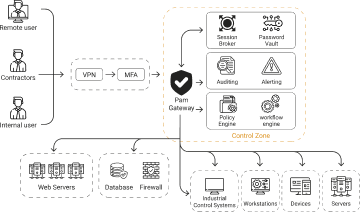
معماری Fortress-PAM مبتنی بر اصولZero Trust، Least Privilegeو Defense in Depth طراحی شده است. در این معماری، هیچ کاربری دسترسی مستقیم به داراییهای سازمانی نداشته و تمامی ارتباطات از طریق لایه کنترلشده PAM برقرار میگردد.درFortress-PAM، کلیه نشستهای مدیریتیاز طریق سامانه مرکزی مدیریت و هدایت میشوند. کاربر بدون اطلاع از آدرس واقعی، نام کاربری و رمز عبور دارایی، صرفاً به تصویر و نشست کنترلشده دارایی دسترسی پیدا میکند. این رویکرد، مفهوم Transparent Asset را محقق میسازد.
بهمنظور افزایش امنیت و مقیاسپذیری، اجزای سامانه بهصورت Microservice و در بستر Containerization (Docker) پیادهسازی شدهاند. هر سرویس بهصورت ایزوله اجرا شده و مدیریت منابع، توسعهپذیری و بروزرسانی سامانه با حداقل اختلال انجام میگیرد.تمامی ارتباطات کاربر با سامانه Fortress-PAM بر بستر TLS و پورت 443 برقرار میشود و از پروتکلهای امن نظیرHTTPS و WSS استفاده میگردد. هیچگونه ارتباط مستقیمی میان کاربر و داراییهای هدف برقرار نیست.
خزانه امن رمز عبور (Password Vault)
محل ذخیرهسازی امن برای رمزهای عبور و سایر اعتبارنامههای حسابهای ممتاز. این خزانه با لایههای رمزنگاری قوی محافظت میشود و تنها کاربران مجاز میتوانند به اطلاعات آن دسترسی داشته باشند
کنترل و مدیریت دسترسی
(Access Control & Management)
(Access Control & Management)
تعیین و اعمال سیاستهای دقیق برای اینکه چه کسی، چه زمانی و چگونه میتواند به حسابهای ممتاز دسترسی پیدا کند. این بخش معمولاً شامل احراز هویت چندعاملی (MFA) و کنترل مبتنی بر نقش (RBAC) است
مدیریت متمرکز اعتبارنامهها
(Credential Management)
(Credential Management)
مدیریت خودکار صدور، بهروزرسانی و چرخش رمزهای عبور و کلیدهای دسترسی. این کار باعث کاهش ریسک افشای رمز عبور و سوءاستفاده از حسابهای ممتاز میشود
نظارت و ثبت فعالیتها
(Session Monitoring & Recording)
(Session Monitoring & Recording)
ثبت و ضبط کامل فعالیتهای کاربران ممتاز در طول نشستها، شامل لاگهای متنی و ویدیویی. این اطلاعات برای حسابرسی، تحلیل رویدادهای امنیتی و شناسایی رفتارهای مشکوک استفاده میشود
دسترسی موقت و مبتنی بر نیاز
(Just-in-Time Access)
(Just-in-Time Access)
ارائه دسترسی به حسابهای ممتاز فقط در زمان نیاز و برای مدت محدود، به منظور کاهش سطح حمله و جلوگیری از دسترسیهای غیرضروری
گزارشدهی و حسابرسی
(Reporting & Auditing)
(Reporting & Auditing)
ارائه گزارشهای جامع از دسترسیها، تغییرات و فعالیتهای کاربران ممتاز برای انطباق با الزامات قانونی و استانداردهای امنیتی
معماری FORTRESS PAM
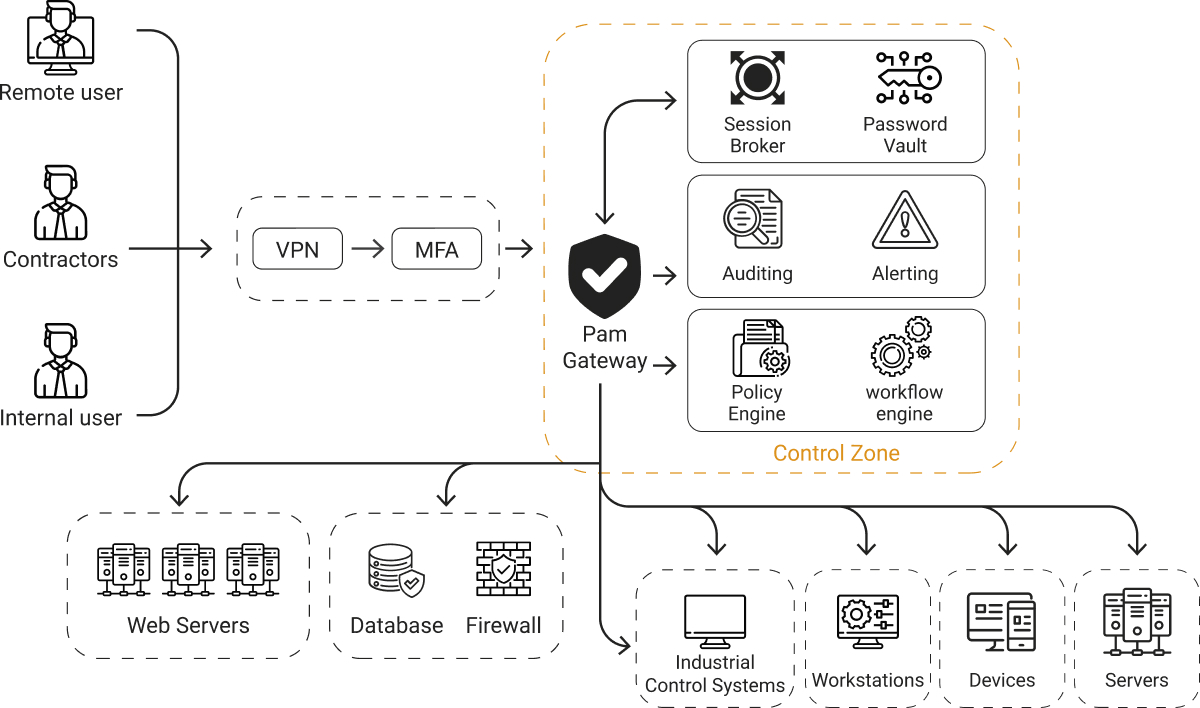
معماری FORTRESS PAM بر پایه سه اصل Zero Trust، Least Privilege و Defense in Depth طراحی شده است. در این معماری هیچ کاربری دسترسی مستقیم به داراییهای سازمانی ندارد و تمامی ارتباطات صرفاً از طریق لایه کنترلشده PAM برقرار میشود.
معماری FORTRESS PAM بر پایه سه اصل Zero Trust، Least Privilege و Defense in Depth طراحی شده است. در این معماری هیچ کاربری دسترسی مستقیم به داراییهای سازمانی ندارد و تمامی ارتباطات صرفاً از طریق لایه کنترلشده PAM برقرار میشود.
لایه کنترل متمرکز و دارایی شفاف (Transparent Asset)
کلیه نشستهای مدیریتی از طریق سامانه مرکزی مدیریت و هدایت میشوند. کاربر بدون اطلاع از آدرس واقعی، نام کاربری و رمز عبور دارایی، صرفاً به تصویر و نشست کنترلشده آن دسترسی پیدا میکند؛ رویکردی که مفهوم Transparent Asset را در عمل محقق میسازد.
معماری میکروسرویس و کانتینری (Docker)
بهمنظور افزایش امنیت و مقیاسپذیری، اجزای سامانه بهصورت Microservice و در بستر Containerization پیادهسازی شدهاند. هر سرویس بهصورت ایزوله اجرا میشود و مدیریت منابع، توسعهپذیری و بهروزرسانی سامانه با حداقل اختلال در عملیات سازمان انجام میگیرد.
ارتباطات رمزنگاریشده (TLS/443)
تمامی ارتباطات کاربر با سامانه FORTRESS PAM بر بستر TLS و پورت ۴۴۳، با استفاده از پروتکلهای امن HTTPS و WSS برقرار میشود و هیچگونه ارتباط مستقیمی میان کاربر و داراییهای هدف وجود ندارد.
خزانه امن رمز عبور (Password Vault)
محل ذخیرهسازی امن برای رمزهای عبور و سایر اعتبارنامههای حسابهای ممتاز. این خزانه با لایههای رمزنگاری قوی محافظت میشود و تنها کاربران مجاز میتوانند به اطلاعات آن دسترسی داشته باشند.
کنترل و مدیریت دسترسی (Access Control & Management)
تعریف دقیق اینکه چه کاربری، به چه داراییای و با چه سطح مجوزی دسترسی دارد؛ سیاستهای دسترسی بر مبنای نقش سازمانی و اصل حداقل دسترسی (Least Privilege) اعمال میشوند.
مدیریت متمرکز اعتبارنامهها (Credential Management)
ذخیره، چرخش دورهای (Rotation) و کنترل مصرف اعتبارنامههای حسابهای ممتاز از یک نقطه واحد، بهجای پراکندگی رمزها میان تیمهای مختلف فنی.
دسترسی موقت و مبتنی بر نیاز (Just-in-Time Access)
بهجای دسترسی دائمی و از پیشتخصیصیافته، دسترسی ممتاز تنها برای بازه زمانی و وظیفه مشخص اعطا و پس از پایان کار بهطور خودکار لغو میشود؛ رویکردی که ریسک باقیماندن دسترسیهای فراموششده را از بین میبرد.
گزارشدهی و حسابرسی (Reporting & Auditing)
ضبط کامل نشستهای مدیریتی و تولید گزارشهای قابلاستناد برای بازرسیهای داخلی، ممیزی ISO/IEC 27001 و بازرسیهای افتا، بدون نیاز به مستندسازی دستی.
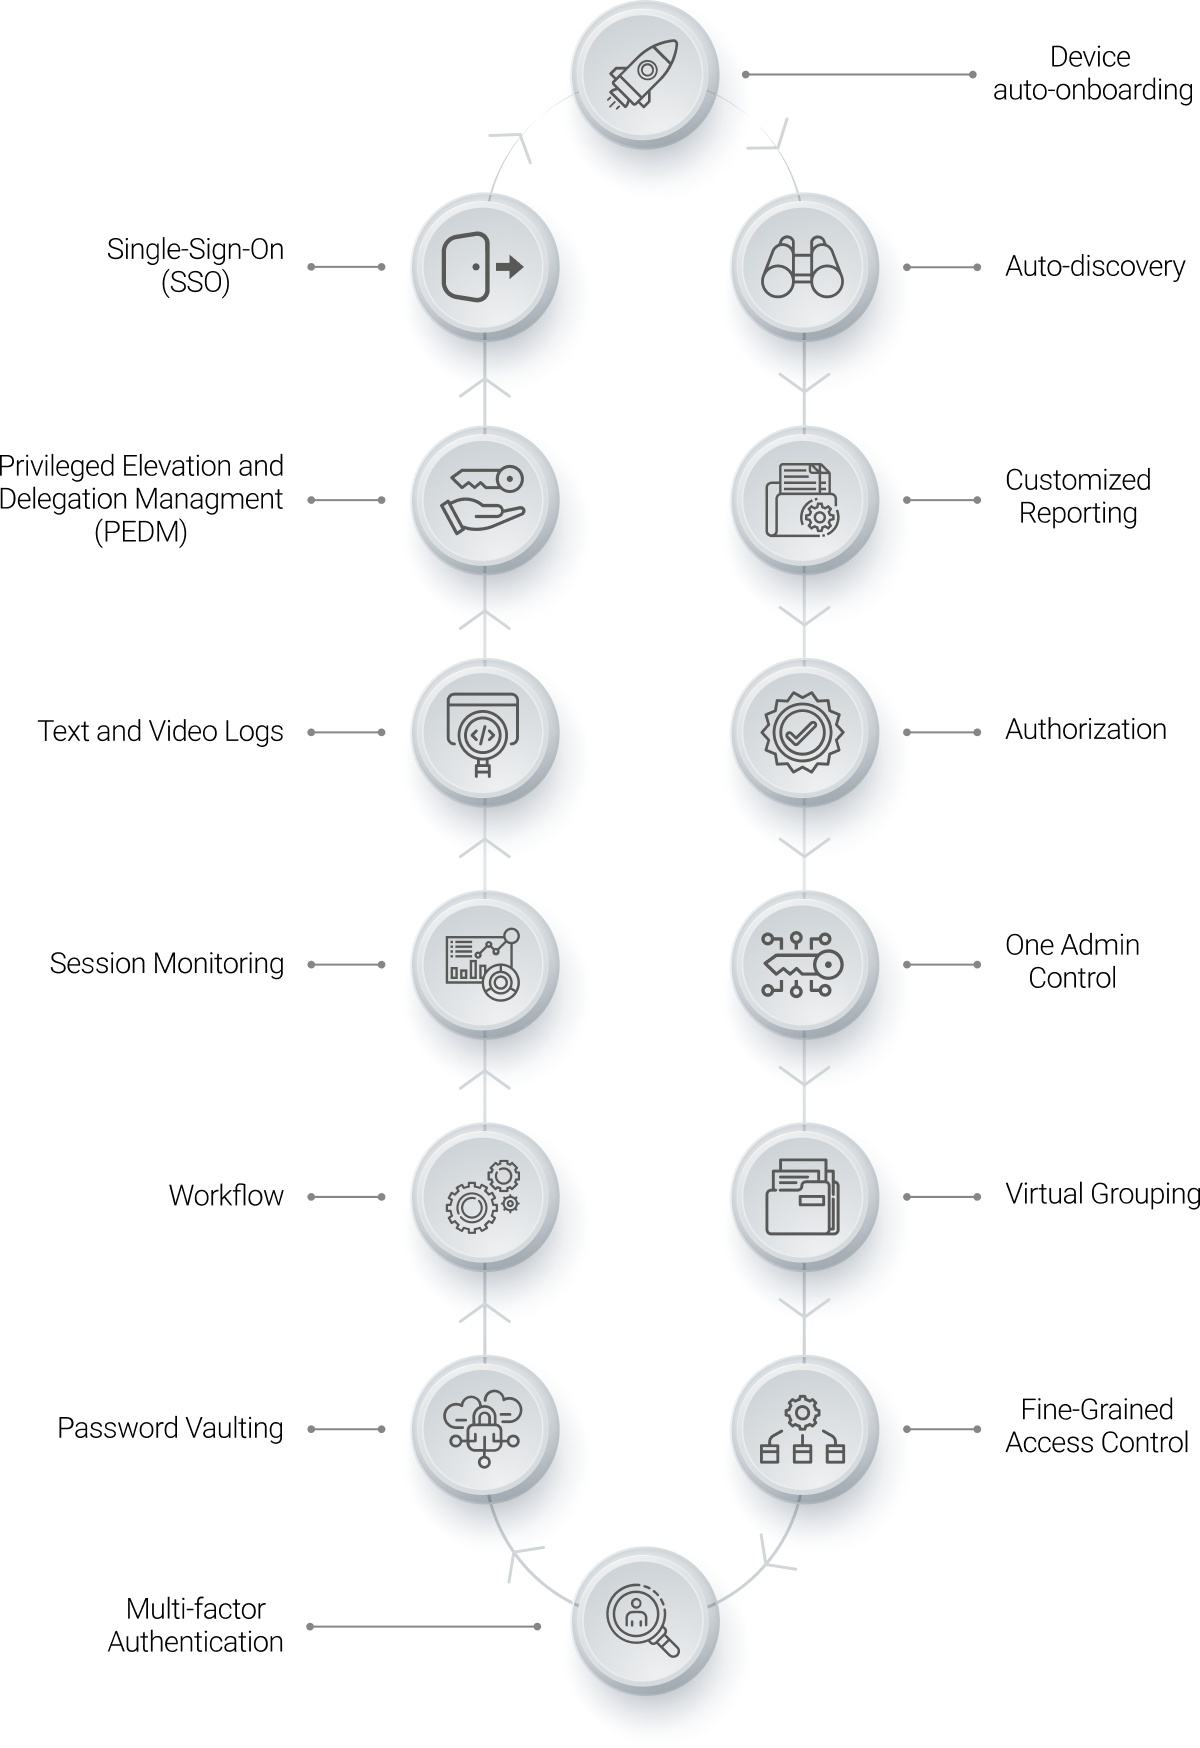
خزانه امن رمز عبور (Password Vault)
محل ذخیرهسازی امن برای رمزهای عبور و سایر اعتبارنامههای حسابهای ممتاز. این خزانه با لایههای رمزنگاری قوی محافظت میشود و تنها کاربران مجاز میتوانند به اطلاعات آن دسترسی داشته باشند.
کنترل و مدیریت دسترسی (Access Control & Management)
تعیین و اعمال سیاستهای دقیق برای اینکه چه کسی، چه زمانی و چگونه میتواند به حسابهای ممتاز دسترسی پیدا کند. این بخش معمولاً شامل احراز هویت چندعاملی (MFA) و کنترل مبتنی بر نقش (RBAC) است.
مدیریت متمرکز اعتبارنامهها (Credential Management)
ثبت و ضبط کامل فعالیتهای کاربران ممتاز در طول نشستها، شامل لاگهای متنی و ویدیویی. این اطلاعات برای حسابرسی، تحلیل رویدادهای امنیتی و شناسایی رفتارهای مشکوک استفاده میشود.
دسترسی موقت و مبتنی بر نیاز (Just-in-Time Access)
ارائه دسترسی به حسابهای ممتاز فقط در زمان نیاز و برای مدت محدود، به منظور کاهش سطح حمله و جلوگیری از دسترسیهای غیرضروری.
گزارشدهی و حسابرسی (Reporting & Auditing)
ارائه گزارشهای جامع از دسترسیها، تغییرات و فعالیتهای کاربران ممتاز برای انطباق با الزامات قانونی و استانداردهای امنیتی.
کاربردها و سناریوهای استفاده از FORTRESS PAM
-
 سازمانهای دولتی و زیرساخت حیاتی
سازمانهای دولتی و زیرساختهای حیاتی کنترل دسترسی مدیران شبکه و ادمینهای سیستم به تجهیزات حیاتی، منطبق با الزامات افتا و بدون افشای مستقیم اعتبارنامههای داراییها.

-
 سازمانهای با پیمانکاران و تیمهای برونسپاری
اعطای دسترسی موقت و مبتنی بر نیاز به پیمانکاران، بدون نیاز به تحویل رمز عبور واقعی و با امکان لغو فوری دسترسی پس از پایان قرارداد یا پروژه.

-
مراکز داده و سازمانهای چندسایتی
معماری میکروسرویس و کانتینری FORTRESS PAM امکان استقرار مقیاسپذیر در چند سایت را با حداقل اختلال عملیاتی فراهم میکند.

-
تیمهای ممیزی و انطباق، در کنار FORTRESS GRC
گزارشهای حسابرسی FORTRESS PAM میتوانند در کنار FORTRESS GRC بهعنوان شاهد مستند در ارزیابی ریسک و ممیزیهای سازمانی استفاده شوند.

PAM مناسب سازمان شما کدام است؟
پیش از انتخاب یک سامانه مدیریت دسترسی ممتاز، بسته به شرایط سازمانتان اولویتهای متفاوتی اهمیت پیدا میکنند:


FORTRESS PAM برای پاسخگویی به هر پنج سناریوی بالا طراحی شده است. برای بررسی دقیقتر وضعیت سازمان خودتان همین حالا هم میتوانید درخواست دمو ثبت کنید.
چرا FORTRESS PAM انتخاب متفاوتی نسبت به سایر سامانه های PAM است؟
- بسیاری از پلتفرمهای شناختهشده PAM محصولاتی خارجیاند که برای سازمانهای دولتی و زیرساخت حیاتی ریسک وابستگی، محدودیت پشتیبانی و هزینه بالای لایسنسینگ ایجاد میکنند. FORTRESS PAM با تمرکز بر همین خلأها طراحی شده است:
- استقلال کامل از فناوری خارجی: بدون ریسک قطع پشتیبانی یا محدودیت صدور مجوز، مناسب سازمانهای دولتی.
- پشتیبانی و توسعه بومی: تیم فنی داخلی، بهروزرسانی متناسب با تهدیدات بومی و رابط کاربری فارسی.
- انطباق مستقیم با افتا و ISO/IEC 27001، بدون نیاز به بومیسازی یا پیکربندی اضافه روی محصول خارجی.
- معماری میکروسرویس و کانتینری بومی، آماده برای مقیاسپذیری در سازمانهای بزرگ و چندسایتی.
- بخشی از اکوسیستم یکپارچه FORTRESS (SIEM، GRC، PAM، RBI) بهجای یک ابزار مجزا و جزیرهای.
پشتیبانی، راهبری و تعهد سطح خدمات (SLA)
امن گستران فرزان ایرانیان، در کنار پیادهسازی FORTRESS PAM، چارچوب مشخصی از خدمات راهبری سیستم و پشتیبانی نرمافزاری را برای حفظ پایداری عملیاتی سامانه ارائه میکند و برای هر سطح رخداد، زمان پاسخ اولیه، آغاز رفع مشکل و هدف بازیابی خدمت را بهصورت شفاف تعهد میکند:
سطح رخداد | شرح وضعیت | زمان پاسخ اولیه | زمان آغاز رفع مشکل | هدف زمان بازیابی خدمت |
بحرانی (Critical) | ازکارافتادگی کامل سامانه PAM یا عدم امکان دسترسی کاربران ممتاز | حداکثر ۱ ساعت | حداکثر ۲ ساعت | حداکثر ۸ ساعت |
بالا (High) | اختلال جدی در عملکرد سامانه بدون توقف کامل سرویس | حداکثر ۲ ساعت | حداکثر ۴ ساعت | حداکثر ۲۴ ساعت |
متوسط (Medium) | بروز خطاهای عملکردی محدود یا کاهش کارایی بدون تأثیر مستقیم بر سرویسهای حیاتی | حداکثر ۴ ساعت | حداکثر ۸ ساعت | حداکثر ۴۸ ساعت |
پایین (Low) | درخواستهای بهبود، تغییرات جزئی یا پرسشهای کاربری | حداکثر ۱ روز کاری | بر اساس برنامهریزی مشترک | مطابق برنامه توافقشده |
علاوه بر این چارچوب، امکان تعریف SLA پیشرفتهتر—نظیر پشتیبانی ۲۴×۷ یا حضور در محل—بر اساس سطح حساسیت سامانه و الزامات عملیاتی سازمان وجود دارد. کلیه خدمات پشتیبانی و نگهداری سامانه بهمدت یک سال پس از استقرار و تحویل نهایی، بهصورت رایگان ارائه میشود؛ بههمراه برنامه انتقال دانش و آموزش تکمیلی برای کاربران عملیاتی، مدیران سامانه و تیمهای فنی سازمان.
سامانههای IAM هویت و دسترسی عمومی کاربران سازمان (مانند ورود به ایمیل یا اپلیکیشنهای اداری) را مدیریت میکنند، در حالیکه FORTRESS PAM بهطور خاص روی حسابهای ممتاز و پرریسک—مانند مدیران شبکه و ادمینهای دیتابیس—تمرکز دارد و علاوه بر احراز هویت، نشستهای مدیریتی را کنترل، رهگیری و ضبط میکند.
بله؛ FORTRESS PAM از ابتدا برای پوشش الزامات کنترل دسترسی افتا و ISO/IEC 27001 طراحی شده و گزارشهای حسابرسی آن مستقیماً برای ممیزی این استانداردها قابل استفاده است.
خیر؛ FORTRESS PAM بهعنوان یک لایه کنترل بین کاربر و داراییهای موجود مستقر میشود، بدون نیاز به تغییر توپولوژی شبکه یا جایگزینی زیرساخت فعلی سازمان.
بازبینی دستی هزاران ساعت ویدئوی نشست عملاً برای تیم امنیتی ممکن نیست. موتور هوش مصنوعی FORTRESS PAM الگوی رفتاری عادی هر کاربر ممتاز را میآموزد و تنها در صورت انحراف معنیدار—مانند اجرای دستور غیرمعمول یا دسترسی در زمان نامتعارف—هشدار پیشگیرانه تولید میکند.
برای رخدادهای بحرانی مانند ازکارافتادگی کامل سامانه، زمان پاسخ اولیه حداکثر ۱ ساعت و هدف بازیابی خدمت حداکثر ۸ ساعت تعهد میشود؛ برای سایر سطوح رخداد نیز زمانهای مشخص در قرارداد پشتیبانی تعریف شده و امکان تعریف SLA پیشرفتهتر مانند پشتیبانی ۲۴×۷ نیز وجود دارد.