SOC مرکز عملیات امنیت slide-amn-e
Frame 8

مرکز عملیات امنیت (SOC) | راه‌اندازی، پشتیبانی و SOC-as-a-Service

در سازمان‌های زیرساخت حیاتی، دولتی و صنعتی، هر دقیقه تأخیر در شناسایی یک تهدید سایبری می‌تواند به توقف سرویس، نشت اطلاعات طبقه‌بندی‌شده یا خسارت مالی جبران‌ناپذیر منجر شود. مرکز عملیات امنیت (SOC) امن‌گستران فرزان ایرانیان، با ترکیب فناوری FORTRESS SIEM، تحلیل‌گران متخصص و فرآیندهای منطبق بر استانداردهای بین‌المللی، رخدادهای امنیتی را به‌صورت ۲۴ ساعته و ۷ روز هفته شناسایی، تحلیل و پاسخ‌دهی می‌کند، پیش از آنکه به بحران تبدیل شوند.

Group 24

چرا مرکز عملیات امنیت امن‌گستران فرزان؟

برخلاف راهکارهای پراکنده امنیتی که هرکدام بخشی از تهدیدات را می‌بینند، مرکز عملیات امنیت (SOC) با تجمیع کامل رویدادها در بستر FORTRESS SIEM و پایش بلادرنگ، دید یکپارچه‌ای از وضعیت امنیتی سازمان ایجاد می‌کند. نتیجه مستقیم این رویکرد، کاهش زمان تشخیص و پاسخ به حوادث (MTTD/MTTR)، کاهش هزینه‌های بازیابی پس از حمله و امکان اثبات انطباق با الزامات نهادهای ناظر مانند افتا و مرکز ماهر برای مدیران سازمان است.

  • پایش و تحلیل رخدادها به‌صورت ۲۴/۷ توسط تیم تخصصی سه‌سطحی
  • تجمیع کامل لاگ از تمامی تجهیزات، سرورها و نقاط پایانی در یک بستر واحد
  • کاهش محسوس زمان شناسایی و پاسخ به حوادث امنیتی
  • گزارش‌دهی منظم و قابل ارائه به مدیریت ارشد و نهادهای ناظر
  • قابلیت شخصی‌سازی کامل Use-Case متناسب با ساختار هر سازمان

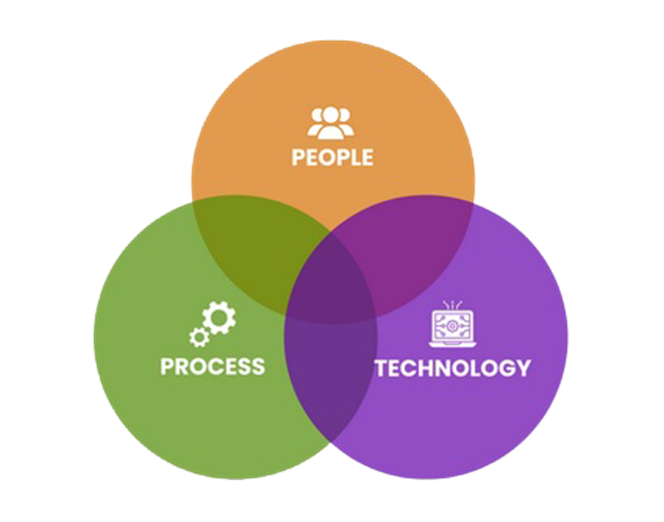
اجزای مرکز عملیات امنیت:فناوری، افراد و فرآیندها

یک SOC اثربخش، حاصل ترکیب هم‌زمان سه رکن فناوری، افراد و فرآیندها است؛ حذف هرکدام، کارایی کل مرکز را مختل می‌کند.

مرکز عملیات امنیت (Soc)
Frame 9

طیف گسترده‌ای از ابزارها، راه‌حل‌ها و فناوری‌های امنیتی مانند سیستم‌های مدیریت اطلاعات و رویدادهای امنیتی، سیستم‌های تشخیص نفوذ و پیشگیری، ابزارهای EDR و سیستم‌های مدیریت گزارش و تیکتینگ در SOC وجود دارد. ویژگی‌های محصول FORTRESS SIEM به عنوان قلب خدمات SOC در امن‌ گستران فرزان ایرانیان، به قرار زیر است:

1

تجمیع کننده Log با قابلیت افزودن هر نوع کاربرد یا تجهیز جدید خاص به سامانه در صورت تولید لاگ

2

ذخیره رویدادها با قابلیت دریافت گزارش های مختلف از آنها به صورت لحظه ای و دوره ای و زمانبندی شده

3

موتور همبستگی سنجی با قابلیت تولید و پیرایش امضاها و قوانین شخصی‌سازی شده

four

پایش جریان ترافیک داده‌های شبکه با قابلیت آنالیز ترافیک شبکه و یادگیری ماشین

5

ارائه هشدار با استفاده از Fortress-alert با ارسال هشدارهای مربوطه از طریق پیامک و ایمیل

6

سیستم Ticketing با قابلیت پیگیری گردش Ticket

7

تطابق با الزامات و استانداردها با قابلیت تعریف Rule بر اساس الزامات افتا و  MITRE ATT@CK

Frame 12

مراکز SOC نیازمند منابع انسانی فنی با توانایی و تخصص در زمینه امنیت سایبری می­باشند که در زمان حمله به رویداد امنیتی با قدرت پاسخ می‌دهند و در عین حال تأثیر حمله را بر کسب و کار سازمان به حداقل می‌رسانند. جدول نقش های SOC در ادامه ارائه شده است.

1

مدیر SOC

مدیریت مرکز SOC که بر تمام جنبه های SOC، منابع انسانی و عملیات آن نظارت دارد.

2

تحلیلگر امنیتی سطح 1 - تریاژ

رویدادهای امنیتی را دسته بندی و اولویت بندی و در صورت لزوم آنها را به تحلیلگران سطح 2 ارجاع می‌کند.

3

تحلیلگر امنیتی سطح 2 - پاسخ دهنده به رویداد امنیتی

رویدادهای امنیتی ارجاع  شده را بررسی کرده و پاسخ می‌دهد. سیستم های آسیب دیده و دامنه حمله را شناسایی و از هوشمندی اطلاعات تهدید برای کشف دشمن استفاده می‌کند.

four

تحلیلگر امنیتی سطح 3 - شکارچی تهدید

به طور فعال رفتارهای مشکوک را جستجو کرده، وضعیت امنیتی شبکه را آزمایش و ارزیابی می‌کند تا تهدیدات پیشرفته و بخشهای آسیب‌پذیر را شناسایی کند.

5

معمار امنیت

سیستم‌های امنیتی و فرآیندهای مختلف SOC را طراحی و یکپارچه ‌می‌کند.تا تهدیدات پیشرفته و بخشهای آسیب‌پذیر را شناسایی کند.

فرآیندهای CSIRT

فرآیندهای CSIRT مجموعه‌ای از رویه‌ها و شیوه‌هایی هستند که توسط تیم‌های SOC برای شناسایی، پیشگیری، شناسایی، پاسخگویی و بازیابی تهدیدات امنیتی استفاده می‌شوند. برخی از فرآیندهای SOC عبارتند از:

1

پایش مداوم شبکه و سیستم‌ها

2

مدیریت پاسخگویی به رویدادهای امنیتی

3

آگاهی رسانی امنیتی (Security awareness)

مزایای داشتن یک مرکز عملیات امنیت به شرح زیر است:

  • 1 نظارت فعالانه مستمر
    تیم SOC به طور مداوم شبکه را رصد و فعالیت های مشکوک را بررسی می کنند تا در اولین فرصت شناسایی شوند.
  • 2 کاهش زمان پاسخگویی به حوادث تشخیص زودهنگام تهدیدات امنیتی و پیشگیری از وقوع حوادث.
    تیم SOC با تسریع فرآیند شناسایی نشانه‌های حمله، بررسی فعالیت‌های مرتبط و ازبین‌بردن آن باعث کاهش زمان پاسخگویی به نفوذ می‌شود که می‌تواند تاثیر به‌سزایی بر کاهش حداقلی تاثیرات نفوذ در سازمان داشته باشد.
  • 3 رویکرد متمرکز
    تیم SOC در صورت وجود هرگونه رویداد و هشدار امنیتی، رهبری را بر عهده می گیرد و با به کارگیری منابع انسانی، فرآیندها و فناوری به روز خود به شکل یکپارچه، سازمان را از بلاتکلیفی برای نحوه واکنش به رویداد امنیتی باز نگه می‌دارد.
  • four آگاه نگه‌داشتن کسب و کار از ریسک‌های امنیتی
    ارتباط موثر و همگام شدن با کسب و کار سازمان برای آگاهی از خطرات و ریسک‌های موجود در انواع دارایی از اهداف مهم SOC است. گزارش‌های مختلف SOC می‌تواند به شکل‌دهی نقشه‌ راه آینده سازمان از دیدگاه امنیتی کمک کرده و در جهت محاسبه بهتر ریسک مالی ناشی از تهدیدات سایبری یاری رساند.
  • یک ضرب المثل معروف وجود دارد. "پیشگیری بهتر از درمان است"
    مهم نیست چقدر هزینه باید متحمل شوید، شرکت شما باید یک تیم SOC داشته باشد.
serviceso-p

راه‌اندازی و پشتیبانی SOC به شکل کامل

راه‌اندازی SOC شامل نصب نرم‌افزار Fortress SIEM، نصب حسگرهاريال جمع‌آوری لاگ و امن‌سازی

پشتیبانی SOC شامل پایش و مانیتور دائم سیستم‌ها و شبکه در SOC

ارزیابی بلوغ SOC و ارائه راهکار جهت افزایش سطح بلوغ

طراحی و پیاده‌سازی Use-Case به صورت عمومی و سفارشی ویژه سازمان مقصد

ارائه خدمات SOC به طور کامل در قالب SOC-as-a-Service

ارائه خدمات آگاهی رسانی امنیتی (Security awareness) در سطح مختلف مورد نیاز سازمان

slidesoc
SOC مرکز عملیات امنیت (5)

مرکز عملیات امنیت

مرکز عملیات امنیت که به اختصار SOC نامیده می‌شود، یک واحد متمرکز است که به صورت جامع و یکپارچه با تلفيق گزارش­‌هاي مختلف و استفاده از نرم­‌افزارهای پیشرفته، سخت‎افزارها و متخصصين امر، رویدادهای امنیتی را تحلیل کرده و به آنها پاسخ می‌دهد. برای داشتن یک SOC کامل و کارآمد، باید تیم‌های متخصصی را با توانایی‌های لازم در زمینه شناسایی، جمع آوری، تحلیل و پاسخ به تهدیدات سایبری جذب کرد. همچنین، به دنبال برخورداری از ابزارهای

اجزا  SOC
هر SOC از سه عنصر کلیدی
تشکیل شده است: فناوری،
افراد و فرآیندها

image 6 (4)

فناوری SOC

طیف گسترده‌ای از ابزارها، راه‌حل‌ها و فناوری‌های امنیتی مانند سیستم‌های مدیریت اطلاعات و رویدادهای امنیتی، سیستم‌های تشخیص نفوذ و پیشگیری، ابزارهای EDR و سیستم‌های مدیریت گزارش و تیکتینگ در SOC وجود دارد.
ویژگی‌های محصول FORTRESS SIEM به عنوان قلب خدمات SOC در امن‌ گستران فرزان ایرانیان، به قرار زیر است:

3

ذخیره رویدادها با قابلیت دریافت گزارش های مختلف از آنها به صورت لحظه ای و دوره ای و زمانبندی شده

four

پایش جریان ترافیک داده‌های شبکه با قابلیت آنالیز ترافیک شبکه و یادگیری ماشین

5

پایش جریان ترافیک داده‌های شبکه با قابلیت آنالیز ترافیک شبکه و یادگیری ماشین

6

سیستم Ticketing با قابلیت پیگیری گردش Ticket

7

تطابق با الزامات و استانداردها با قابلیت تعریف Rule بر اساس الزامات افتا و  MITRE ATT@CK

2

ذخیره رویدادها با قابلیت دریافت گزارش های مختلف از آنها به صورت لحظه ای و دوره ای و زمانبندی شده

1

تجمیع کننده Log با قابلیت افزودن هر نوع کاربرد یا تجهیز جدید خاص به سامانه در صورت تولید لاگ

hyuf

مراکز SOC نیازمند منابع انسانی فنی با توانایی و تخصص در زمینه امنیت سایبری می­باشند که در زمان حمله به رویداد امنیتی با قدرت پاسخ می‌دهند و در عین حال تأثیر حمله را بر کسب و کار سازمان به حداقل می‌رسانند. جدول نقش های SOC در ادامه ارائه شده است.

مدیر SOC

مدیریت مرکز SOC که بر تمام جنبه های SOC، منابع انسانی و عملیات آن نظارت دارد.

تحلیلگر امنیتی سطح 1 - تریاژ

رویدادهای امنیتی را دسته بندی و اولویت بندی و در صورت لزوم آنها را به تحلیلگران سطح 2 ارجاع می‌کند.

تحلیلگر امنیتی سطح 2 - پاسخ دهنده به رویداد امنیتی

رویدادهای امنیتی ارجاع  شده را بررسی کرده و پاسخ می‌دهد. سیستم های آسیب دیده و دامنه حمله
را شناسایی و از هوشمندی اطلاعات تهدید برای کشف دشمن استفاده می‌کند.

تحلیلگر امنیتی سطح 3 - شکارچی تهدید

به طور فعال رفتارهای مشکوک را جستجو کرده، وضعیت امنیتی شبکه را آزمایش و ارزیابی می‌کند
تا تهدیدات پیشرفته و بخشهای آسیب‌پذیر را شناسایی کند.

معمار امنیت

سیستم‌های امنیتی و فرآیندهای مختلف SOC را طراحی و یکپارچه ‌می‌کند.

فرآیندهای CSIRT

مجموعه‌ای از رویه‌ها و شیوه‌هایی هستند که توسط تیم‌های SOC برای شناسایی، پیشگیری، شناسایی، پاسخگویی و بازیابی تهدیدات امنیتی استفاده می‌شوند. برخی از فرآیندهای SOC عبارتند از:
3

آگاهی رسانی امنیتی (Security awareness)

2

مدیریت پاسخگویی به رویدادهای امنیتی

1

پایش مداوم شبکه و سیستم‌ها

در SOC فرآیندها بر اساس نیازمندی‌های سازمان و فرآیندهای موجود آن شناسایی شده و KPI مناسب برای اندازه‌گیری کیفیت اجرای آنها و بهبود مستمر فرآیندها تعریف و پیاده‌سازی می‌شود.
Group 37

مزایای داشتن یک مرکز عملیات امنیت به شرح زیر است:

  • 1 افزایش کارآمدی در پاسخگویی به حوادث امنیتی.
  • 2 تشخیص زودهنگام تهدیدات امنیتی و پیشگیری از وقوع حوادث.
  • 3 ارتقاء اطلاعات و آگاهی امنیتی در سازمان.
  • four کاهش آسیب احتمالی از تهدیدات امنیتی.
  • 5 ایجاد یک فرهنگ امنیتی قوی در سازمان.
یک ضرب المثل معروف وجود دارد. "پیشگیری بهتر از درمان است". مهم نیست چقدر هزینه باید متحمل شوید، شرکت شما باید یک تیم SOC داشته باشد.

services

راه‌اندازی و پشتیبانی SOC به شکل کامل

راه‌اندازی SOC شامل نصب نرم‌افزار Fortress SIEM، نصب حسگرهاريال جمع‌آوری لاگ و امن‌سازی

پشتیبانی SOC شامل پایش و مانیتور دائم سیستم‌ها و شبکه در SOC

فعالیت‌های پس از رویداد اارزیابی بلوغ SOC و ارائه راهکار جهت افزایش سطح بلوغ امنیتی

طراحی و پیاده‌سازی Use-Case به صورت عمومی و سفارشی ویژه سازمان مقصد

ارائه خدمات SOC به طور کامل در قالب SOC-as-a-Service

ارائه خدمات آگاهی رسانی امنیتی (Security awareness) در سطح مختلف مورد نیاز سازمان