groupbutton Vector grouppbut slider-1

groupbutton Vector grouppbut sliderm
سامانه بومی جداسازی اینترنت از شبکه داخلی (FORTRESS RBI)
Untitled

سامانه بومی جداسازی اینترنت از شبکه داخلی (FORTRESS RBI)

وقتی یک کارمند سازمان دولتی برای انجام کار روزمره باید به اینترنت متصل باشد، همان مرورگر ساده می‌تواند مسیر ورود باج‌افزار، فیشینگ یا کدهای مخرب روز صفر به قلب شبکه داخلی سازمان شود. راه‌حل‌های سنتی—یعنی جداسازی فیزیکی شبکه یا خرید ده‌ها سیستم VDI برای هر کاربر—هزینه و پیچیدگی‌ای دارند که کمتر سازمانی از پس آن برمی‌آید. FORTRESS RBI، سامانه بومی جداسازی اینترنت از شبکه داخلی محصول شرکت امن گستران فرزان، دقیقاً همین شکاف را پر می‌کند: به‌جای اجرای مستقیم اینترنت روی سیستم کاربر، مرورگر را در یک محیط ایزوله مبتنی بر فناوری داکر اجرا می‌کند و تنها یک نمایش امن از صفحه را برای کاربر ارسال می‌سازد—بدون نیاز به سخت‌افزار اضافه، بدون تغییر در توپولوژی شبکه سازمان و کاملاً منطبق بر آخرین ابلاغیه سازمان افتا.

Group23

امروزه با توجه به بروز حملات سایبری و افزایش حملات در سطح کلاینت‌‌ها، جداسازی شبکه داخلی از اینترنت ضروری می‌باشد. روش های متعددی برای جداسازی شبکه داخلی از اینترنت وجود دارد که می‌توان به روش جداسازی فیزیکی، روش استفاده از سرویس RDS ویندوز سرور یا VDI و روش جداسازی مرورگر از راه دور یا Remote Browser Isolation اشاره کرد.
استفاده از دو روش جداسازی فیزیکی و VDI به‌دلیل مشکلات زیر منسوخ شده اند:
• هزینه های بالای پیاده سازی و نگهداری
• مصرف بالای منابع
• مشکلات دسترسی و انتقال فایل
Fortress RBI یک محصول امنیتی بومی مبتنی بر داکر می باشد که از روش جداسازی مرورگر از راه دور جهت ایزوله کردن شبکه داخلی از اینترنت استفاده می کنه.

چرا FORTRESS RBI؟

FORTRESS RBI به‌جای تکیه بر جداسازی فیزیکی یا VDI پرهزینه، جداسازی اینترنت را به‌صورت نرم‌افزاری و منطقی پیاده می‌کند و ریسک تهدیدات مرورگر را بدون سنگین کردن زیرساخت سازمان از بین می‌برد:

  • انطباق کامل با آخرین ابلاغیه سازمان افتای ریاست‌جمهوری درباره جداسازی اینترنت از شبکه داخلی زیرساخت‌های حیاتی و سازمان‌های دولتی.
  • کاهش چشمگیر هزینه پیاده‌سازی و نگهداری نسبت به جداسازی فیزیکی و VDI؛ بدون نیاز به سخت‌افزار یا شبکه موازی.
  • استقرار سریع و بدون تغییر در توپولوژی شبکه سازمان، تنها از طریق مرورگر استاندارد و بدون نصب Agent روی سیستم کاربران.
  • بررسی چندلایه فایل‌های دانلودی با بیش از ۷۵ موتور آنتی‌ویروس و SandBox، پیش از ورود فایل به شبکه داخلی سازمان.
  • معماری کلاسترپذیر مبتنی بر Kubernetes که با رشد تعداد کاربران سازمان، بدون توقف سرویس مقیاس پیدا می‌کند.
grpw
group09
groupr5
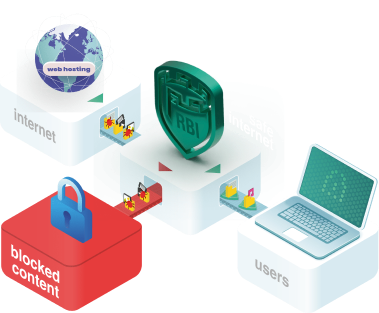
معماری محصول اینترنت امن شرکت امن گستران فرزان برگرفته از معماری جداسازی مرورگر از راه دور (RBI) میباشد که یک فناوری امنیتی تحت وب می باشد. این فناوری با دادن دسترسی راه دور از طریق وب به کاربران، باعث جلوگیری از تهدیدات اینترنت به شبکه داخلی می شود. در این فناوری،
groupwe
Rectangle15
Vector (2)
  • محافظت شبکه داخلی از تهدیدات و خطرات احتمالی شبکه ناامن اینترنت
  • جلوگیری از نشر اطلاعات حیاتی سازمان
  • جلوگیری از دانلود فایل بر روی سیستم کاربر
  • جلوگیری از دانلود فایل‌های مخرب بر روی سیستم کاربر
  • دسترسی همزمان به شبکه داخلی سازمان و اینترنت از روی یک سیستم
  • استفاده در پلتفرم‌های مختلف بدون نیاز به نصب Agent
  • انعطاف پذیری در پیاده‌سازی
  • مقرون به صرفه بودن هزینه‌های پیاده‌سازی، به‌ روزرسانی و نگهداری
  • امکان پشتیبانی از وبکم، میکروفن و صدا
  • قابلیت پشتیبانی از انواع مرورگر و اپلیکیشن
sliderw
qled

1

کاهش هزینه های پیاده سازی

2

عدم نیاز به تغییر در توپولوژی شبکه

3

جلوگیری از بروز انتشار بدافزار
در سطح شبکه داخلی

group15
معماری محصول اینترنت امن شرکت امن گستران فرزان برگرفته از معماری جداسازی مرورگر از راه دور (RBI) میباشد که یک فناوری امنیتی تحت وب می باشد. این فناوری با دادن دسترسی راه دور از طریق وب به کاربران، باعث جلوگیری از تهدیدات اینترنت به شبکه داخلی می شود. در این فناوری، جداسازی اینترنت به روش منطقی انجام میگردد بدین صورت که با استفاده از تکنولوژی داکر، نرم افزارهای مورد نیاز سازمان داکرایز می‌شوند و کاربر با اجرای هر نرم افزار تنها تصویر نرم افزار خود را که در محیط ایزوله شده‌ی کانتینر می‌باشد از طریق مرورگر خود در بستر TLS مشاهده میکند. به دلیل مشاهده تصویری از اینترنت و اجرا نشدن مستقیم نرم افزار بر روی سیستم کاربر، مخاطرات و آلودگی های فضای سایبری برای مثال کدهای مخربی که در پس زمینه وب سایت های آلوده اجرا می‌شوند به سیستم کاربر منتقل نمی‌گردند. از مزایای استفاده از تکنولوژی داکر میتوان به ایزوله سازی، مدیریت منابع و مقیاس پذیری نرم افزارها اشاره کرد. سیستم عامل و سرویس های استفاده شده بر پایه لینوکس می‌باشند که از مزایای آن میتوان به پایداری بالا، سرعت بالای پاسخ دهی، بروزرسانی زود هنگام سرویس ها و پچ های امنیتی اشاره کرد.
Group 1 (1)
groupp9

جداسازی کامل شبکه داخلی از تهدیدات اینترنت ناامن

نشست مرورگر به‌طور کامل در محیطی ایزوله و خارج از شبکه سازمان اجرا می‌شود؛ کاربر تنها یک نمایش امن از صفحه دریافت می‌کند و هیچ کد اجرایی وب به شبکه داخلی راه پیدا نمی‌کند.

 جلوگیری از نشر اطلاعات حیاتی سازمان

با اعمال سیاست‌های کنترل تعامل—مانند محدودسازی کپی/پیست، آپلود و ورود اطلاعات در سایت‌های پرریسک—از خروج ناخواسته یا هدفمند داده‌های حساس سازمانی جلوگیری می‌شود.

کنترل دانلود فایل روی سیستم کاربر

مدیران می‌توانند دانلود فایل از سایت‌های ناشناس یا پرریسک را به‌طور کامل مسدود یا مشروط به بازبینی و تأیید کنند.

بررسی چندلایه فایل‌های دانلودی با آنتی‌ویروس و SandBox

فایل‌های مجاز پیش از رسیدن به سیستم کاربر در محیط ایزوله با بیش از ۷۵ موتور آنتی‌ویروس مختلف و ابزار SandBox بازبینی و در صورت نیاز پاکسازی می‌شوند، تا بدافزار یا کد مخرب هرگز به داخل شبکه سازمان منتقل نشود.

دسترسی هم‌زمان و امن به شبکه داخلی و اینترنت

کاربران بدون نیاز به قطع اتصال از شبکه داخلی یا سوئیچ بین سیستم‌ها، هم‌زمان و به‌صورت امن به منابع داخلی سازمان و اینترنت دسترسی دارند.

Agentless و سازگار با مرورگرهای رایج

FORTRESS RBI کاملاً Agentless است و از طریق مرورگرهای استاندارد (Chrome، Firefox، Edge و…) در دسترس کاربر قرار می‌گیرد؛ این موضوع زمان استقرار را کوتاه و بار عملیاتی تیم IT را کاهش می‌دهد.

پشتیبانی از وبکم، میکروفن و ارتباطات تصویری

ابزارهای ارتباطی مبتنی بر وب مانند کنفرانس تصویری و تماس صوتی نیز درون محیط ایزوله پشتیبانی می‌شوند، بدون آنکه امنیت یا کیفیت تجربه کاربر قربانی شود.

انعطاف‌پذیری در استقرار: ابری، آن‌پرمیس یا هیبریدی

قابلیت استقرار به‌صورت ابری، آن‌پرمیس یا هیبریدی، FORTRESS RBI را متناسب با سیاست‌های حاکمیت داده و الزامات سازمان‌های دولتی و زیرساخت حیاتی می‌کند.

وب‌فیلتر و کنترل دسترسی مجزا برای هر گروه کاربری

فعال‌سازی وب‌فیلتر و بررسی نوع فایل‌های دانلودی و آپلودی می‌تواند به‌صورت مجزا روی هر گروه کاربری اعمال شود، متناسب با سطح ریسک و نیاز هر واحد سازمانی.

پشتیبانی از ویندوز در بستر کانتینر

علاوه بر برنامه‌های تحت وب، اجرای برنامه‌های ویندوزی نیز در بستر کانتینر ایزوله پشتیبانی می‌شود، بدون نیاز به زیرساخت VDI جداگانه.

product2


کاربردها و سناریوهای استفاده از FORTRESS RBI

  • 1 سازمان‌های دولتی و زیرساخت حیاتی
    انطباق مستقیم با آخرین ابلاغیه سازمان افتای ریاست‌جمهوری درباره جداسازی اینترنت از شبکه داخلی، بدون نیاز به سرمایه‌گذاری در جداسازی فیزیکی شبکه.
  • 2 سازمان‌ها و مراکز داده حساس (OT)
    کاهش سطح حمله مرورگر برای کاربرانی که هم‌زمان به شبکه هسته سازمان و اینترنت نیاز دارند.
  • 3 تیم‌های IT با نیروی انسانی محدود
    مدل Agentless و قابل استقرار ابری، بار عملیاتی نصب و نگهداری روی هزاران ایستگاه کاری را از دوش تیم IT برمی‌دارد.
  • four مراکز عملیات امنیت (SOC/MSSP)
    رخدادهای شناسایی‌شده در نشست‌های ایزوله مرورگر، در کنار FORTRESS SIEM قابل همبستگی با سایر رخدادهای امنیتی سازمان هستند و دید یکپارچه‌تری برای تحلیل‌گران SOC فراهم می‌کنند.

RBI مناسب سازمان شما کدام است؟

پیش از انتخاب یک سامانه RBI، بسته به شرایط سازمان‌تان اولویت‌های متفاوتی اهمیت پیدا می‌کنند:

1

اگر سازمان دولتی هستید یا زیر نظر افتا فعالیت می‌کنید، انطباق مستقیم با آخرین ابلاغیه جداسازی اینترنت را در اولویت اول قرار دهید.

2

اگر بودجه محدود دارید و جداسازی فیزیکی یا VDI برایتان مقرون‌به‌صرفه نیست، مدل نرم‌افزاری و آن‌پرمیس RBI را بررسی کنید.

3

اگر کاربران زیادی در واحدهای مختلف دارید، مدل Agentless و استقرار سریع بدون تغییر توپولوژی شبکه اهمیت بیشتری پیدا می‌کند.

four

اگر نگران خروج اطلاعات حساس سازمانی هستید، کنترل کپی/پیست و آپلود در سطح نشست مرورگر را در نظر بگیرید.

5

اگر می‌خواهید رخدادهای مرورگر را در کنار سایر رخدادهای امنیتی سازمان ببینید، یکپارچگی با FORTRESS SIEM را بررسی کنید.

FORTRESS RBI برای پاسخ‌گویی به هر پنج سناریوی بالا طراحی شده است. برای بررسی دقیق‌تر وضعیت سازمان خودتان همین حالا هم می‌توانید درخواست دمو ثبت کنید.

چرا FORTRESS RBI انتخاب متفاوتی نسبت به سایر پلتفرم‌های جداسازی است؟

  • روش‌های جداسازی فیزیکی و VDI به‌دلیل هزینه بالای پیاده‌سازی و نگهداری و مصرف بالای منابع سخت‌افزاری، امروز عملاً منسوخ شده‌اند؛ و بسیاری از راهکارهای RBI شناخته‌شده نیز محصولاتی خارجی‌اند که برای سازمان‌های دولتی ریسک وابستگی و محدودیت صدور مجوز ایجاد می‌کنند. FORTRESS RBI با تمرکز بر همین خلأها طراحی شده است
  • استقلال کامل از فناوری خارجی: بدون ریسک قطع پشتیبانی یا محدودیت صدور مجوز، مناسب سازمان‌های دولتی و زیرساخت حیاتی.
  • پشتیبانی و توسعه بومی: تیم فنی داخلی، به‌روزرسانی متناسب با تهدیدات بومی و رابط کاربری فارسی.
  • انطباق مستقیم با ابلاغیه افتا، بدون نیاز به بومی‌سازی یا پیکربندی اضافه روی محصول خارجی.
  • هزینه کل مالکیت پایین‌تر نسبت به جداسازی فیزیکی، VDI یا راهکارهای RBI خارجی مبتنی بر لایسنس حجمی.
  • بخشی از اکوسیستم یکپارچه FORTRESS (SIEM، GRC، PAM، RBI) به‌جای یک ابزار مجزا و جزیره‌ای.

FORTRESS RBI با بهینه‌سازی رندر و انتقال داده طراحی شده تا تجربه‌ای نزدیک به مرور محلی ارائه دهد، در حالی که تمام پردازش پرریسک در محیط ایزوله انجام می‌شود.

خیر. FORTRESS RBI کاملاً Agentless است و از طریق مرورگر استاندارد کاربر در دسترس قرار می‌گیرد.

بله. گزینه‌های استقرار آن‌پرمیس و هیبریدی، امکان رعایت الزامات حاکمیت داده و طبقه‌بندی اطلاعات در سازمان‌های دولتی و صنعتی را فراهم می‌کند.

فایروال و آنتی‌ویروس بر شناسایی تهدیدات شناخته‌شده تکیه دارند؛ FORTRESS RBI با اصل عدم اجرای هیچ کد وب روی سیستم کاربر، حتی در برابر تهدیدات ناشناخته و روز‌ صفر نیز محافظت ایجاد می‌کند.

بله. سامانه امکان تعریف Single Sign-On (SSO) و Single Logout (SLO) به فایروال‌های مطرح سازمانی مانند Sophos، Pfsense و Kerio را فراهم می‌کند تا کاربران بدون ورود مجزا، از همان سیاست‌های احراز هویت موجود سازمان استفاده کنند.

بله. FORTRESS RBI امکان ضبط نشست کاربر و ثبت لاگ کامل فعالیت—از جمله سایت‌های بازدیدشده و فایل‌های دانلود/آپلودشده—را فراهم می‌کند و این گزارش‌ها در قالب CSV یا Excel قابل استخراج هستند.