CSIRT مرکز پاسخگویی به رویدادهای امنیتی slider-csrt
mmmn

تیم پاسخگویی به رویدادهای امنیتی CSIRT | خدمات پاسخ به حادثه سایبری فرزان

در شبکه‌های صنعتی و زیرساخت‌های حیاتی، وقوع یک حادثه سایبری فقط چند دقیقه با اختلال در خدمت حیاتی فاصله دارد. تیم پاسخگویی به رویدادهای امنیتی (CSIRT) امن‌گستران فرزان، از لحظه شناسایی تا بازیابی کامل، مسئولیت مهار، حذف و ریشه‌یابی حادثه را بر عهده می‌گیرد تا سازمان شما با کمترین آسیب و توقف عملیاتی به روال عادی بازگردد.

Group 24

چرا CSIRT فرزان؟

سازمان‌های دولتی و زیرساخت‌های حیاتی نمی‌توانند پاسخ به حادثه را به تجربه موردی واگذار کنند؛ این کار به تیمی با متدولوژی مدون، دسترسی سریع و شناخت عمیق از محیط‌های IT/OT نیاز دارد. مزیت‌های کلیدی CSIRT فرزان عبارت‌اند از:

  • کاهش زمان مهار حادثه (MTTC) و جلوگیری از گسترش آن به سایر بخش‌های شبکه
  • پیشگیری زودهنگام از طریق تحلیل مستمر تهدیدات، پیش از تبدیل‌شدن به بحران
  • انطباق با الزامات نظارتی و استانداردهای امنیتی حاکم بر دستگاه‌های دولتی و زیرساخت حیاتی
  • تدوین گزارش ریشه‌یابی (Root Cause Analysis) قابل ارائه به مراجع نظارتی و مدیریت ارشد
  • کاهش آسیب مالی و اعتباری ناشی از توقف خدمت یا افشای اطلاعات
csirt

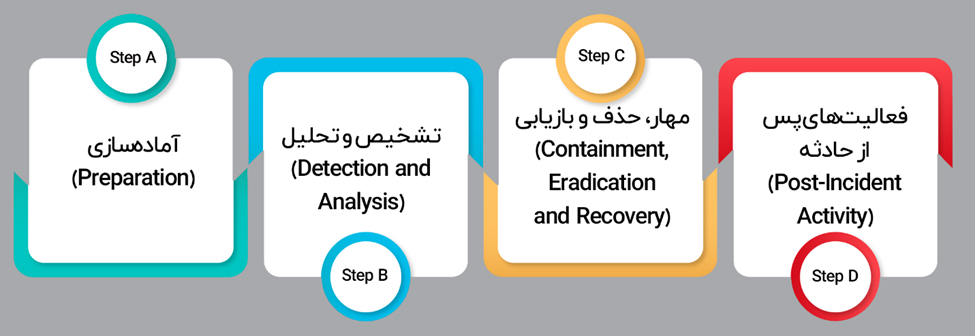
دو چارچوب عمده برای فرآیندهای مدیریت پاسخ به رویدادهای امنیتی وجود دارد که توسط NIST و SANS طراحی شده است و در ادامه معرفی می‌شود. چارچوب NIST دارای 4 گام است که در شکل زیر نمایش داده شده است.

تیم پاسخگویی به رویدادهای امنیتی (CSIRT)
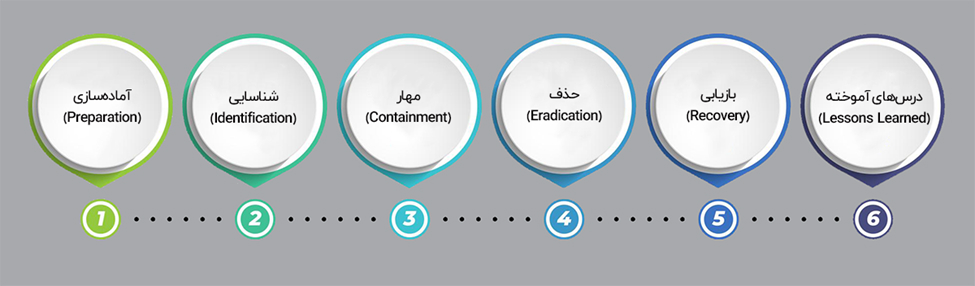
چارچوب SANS دارای 6 گام زیر است.
image5

زمانی که چارچوب های NIST و SANS را کنار هم قرار می دهیم، می بینیم که اجزای آن ها تقریباً یکسان هستند، اما در عبارت ها و گروه بندی، تفاوت های کوچکی وجود دارد. بزرگترین تفاوت در مرحله 3 وجود دارد، جایی که NIST باور دارد که مراحل مهار، حذف و بازیابی با هم همپوشانی دارند، به این معنی که نباید منتظر مهار همه تهدیدات بود تا بتوان مراحل حذف و بازیابی را شروع کرد، بلکه امکان اجرای همزمان آنها وجود دارد.
نظرات گوناگون پیرامون مقایسه این دو چارچوب وجود دارد اما در حقیقت این مسئله، به  اولویت و منابع سازمان بستگی دارد. امن‌گستران فرزان ایرانیان همانند بسیاری از شرکت‌های بزرگ از چارچوب NIST به عنوان مرجع استفاده می‌کند.

frayandcsort

گام‌های CSIRT در چارچوب NIST قبلا نام برده شد. در ادامه هر یک از این گام‌ها شرح داده می‌شود.

1

آماده‌سازی

اولین مرحله پاسخ به رویداد است  به این معنی که سازمان‌ها باید از امنیت سیستم‌ها، شبکه‌ها و برنامه‌‌های خود اطمینان داشته و هم‌چنین آمادگی پاسخ به رویداد سایبری را داشته باشند.

2

تشخیص و تحلیل

هدف اصلی این مرحله تعیین این است که آیا رخدادی واقعا اتفاق افتاده است یا خیر و ماهیت آن مورد بررسی و تحلیل قرار ­گیرد.

3

مهار، حذف و بازیابی

هدف مرحله مهار حادثه، متوقف کردن تأثیرات حادثه است قبل از اینکه بیشترین خسارت را برجای بگذارد.
سپس هرگونه اقدامات لازم جهت برطرف کردن دلیل اصلی حادثه و بازگرداندن سیستم‌ها به عملکرد
طبیعی باشد.

four

فعالیت‌های پس از حادثه

فعالیتهای پس از حادثه، به محض اینکه سیستم به حالت عادی باز می‌گردد، به تیم پاسخگویی به حادثه
کمک می‌کند تا به طور موثر به راهکار مناسب در مورد هر گونه حوادث مشابه در آینده دست یابند.

مزایای بهره‌گیری از خدمات CSIRT به شرح زیر است:

  • 1 افزایش کارآمدی در پاسخگویی به حوادث امنیتی.
  • 2 تشخیص زودهنگام تهدیدات امنیتی و پیشگیری از وقوع حوادث.
  • 3 ارتقاء اطلاعات و آگاهی امنیتی در سازمان.
  • four کاهش آسیب احتمالی از تهدیدات امنیتی.
  • 5 ایجاد یک فرهنگ امنیتی قوی در سازمان.
serviceso-p

در ادامه جدول شرح خدمات CSIRT ارائه شده توسط شرکت امن گستران فرزان ایرانیان ارائه شده است.

آماده‌سازی

شناسایی و تعریف نقش و وظایف اعضای تیم CSIRT تهیه دستورالعمل‌ها و راهنماهایی که برای پاسخ به انواع حوادث امنیتی مختلف استفاده می‌شوند.شناسایی منابع و ابزارهایی که در اختیار تیم CSIRT قرار دارند.تهیه و نگهداری اطلاعات تماس و راه‌های ارتباطی در صورت بروز رویداد امنیتی.

تشخیص و تحلیل

شناسایی حوادث امنیتی با استفاده از ابزارها و روش‌های مختلف.جمع‌آوری اطلاعات مرتبط با حوادث، از جمله ترافیک شبکه، لاگ‌ها و داده‌های سیستم.تجزیه و تحلیل دقیق حوادث امنیتی به منظور تعیین منشأ، طبقه‌بندی و شدت آنها.

مهار، حذف و بازیابی

محدود کردن گستردگی رویداد امنیت تا جلوگیری از گسترش آن با استفاده از Isolation و جدا کردن یا خاموش کردن سیستم‌های تحت تأثیر، تغییر مسیر ترافیک داده شده به آنها. از بین بردن اثرات مانند حذف بدافزار و غیرفعال کردن حساب‌های کاربری نقض‌شده. بازیابی سیستم‌ها از نسخه‌های پشتیبان، جایگزینی فایل‌های در معرض خطر با نسخه‌هایی که قبل از آلوده شدن سیستم­‌ها تهیه شده، نصب Patchها، تغییر پسورد‌ها، تشدید امنیت محیطی شبکه.

فعالیت‌های پس از رویداد امنیتی

برگزاری جلسه با حضور تمامی افراد مرتبط بسته به اهمیت حادثه امنیتی تدوین گزارش حادثه و Root Cause Analysis برآورد هزینه‌ها و خسارات ارائه راه‌کارهای دفاعی به منظور جلوگیری از تکرار حادثه که اصلاح یا Remediate نامیده می‌شود.

فازهای اجرایی CSIRT

بهره‌گیری از خدمات CSIRT ارائه شده توسط امن گستران فرزان برای یک سازمان شامل مراحل زیر است:  

1

شناسایی نیازمندی‌های سازمان در بحث ارائه خدمات CSIRT

2

تعریف برنامه یا پلن CSIRT

3

طراحی و راه‌اندازی زیرساخت ها و ابزارهای مناسب

four

برنامه‌ریزی برای بهبود مهارت‌ها و آموزش

5

بهره‌برداری از ابزارهای به روز Threat Intelligence

slidecrt
csritt

مرکز پاسخگویی
به رویدادهای امنیتی

مرکز پاسخگویی به رویدادهای امنیتی یا CSIRT وظیفه مدیریت و پاسخ به وقوع حوادث امنیتی را در یک سازمان دارد. هدف اصلی CSIRT، بهبود قابلیت‌های امنیتی سازمان، مدیریت و کنترل حوادث امنیتی، پیشگیری از وقوع تهدیدها و به حداقل رساندن تأثیرات منفی حوادث امنیتی بر سازمان است.

چارچوب CSIRT

چارچوب SANS دارای 6 گام زیر است.

image5

زمانی که چارچوب های NIST و SANS را کنار هم قرار می دهیم، می بینیم که اجزای آن ها تقریباً یکسان هستند، اما در عبارت ها و گروه بندی، تفاوت های کوچکی وجود دارد. بزرگترین تفاوت در مرحله 3 وجود دارد، جایی که NIST باور دارد که مراحل مهار، حذف و بازیابی با هم همپوشانی دارند، به این معنی که نباید منتظر مهار همه تهدیدات بود تا بتوان مراحل حذف و بازیابی را شروع کرد، بلکه امکان اجرای همزمان آنها وجود دارد.
نظرات گوناگون پیرامون مقایسه این دو چارچوب وجود دارد اما در حقیقت این مسئله، به  اولویت و منابع سازمان بستگی دارد. امن‌گستران فرزان ایرانیان همانند بسیاری از شرکت‌های بزرگ از چارچوب NIST به عنوان مرجع استفاده می‌کند.

hyuf

فازهای اجرایی
CSIRT

گام‌های CSIRT در چارچوب NIST قبلا نام برده شد. در ادامه هر یک از این گام‌ها شرح داده می‌شود.

3

مهار، حذف و بازیابی

هدف مرحله مهار حادثه، متوقف کردن تأثیرات حادثه است قبل از اینکه بیشترین خسارت را برجای بگذارد.
سپس هرگونه اقدامات لازم جهت برطرف کردن دلیل اصلی حادثه و بازگرداندن سیستم‌ها به عملکرد
طبیعی باشد.

four

فعالیت‌های پس از حادثه

پس از طراحی مفهومی، فاز اجرایی شامل شامل تنظیم و راه‌اندازی ابزارهای امنیتی، پیکربندی سیستم‌ها و
شبکه‌ها، و اجرای مکانیزم‌های پیشگیری از تهدیدات انجام می‌شود.

2

تشخیص و تحلیل

هدف اصلی این مرحله تعیین این است که آیا رخدادی واقعا اتفاق افتاده است یا خیر و ماهیت آن مورد بررسی و تحلیل قرار ­گیرد.

1

آماده‌سازی

اولین مرحله پاسخ به رویداد است  به این معنی که سازمان‌ها باید از امنیت سیستم‌ها، شبکه‌ها و برنامه‌‌های خود اطمینان داشته و هم‌چنین آمادگی پاسخ به رویداد سایبری را داشته باشند.

Group 37

مزایای داشتن یک مرکز عملیات امنیت به شرح زیر است:

  • 1 افزایش کارآمدی در پاسخگویی به حوادث امنیتی.
  • 2 تشخیص زودهنگام تهدیدات امنیتی و پیشگیری از وقوع حوادث.
  • 3 ارتقاء اطلاعات و آگاهی امنیتی در سازمان.
  • four کاهش آسیب احتمالی از تهدیدات امنیتی.
  • 5 ایجاد یک فرهنگ امنیتی قوی در سازمان.

services

در ادامه جدول شرح خدمات CSIRT ارائه شده توسط شرکت امن گستران فرزان ایرانیان ارائه شده است.

آماده‌سازی

شناسایی و تعریف نقش و وظایف اعضای تیم CSIRT
تهیه دستورالعمل‌ها و راهنماهایی که برای پاسخ به انواع حوادث امنیتی مختلف استفاده می‌شوند.
شناسایی منابع و ابزارهایی که در اختیار تیم CSIRT قرار دارند.
تهیه و نگهداری اطلاعات تماس و راه‌های ارتباطی در صورت بروز رویداد امنیتی.

تشخیص و تحلیل

شناسایی حوادث امنیتی با استفاده از ابزارها و روش‌های مختلف.
جمع‌آوری اطلاعات مرتبط با حوادث، از جمله ترافیک شبکه، لاگ‌ها و داده‌های سیستم.
تجزیه و تحلیل دقیق حوادث امنیتی به منظور تعیین منشأ، طبقه‌بندی و شدت آنها.

مهار، حذف و بازیابی

محدود کردن گستردگی رویداد امنیت تا جلوگیری از گسترش آن با استفاده از Isolation و جدا کردن
یا خاموش کردن سیستم‌های تحت تأثیر، تغییر مسیر ترافیک داده شده به آنها.
از بین بردن اثرات مانند حذف بدافزار و غیرفعال کردن حساب‌های کاربری نقض‌شده.
بازیابی سیستم‌ها از نسخه‌های پشتیبان، جایگزینی فایل‌های در معرض خطر با نسخه‌هایی که قبل از آلوده شدن سیستم­‌ها تهیه شده،
نصب Patchها، تغییر پسورد‌ها، تشدید امنیت محیطی شبکه

فعالیت‌های پس از رویداد امنیتی

برگزاری جلسه با حضور تمامی افراد مرتبط بسته به اهمیت حادثه امنیتی
تدوین گزارش حادثه  و Root Cause Analysis
برآورد هزینه‌ها و خسارات
ارائه راه‌کارهای دفاعی به منظور جلوگیری از تکرار حادثه که اصلاح یا Remediate نامیده می‌شود

بهره‌گیری از خدمات CSIRT ارائه شده توسط امن گستران فرزان برای یک سازمان شامل مراحل زیر است:  

3

طراحی و راه‌اندازی زیرساخت ها و ابزارهای مناسب

four

برنامه‌ریزی برای بهبود مهارت‌ها و آموزش

5

بهره‌برداری از ابزارهای به روز Threat Intelligence

2

تعریف برنامه یا پلن CSIRT

1

شناسایی نیازمندی‌های سازمان در بحث ارائه خدمات CSIRT

مرکز عملیات امنیت (SOC) مسئول پایش مستمر و شناسایی زودهنگام تهدیدات است؛ CSIRT گام بعدی است و زمانی وارد عمل می‌شود که یک رخداد امنیتی واقعی مهار، حذف و ریشه‌یابی نیاز داشته باشد. این دو سرویس در فرزان به‌صورت هماهنگ کار می‌کنند.

بسته به بلوغ امنیتی سازمان و پیچیدگی زیرساخت، استقرار اولیه شامل شناسایی نیازمندی‌ها، تدوین برنامه و راه‌اندازی ابزارها معمولاً چند هفته زمان می‌برد؛ در موارد اضطراری، تیم فرزان امکان پاسخ سریع (Rapid Response) بدون استقرار کامل را نیز ارائه می‌دهد.

بله. تیم فرزان علاوه بر شبکه‌های IT، تجربه پاسخ به حادثه در محیط‌های ICS/OT را نیز دارد و پروتکل‌های مهار را طوری طراحی می‌کند که تداوم فرآیند صنعتی حفظ شود.

بله. برنامه‌ریزی برای بهبود مهارت‌ها و آموزش، همراه با تمرین‌های شبیه‌سازی حادثه (Tabletop Exercise)، بخشی از فازهای اجرایی خدمت CSIRT فرزان است.