وبلاگ
مدل Purdue چیست؟ | نقشه راه ششلایه امنیت IT و OT و چرا امروز بهتنهایی کافی نیست

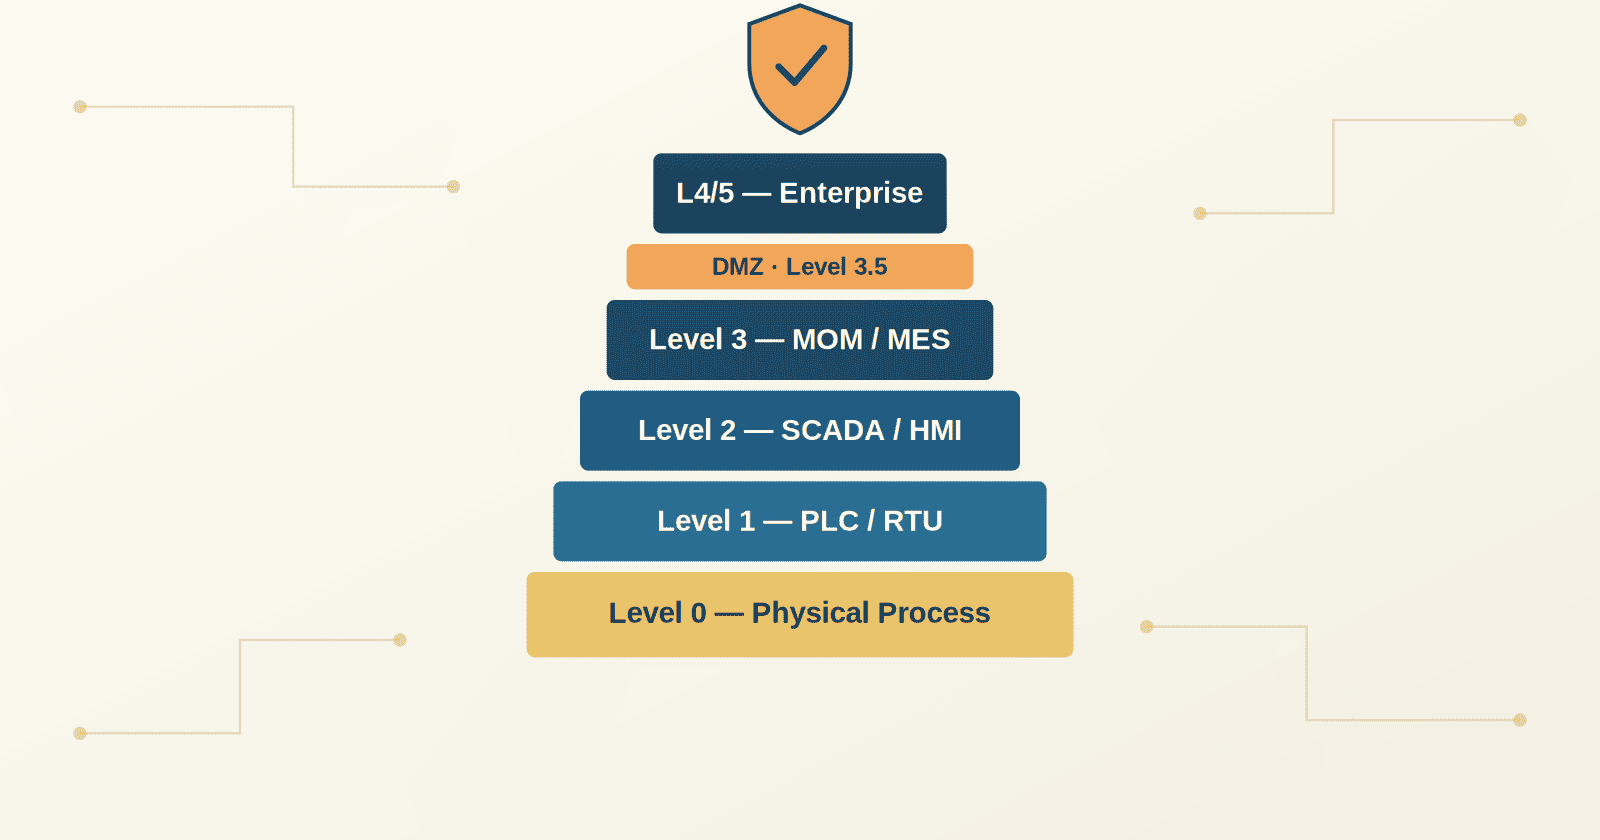
یک ایستگاه کاری HMI که به خطر بیفتد، در عمل فرمان مستقیم PLCهایی را که فرآیند فیزیکی کارخانه را کنترل میکنند در اختیار مهاجم میگذارد؛ تفاوت میان جلوگیری از این سناریو یا وقوع آن، دقیقاً همان چیزی است که مدل Purdue تعریف میکند. این مقاله شش سطح این مدل، جایگاه منطقه DMZ در سطح ۳.۵، و دلیل شکنندهترشدن مرزهای آن در سالهای اخیر را بهطور کامل و بهروز بررسی میکند؛ در پایان نیز نشان میدهیم چرا رویکرد Zero Trust و استانداردهایی مانند IEC 62443 امروز باید مکمل این مدل کلاسیک باشند، نه جایگزین آن.
مدل Purdue چیست و از کجا آمده است؟
مدل Purdue بخشی از معماری مرجع Purdue Enterprise (PERA) است که ابتدا برای جریان تولید یکپارچه دادههای کامپیوتری (CIM) در کارخانههای کاملاً خودکار طراحی شد. این مدل هنوز هم پرکاربردترین چارچوب برای توصیف معماری شبکههای ICS در صنایع مختلف، از نفت و گاز تا تولید و انرژی، به شمار میرود و پایه استاندارد بینالمللی ISA/IEC 62443 نیز بر همین منطق بنا شده است.
این مدل عناصر یک معماری صنعتی را به شش منطقه -شامل IT و OT- تقسیم میکند و اگر بهدرستی اجرا شود، لایهای منطقی و محافظتشده میان سیستمهای ICS/OT و شبکه اداری IT ایجاد میکند: تجهیزات صنعتی در سطوح پایینتر و سیستمهای تجاری در سطوح بالاتر قرار میگیرند و ارتباط میان این دو حوزه باید همواره فعالانه مدیریت شود، نه اینکه بهطور تصادفی شکل بگیرد.
شش سطح مدل Purdue به تفکیک
پیش از پرداختن به چرایی شکنندهشدن مرزهای این مدل، لازم است هر شش سطح آن -و نقش دقیق هرکدام در امنیت OT- را بهروشنی بشناسیم.
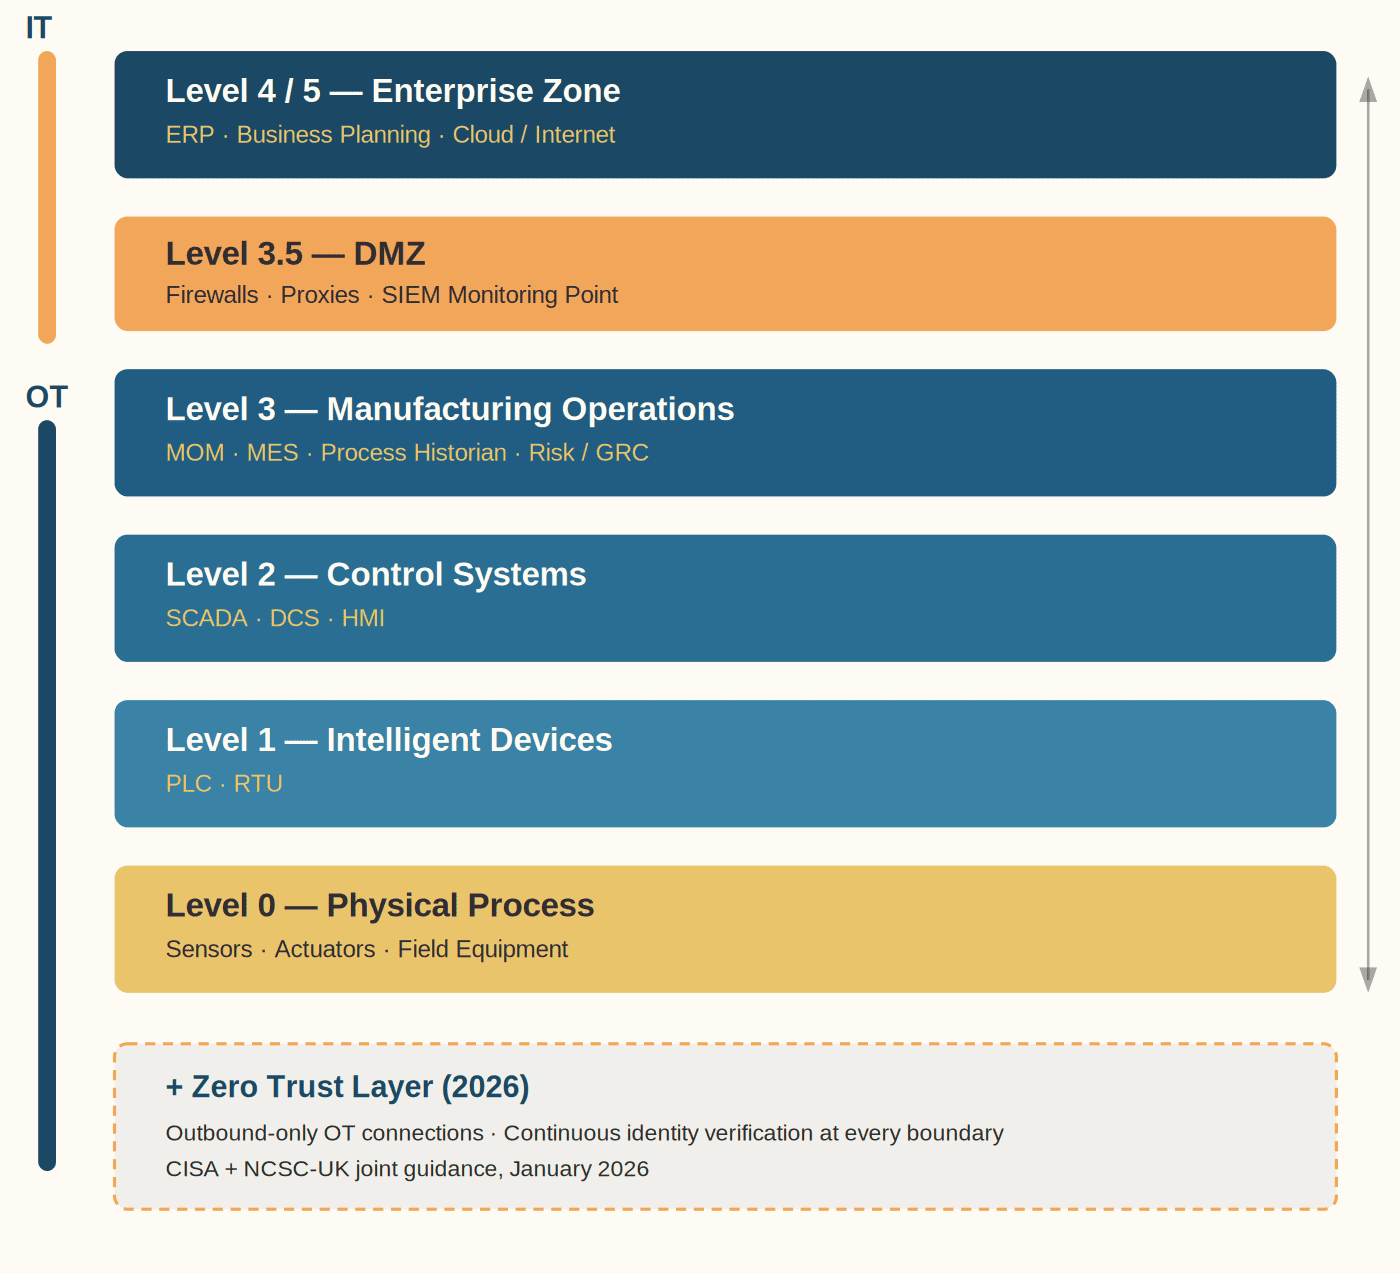
سطح ۰ — منطقه فرآیند فیزیکی
این منطقه شامل حسگرها، محرکها و سایر ماشینآلاتی است که مستقیماً مسئول اجرای فرآیندهای فیزیکی هستند. در سالهای اخیر، بسیاری از حسگرهای مدرن مستقیماً از طریق شبکههای سلولی با نرمافزارهای نظارتی مبتنی بر ابر ارتباط برقرار میکنند؛ روندی که همانطور که در ادامه خواهیم دید، مرزهای سنتی این مدل را به چالش میکشد.
سطح ۱ — منطقه دستگاههای هوشمند
این منطقه شامل ابزارهایی است که دستور را به دستگاههای سطح ۰ ارسال میکنند: کنترلکنندههای منطقی قابلبرنامهریزی (PLC) ورودی خودکار یا انسانی را دریافت و بر اساس آن دستور خروجی را به تجهیزات سطح ۰ اعمال میکنند؛ واحدهای ایستگاهی از راه دور (RTU) نیز اتصال سختافزار سطح ۰ را به سیستمهای سطح ۲، از طریق پروتکلهای استاندارد صنعتی، برعهده دارند.
سطح ۲ — منطقه سیستمهای کنترل
در این سطح، فرآیندهای فیزیکی نظارت، کنترل و ارزیابی میشوند. نرمافزارهای SCADA بهصورت محلی یا از راه دور بر فرآیندها نظارت میکنند، سیستمهای کنترل توزیعشده (DCS) عملکردی مشابه دارند اما معمولاً در محل فرآیند مستقر میشوند، و رابطهای انسان و ماشین (HMI) به DCS و PLC متصل میشوند تا کنترل و نظارت اولیه را ممکن سازند.
سطح ۳ — منطقه سیستمهای عملیاتی ساخت
سیستمهای مدیریت عملیات تولیدی (MOM) عملیات تولید را مدیریت میکنند و سیستمهای اجرایی ساخت (MES) دادههای بلادرنگ را برای بهینهسازی تولید جمعآوری میکنند؛ دادههای فرآیندی نیز در همین سطح ذخیره و تحلیل میشوند. همانند سطوح ۴ و ۵، هرگونه اختلال اطلاعاتی در این سطح میتواند به آسیب اقتصادی، شکست زیرساخت حیاتی یا خطر جانی در کارخانه منجر شود؛ به همین دلیل، مستندسازی دقیق ریسکهای این سطح و تطابق آنها با الزامات فنی و مدیریتی، بخش جداییناپذیر از هر برنامه امنیت صنعتی جدی است.
سطح ۳.۵ — منطقه محافظتشده امنیتی (DMZ)
این منطقه شامل سیستمهای امنیتی مانند فایروال و پراکسی است که تلاش میکنند از حرکت جانبی تهدیدآمیز میان IT و OT جلوگیری کنند. امروز این DMZ دیگر یک نقطه عبور ساده نیست، بلکه محل تلاقی دهها جریان داده کنترلنشده از ابر، دسترسی از راه دور و حسگرهای IIoT است؛ افزایش نیاز به جریان داده دوطرفه میان OT و IT، این سطح از همگرایی را به مزیت رقابتی سازمان در برابر خطراتی تبدیل میکند که در رویکرد شبکه مسطح (بدون تفکیک) به وجود میآیند.
سطح ۴ و ۵ — منطقه سازمانی و لایه ابر
این مناطق، شبکه معمول فناوری اطلاعات را در بر میگیرند؛ جایی که وظایف اصلی کسبوکار از جمله هماهنگی عملیات تولید رخ میدهد. سیستمهای برنامهریزی منابع سازمانی (ERP) در همین سطح، برنامه تولید، مصرف مواد، حملونقل و سطح موجودی را هدایت میکنند. با گسترش سرویسهای ابری و SaaS، بسیاری از کارشناسان امروز از یک «سطح ۵» مجزا برای ارتباطات اینترنتی و ابری سازمان نام میبرند که مستقیماً بالای سطح ۴ قرار میگیرد؛ اختلال در این سطوح میتواند به توقف طولانیمدت، آسیب اقتصادی یا ازدسترفتن درآمد منجر شود.
چرا مرزهای این مدل امروز شکنندهتر از قبل شدهاند؟
مدل Purdue فرض میکرد سطوح ۰ تا ۳ کاملاً از سطوح ۴ و ۵ ایزوله میمانند و DMZ سطح ۳.۵ نقشی همچون یک مرز سختگیرانه ایفا میکند. اما دادههای میدانی این فرض را زیر سؤال میبرند؛ ارقامی که نشان میدهند مرز سطح ۳ تا ۴ دیگر نمیتواند صرفاً با یک فایروال اجازهدهنده و یک DMZ کمنگهداری محافظت شود.
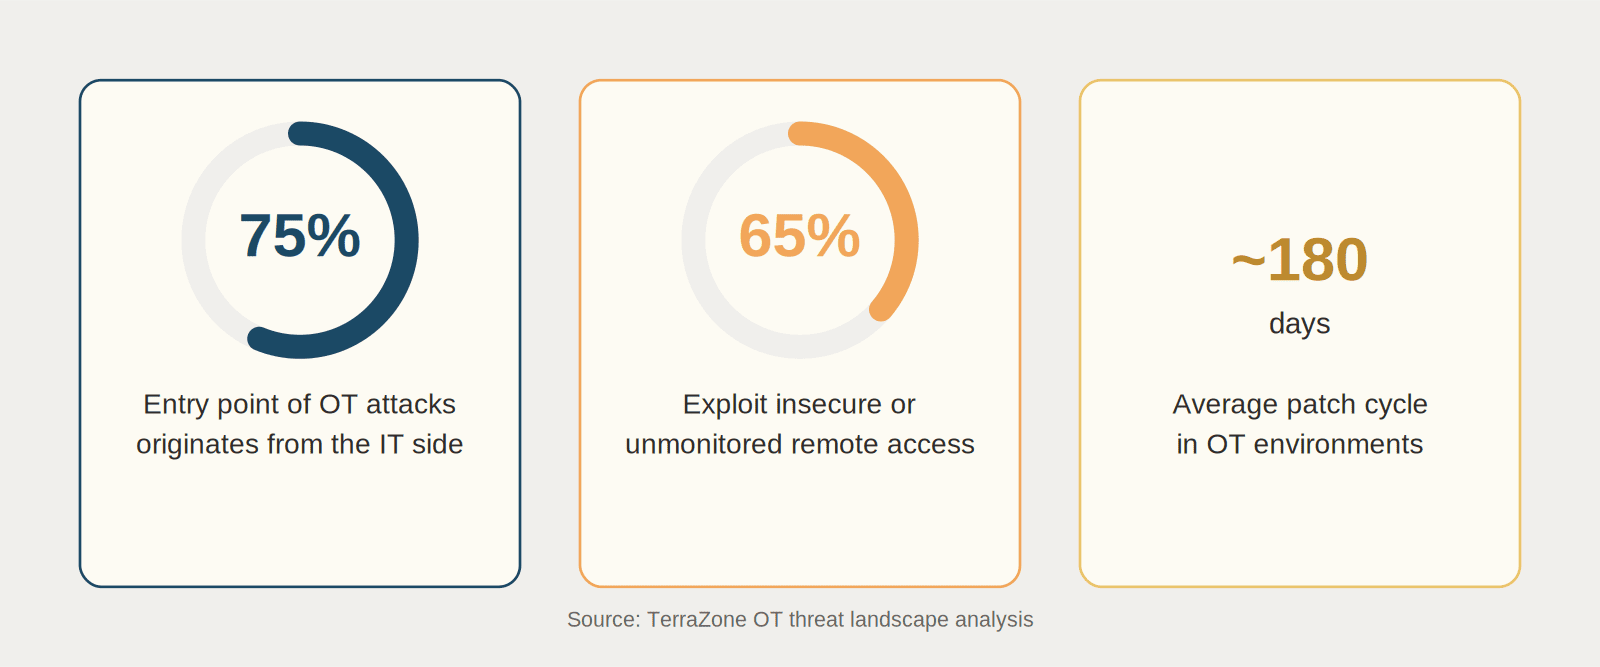
دستورالعمل مشترک CISA و NCSC-UK در ژانویه ۲۰۲۶ صراحتاً تأکید کرده که تمام اتصالات به محیط OT باید بهصورت خروجی و از داخل همان محیط آغاز شوند، نه ورودی از سمت IT؛ اصلی که مستقیماً مرز سطح ۴ به ۳.۵ را هدف قرار میدهد. بخش قابلتوجهی از این شکاف، ریشه در نبود ارزیابی ساختاریافته ریسک در مرز IT-OT دارد؛ جایی که بسیاری از سازمانهای صنعتی و حاکمیتی هنوز فاقد نقشهراه مدون برای امنسازی این مرز مطابق استانداردهای بینالمللی هستند. دریافت مشاوره و پیادهسازی استاندارد ISA/IEC 62443 دقیقاً همین شکاف را با ارزیابی ساختاریافته منطقهبندی و مرزهای IT-OT پر میکند.
مدل Purdue بهتنهایی کافی نیست: Zero Trust بهعنوان لایه مکمل
بسیاری از کارشناسان صنعتی امروز رویکرد Zero Trust را نه جایگزینی برای مدل Purdue، بلکه یک لایه مکمل روی همان منطق تقسیمبندی میدانند: منطقهبندی هنوز معتبر است، اما اعتماد ضمنی درون هر منطقه دیگر قابلقبول نیست و باید هر اتصال، حتی درون یک سطح، جداگانه تأیید هویت شود. این یعنی صرف قرارگرفتن پشت DMZ سطح ۳.۵ دیگر تضمینکننده امنیت نیست، مگر آنکه با تأیید هویت مستمر و دسترسی حداقلی ترکیب شود.
در عمل، این ترکیب معمولاً از طریق استقرار الزامات فنی و سازمانی چارچوب IEC 62443 اجرایی میشود؛ چرا که این استاندارد بهطور مستقیم مدل Purdue را به الزامات مشخصی درباره کنترل دسترسی، تفکیک منطقهای (Zone & Conduit) و سطوح امنیتی (Security Levels) ترجمه میکند و مسیر روشنی برای رسیدن سازمانهای صنعتی و دولتی به بلوغ امنیتی موردنیاز فراهم میسازد.
جمعبندی: از نقشه روی دیوار تا شبکه واقعی
مدل Purdue همچنان زبان مشترک و نقشه راهی است که هر مهندس OT برای توصیف جایگاه یک کنترلر یا هیستوریان به آن رجوع میکند؛ اما فاصله میان این نقشه روی دیوار و شبکه واقعی که هر روز کار میکند، در سالهای اخیر بهطور محسوسی بیشتر شده است. سازمانهایی که منطق تقسیمبندی ششسطحی Purdue را با تأیید هویت مستمر در هر مرز -نه فقط در ورودی شبکه- ترکیب میکنند، تصویر واقعبینانهتری از امنیت IT-OT خود خواهند داشت.
اگر سازمان شما هنوز نقشه دقیقی از منطقهبندی IT-OT و سطح بلوغ امنیتی خود مطابق این مدل ندارد، گام نخست میتواند ارزیابی زیرساخت صنعتی مطابق ISA/IEC 62443 باشد؛ ارزیابیای که مرزهای واقعی شبکه شما را در برابر نقشه Purdue محک میزند.