
وبلاگ
جایگزین بومی ابزار امنیت سایبری خارجی | راهنمای انتخاب و ارزیابی برای سازمان ها

در سالهای اخیر، قطع بدون اعلام قبلی لایسنس، محدودیت بهروزرسانی و الزامات قانونی مرکز مدیریت راهبردی افتا، بسیاری از سازمانهای دولتی و زیرساختهای حیاتی ایران را وادار کرده تا بهجای اتکای کامل به محصولات امنیت سایبری خارجی، به سراغ جایگزین بومی بروند. این مقاله توضیح میدهد چرا این جایگزینی از یک ترجیح به یک ضرورت عملیاتی تبدیل شده، محصولات بومی در کدام نقاط هنوز بهپای نمونههای خارجی نمیرسند و کجا حتی از آنها پیشی گرفتهاند، با چه معیارهایی باید کیفیت یک محصول بومی را پیش از خرید سنجید، کدام دستههای SIEM، جداسازی اینترنت، مدیریت دسترسی ممتاز و مدیریت ریسک امروز جایگزین معتبر بومی دارند، و بهترین مسیر عملی برای مهاجرت تدریجی و کمریسک از ابزار خارجی به بومی چیست.
چرا سازمانهای ایرانی به دنبال جایگزین بومی محصولات امنیت سایبری خارجی هستند؟
دلیل اصلی رویآوردن سازمانهای ایرانی به جایگزین بومی محصولات امنیت سایبری خارجی، ترکیب سه فشار همزمان است: ریسک قطع بدون اعلام قبلی لایسنس و بهروزرسانی محصولات خارجی، الزام قانونی افتا برای استفاده از راهکارهای تأییدشده داخلی در زیرساختهای حیاتی، و نگرانی از خروج دادههای حساس سازمانی به سرورهای خارج از کشور. هر سه مورد مستقیماً روی تداوم عملیات امنیتی سازمان اثر میگذارند، نه فقط روی هزینه خرید.
ریسک قطع لایسنس، پشتیبانی و بهروزرسانی محصولات خارجی
وقتی یک سازمان برای هسته اصلی پایش امنیتی خود، یعنی جمعآوری لاگ، تحلیل رخداد و دریافت اطلاعات تهدید، به یک تأمینکننده خارجی وابسته باشد، هر تصمیم تجاری یا سیاسی آن تأمینکننده میتواند به یکباره امضای تهدید، پشتیبانی فنی و حتی امکان تمدید لایسنس را از سازمان بگیرد. در چنین شرایطی، مرکز عملیات امنیتی (SOC) عملاً کور میماند، دقیقاً در لحظهای که بیشترین نیاز به دید کامل روی شبکه وجود دارد.
یک سامانه بومی مدیریت رخداد مانند FORTRESS SIEM که موتور یادگیری ماشین و دستیار هوشمند خود را بهصورت کاملاً بومی و حتی در حالت Air-Gapped اجرا میکند، این وابستگی را از معادله حذف میکند و کنترل پایش امنیتی را در دست خود سازمان نگه میدارد.
الزامات قانونی افتا و پدافند غیرعامل برای زیرساختهای حیاتی
طبق سند امنسازی مرکز مدیریت راهبردی افتا، سازمانهای دولتی و زیرساختهای حیاتی ملزم به استفاده از راهکارهای دارای تأییدیه رسمی هستند. نمونه مشخص آن، سند جداسازی اینترنت از شبکه داخلی است که تنها راهکار مبتنی بر داکر (Docker) را مورد تأیید میداند و روشهای VDI، Remote Desktop، Terminal Service و Vlaning را منسوخ اعلام کرده است. این تفاوت واقعی میان «بومی بهمعنای تولید داخل» و «بومی تأییدشده افتا» باید در هر تصمیم خرید لحاظ شود، چون بسیاری از راهکارهای موجود در بازار هنوز از روشهای منسوخ استفاده میکنند.
چارچوبهای بینالمللی مدیریت ریسک زنجیره تأمین فناوری نیز همین نگرانی را در سطح جهانی تأیید میکنند؛ برای نمونه CISA در برنامه مدیریت ریسک زنجیره تأمین ICT وابستگی حیاتی به یک تأمینکننده خارجی واحد را یکی از ریسکهای کلان امنیت زیرساخت میداند.
آیا محصولات بومی امنیت سایبری واقعاً جایگزین کامل نمونههای خارجی میشوند؟
پاسخ صادقانه، «نه همیشه» است. مسئولان صنعت افتا هم بهصراحت اعلام کردهاند که نمیتوان ادعا کرد محصولات داخلی در همه ابعاد جایگزین کامل هر ابزار خارجی میشوند؛ در برخی زیرشاخههای بسیار تخصصی، مثل حجم عظیم دادههای Threat Intelligence جهانی یا برخی ردههای پیشرفته Endpoint، هنوز فاصله محسوس است. اما در دستههایی که مستقیم با الزامات افتا و نیاز واقعی سازمانهای B2G گره خوردهاند — SIEM، جداسازی اینترنت، مدیریت دسترسی ممتاز و مدیریت ریسک — محصولات بومی رشد کیفی چشمگیری داشتهاند و در مواردی مانند تأییدیه RBI مبتنی بر داکر، حتی از بسیاری راهکارهای خارجی رایج در بازار ایران جلوتر ایستادهاند.
چگونه یک محصول بومی امنیت سایبری را پیش از جایگزینی ارزیابی کنیم؟
پیش از جایگزینی هر ابزار خارجی، باید چهار معیار مشخص را روی محصول بومی موردنظر بررسی کرد: تأییدیه رسمی از افتا یا مرکز مدیریت راهبردی، عدم خروج داده از کشور، وجود SLA مکتوب برای زمان پاسخ و رفع رخداد، و پوشش قابلیتی همتراز با ابزار فعلی. نبود حتی یکی از این چهار مورد، ریسک جایگزینی را از «وابستگی به خارج» به «شکاف عملیاتی داخلی» منتقل میکند، نه اینکه آن را حذف کند.
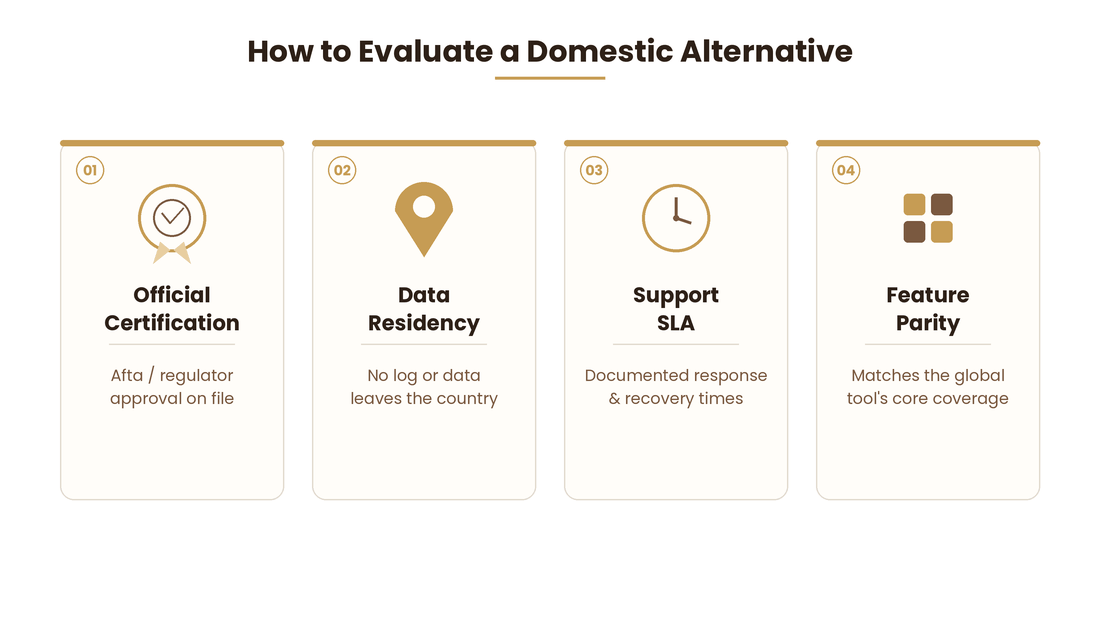
۱. تأییدیه رسمی: محصول باید گواهینامه یا تأییدیه فعال از افتا یا مرکز پدافند غیرعامل داشته باشد، نه فقط ادعای «بومیسازی».
۲. محل داده: باید مشخص باشد لاگ، رویداد و پیکربندی سازمان روی زیرساخت داخلی میماند، حتی در حالت پشتیبانی راهدور.
۳. SLA شفاف: زمان پاسخ اولیه، شروع رفع مشکل و بازیابی خدمت باید در قرارداد عدد و زمان مشخص داشته باشد، نه عبارت کلی «در سریعترین زمان».
۴. پوشش قابلیتی: ماژولهای کلیدی ابزار خارجی فعلی (مثلاً همبستهسازی رویداد یا پاسخ خودکار) باید در محصول بومی معادل واقعی داشته باشند.
ابزاری مثل FORTRESS GRC که همزمان با چند استاندارد از جمله ISO 27001 و الزامات افتا کار میکند، میتواند همین فرایند ارزیابی و سنجش شکاف را برای تیم امنیت ساختارمند کند. برای دیدن جدول مقایسه کامل محصولات بومی گروه فرزان نیز میتوانید سری به صفحه محصولات گروه امن گستران فرزان بزنید.
کدام دستههای محصولات امنیت سایبری خارجی امروز جایگزین بومی معتبر دارند؟
چهار دسته اصلی محصولات امنیت سایبری که سازمانهای ایرانی معمولاً از تأمینکنندگان خارجی تهیه میکردند — مدیریت رخداد (SIEM)، جداسازی اینترنت (RBI)، مدیریت دسترسی ممتاز (PAM) و مدیریت ریسک و انطباق (GRC) — امروز نمونه بومی با تأییدیه رسمی و قابلیتهای قابلمقایسه دارند. خانواده FORTRESS از امن گستران فرزان یکی از نمونههای این جایگزینی چهارگانه در بازار ایران است.
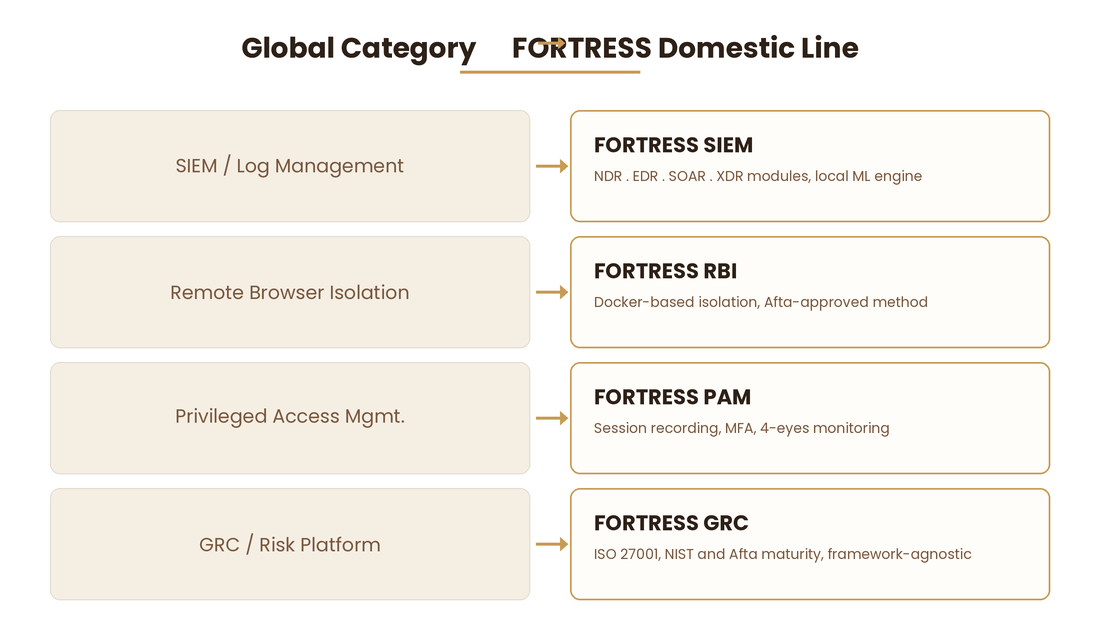
SIEM بومی بهجای ابزارهای خارجی رصد رخداد و لاگ
FORTRESS SIEM بهجای اتکا به یک ابزار خارجی برای جمعآوری و همبستهسازی لاگ، ماژولهای NDR، EDR، SOAR و XDR را در یک پلتفرم یکپارچه ارائه میدهد و برای پایش پروتکلهای صنعتی مانند IEC 104، Modbus و S7comm نیز پشتیبانی دارد. نکته متمایزکننده آن، دستیار هوشمند مبتنی بر مدل زبانی بومی است که صدها لاگ خام را به روایت فارسی روان از یک حمله تبدیل میکند، بدون آنکه هیچ دادهای خارج از زیرساخت سازمان ارسال شود — دقیقاً همان ویژگیای که سازمانهای با الزام «عدم خروج داده از کشور» به آن نیاز دارند.
چرا جداسازی اینترنت (RBI) بومی باید مبتنی بر داکر باشد، نه VDI؟
بخش قابلتوجهی از حملات Ransomware، Phishing و Zero-Day از همان لحظهای شروع میشود که کاربر یک لینک آلوده را در مرورگر متصل به شبکه داخلی باز میکند یا فایلی را مستقیماً از اینترنت دانلود میکند. اگر این اتصال جداسازی نشده باشد، پیامد آن نفوذ به شبکه داخلی سازمان و در بدترین حالت از دست رفتن یا رمزگذاری دادههای حیاتی است.
راهحل، جداسازی منطقی اینترنت با معماری کانتینری است: FORTRESS RBI هر نرمافزار کاربر را در یک کانتینر ایزوله در ناحیه Safe Internet اجرا میکند و کاربر فقط تصویر آن را از طریق پورت ۴۴۳ میبیند، در حالیکه فایلها همزمان با چند آنتیویروس و Sandbox اسکن و با قابلیت CDR پاکسازی میشوند. چون این معماری دقیقاً همان روشی است که افتا آن را تأیید کرده، سازمان دیگر نیازی به توجیه انتخاب VDI یا Remote Desktop منسوخ ندارد.
مدیریت دسترسی ممتاز (PAM) و مدیریت ریسک (GRC) بومی برای انطباق چندگانه
برای حسابهای ادمین و دسترسیهای ممتاز، FORTRESS PAM دسترسی به SSH، RDP، وب و پایگاهداده را بدون افشای رمز عبور واقعی از طریق مرورگر فراهم میکند، نشستها را بهصورت ویدیویی ضبط و با اصل نظارت چهارچشمی زنده پایش میکند و برای هر سطح بحرانیت رخداد، SLA زمانبندیشده مشخصی دارد. این نوع ثبت و نظارت مستمر رفتار کاربران ممتاز، از نظر مفهومی به همان چیزی نزدیک است که در مقاله ITDR چیست توضیح داده شده: تشخیص انحراف از رفتار عادی کاربر پیش از آنکه به یک رخداد کامل تبدیل شود.
در لایه بالاتر، FORTRESS GRC با رویکرد Framework Agnostic، انطباق همزمان با ISO 27001، NIST، PCI DSS و طرح امنسازی افتا را مدیریت میکند — دقیقاً دغدغهای که سازمانهای دولتی و زیرساخت حیاتی همزمان با آن روبهرو هستند. فهرست کامل خدمات پشتیبان این محصولات را هم میتوانید در صفحه خدمات گروه امن گستران فرزان ببینید.
چه زمانی جایگزینی تدریجی بهتر از تعویض یکباره محصول خارجی است؟
وقتی ابزار خارجی هنوز عملیاتی است و ریسک قطع آن در افق کوتاهمدت قرار ندارد، تعویض یکشبه (Cutover) معمولاً پرریسکتر از جایگزینی تدریجی است. مسیر امنتر شامل اجرای Pilot روی یک بخش کمریسک شبکه، اجرای موازی (Parallel Run) ابزار بومی و خارجی برای حداقل یک چرخه کامل ممیزی، و صحتسنجی مستقل خروجی سامانه جدید پیش از خاموشکردن ابزار قبلی است.
پیش از هرگونه تغییر پلتفرم امنیتی، امنسازی زیرساخت شبکه باید انجام شده باشد تا سطح حمله در طول دوره انتقال کاهش یابد. پس از استقرار محصول بومی نیز آزمون نفوذ بهترین راه صحتسنجی مستقل عملکرد آن است. برای سازمانهایی که در طول این دوره انتقال منابع فنی کافی برای پایش همزمان دو سامانه ندارند، برونسپاری موقت پایش به مرکز عملیات امنیت میتواند شکاف نظارتی دوره گذار را پر کند.
هزینه کل مالکیت محصول بومی در برابر نمونه خارجی چقدر تفاوت دارد؟
در قیمت لایسنس اولیه، لزوماً نه؛ برخی محصولات بومی بهدلیل هزینه بالای توسعه تخصصی داخلی، از نظر عدد خرید ارزانتر از رقبای خارجی نیستند. اما در هزینه کل مالکیت (TCO)، معمولاً مقرونبهصرفهتر عمل میکنند: هزینه تبدیل ارز و نوسان نرخ حذف میشود، ریسک هزینهبر قطع ناگهانی سرویس از بین میرود، و پشتیبانی فوری بدون تفاوت منطقه زمانی و زبان در دسترس است — سه مؤلفهای که در محاسبه هزینه واقعی یک ابزار امنیتی خارجی اغلب نادیده گرفته میشوند.
جمعبندی
جایگزینی بومی محصولات امنیت سایبری خارجی، نه یک شعار و نه یک راهحل بینقص، بلکه یک تصمیم مهندسیشده است که باید بر اساس تأییدیه رسمی، محل نگهداری داده، SLA شفاف و پوشش قابلیتی واقعی گرفته شود، نه فقط بر اساس فشار زمانی یا الزام اداری. برای سازمانهایی که میخواهند این مسیر را با کمترین ریسک عملیاتی طی کنند، تیم فنی امن گستران فرزان آماده است وضعیت فعلی زیرساخت امنیتی سازمان شما را ارزیابی کند و نقشه راه عملی برای جایگزینی تدریجی با خانواده FORTRESS ارائه دهد.