وبلاگ
سامانه مدیریت دسترسی از راه دور (PAM) | راهنمای امنیت حساب های حساس در سازمان های دولتی

سامانه مدیریت دسترسی ممتاز (Privileged Access Management یا PAM) مجموعهای از سیاستها، فرایندها و ابزارهای فنی است که وظیفه شناسایی، کنترل، احراز هویت و مانیتورینگ حسابهای دارای سطح دسترسی بالا -مانند مدیران شبکه، پیمانکاران فنی و حسابهای سرویس- را بر عهده دارد. برخلاف مدیریت هویت و دسترسی عمومی (IAM) که همه کاربران سازمان را پوشش میدهد، PAM دقیقاً روی همان دسته کوچک اما پرریسک از حسابها متمرکز است که در صورت نفوذ، میتوانند کنترل کامل زیرساخت را در اختیار مهاجم قرار دهند. در ادامه تعریف دقیق PAM، تفاوت آن با IAM و VPN سنتی، معماری مبتنی بر Zero Trust، ابزارهای پرکاربرد بازار و یک چکلیست عملیاتی برای پیادهسازی امن در سازمانهای دولتی و زیرساخت حیاتی را بررسی میکنیم.
سامانه مدیریت دسترسی ممتاز (PAM) دقیقاً چه چیزی را کنترل میکند؟
PAM حسابهایی را کنترل میکند که سطح دسترسی آنها فراتر از یک کاربر عادی است؛ از جمله حسابهای ریشه (root) و مدیر دامنه، حسابهای سرویس بین سیستمها، و دسترسی اضطراری (Break-glass). این سامانه با نگهداری رمزهای عبور در یک صندوق رمزنگاریشده (Vault)، اعطای دسترسی موقت و در لحظه (Just-in-Time)، ضبط کامل نشستها، و اعمال اصل حداقل دسترسی (Least Privilege)، مانع از آن میشود که یک حساب ممتاز بهطور دائمی و بدون نظارت در اختیار کاربر یا مهاجم باقی بماند.
چرا حسابهای ممتاز مهمترین هدف مهاجمان در سازمانهای دولتی و زیرساخت حیاتی هستند؟
بیشتر حملات پیچیده به زیرساختهای حیاتی و سازمانهای دولتی با نفوذ به یک حساب کاربری عادی آغاز میشود، اما هدف نهایی مهاجم همیشه یک حساب ممتاز است؛ در اختیار گرفتن یک حساب مدیر دامنه یا حساب سرویس پایگاهداده میتواند در عرض چند ساعت به توقف کامل خدمات، افشای اطلاعات طبقهبندیشده یا دستکاری سامانههای کنترل صنعتی منجر شود. وقتی این حسابها بدون گردش دورهای رمز عبور، بدون ثبت نشست و بدون تفکیک وظایف مدیریت میشوند، زمان کشف نفوذ بهشدت طولانی و هزینه جبران حادثه -از نظر مالی، عملیاتی و اعتباری- بهمراتب سنگینتر از هزینه پیادهسازی یک سامانه کنترل دسترسی ممتاز خواهد بود.
تفاوت PAM با IAM، VPN و Remote Desktop سنتی چیست؟
مدیریت هویت و دسترسی عمومی (IAM) هویت و مجوز همه کاربران سازمان را مدیریت میکند، اما PAM زیرمجموعهای تخصصی از آن است که فقط روی حسابهای پرریسک تمرکز دارد و کنترلهای سختگیرانهتری مانند صندوق رمز و ضبط نشست را اعمال میکند. VPN و Remote Desktop سنتی هم صرفاً یک تونل یا نشست ارتباطی امن ایجاد میکنند و پس از احراز هویت اولیه، عملاً کنترل دقیقی روی رفتار کاربر ممتاز داخل شبکه ندارند.
ویژگی | IAM عمومی | VPN / Remote Desktop سنتی | PAM مبتنی بر Zero Trust |
دامنه پوشش | همه کاربران سازمان | تونل شبکه یا نشست دسکتاپ | فقط حسابهای ممتاز و پرریسک |
مدیریت رمز عبور | در اختیار کاربر | در اختیار کاربر | صندوق رمزنگاریشده و گردش خودکار |
مانیتورینگ نشست | محدود به لاگ ورود | محدود به لاگ اتصال | ضبط کامل و تحلیل رفتاری |
اصل حداقل دسترسی | سطح نقش کاربری | اعتماد کامل پس از اتصال | دسترسی موقت (Just-in-Time) |
ویژگیهای کلیدی یک سامانه PAM مدرن کدامند؟
- صندوق رمز مرکزی (Password Vaulting) و گردش خودکار رمزهای عبور
- دسترسی موقت و در لحظه (Just-in-Time Access) بهجای دسترسی دائمی
- ضبط و پخش کامل نشستهای ممتاز برای تحلیل رفتاری و پاسخ به رخداد
- گردش کار تأیید چندمرحلهای پیش از اعطای دسترسی حساس
- تفکیک وظایف (Segregation of Duties) و مدیریت دسترسی اضطراری (Break-glass)
- سازگاری با محیطهای ابری، کانتینری و سیستمهای کنترل صنعتی (ICS/SCADA)
چگونه معماری Zero Trust دسترسی ممتاز را ایمن میکند؟
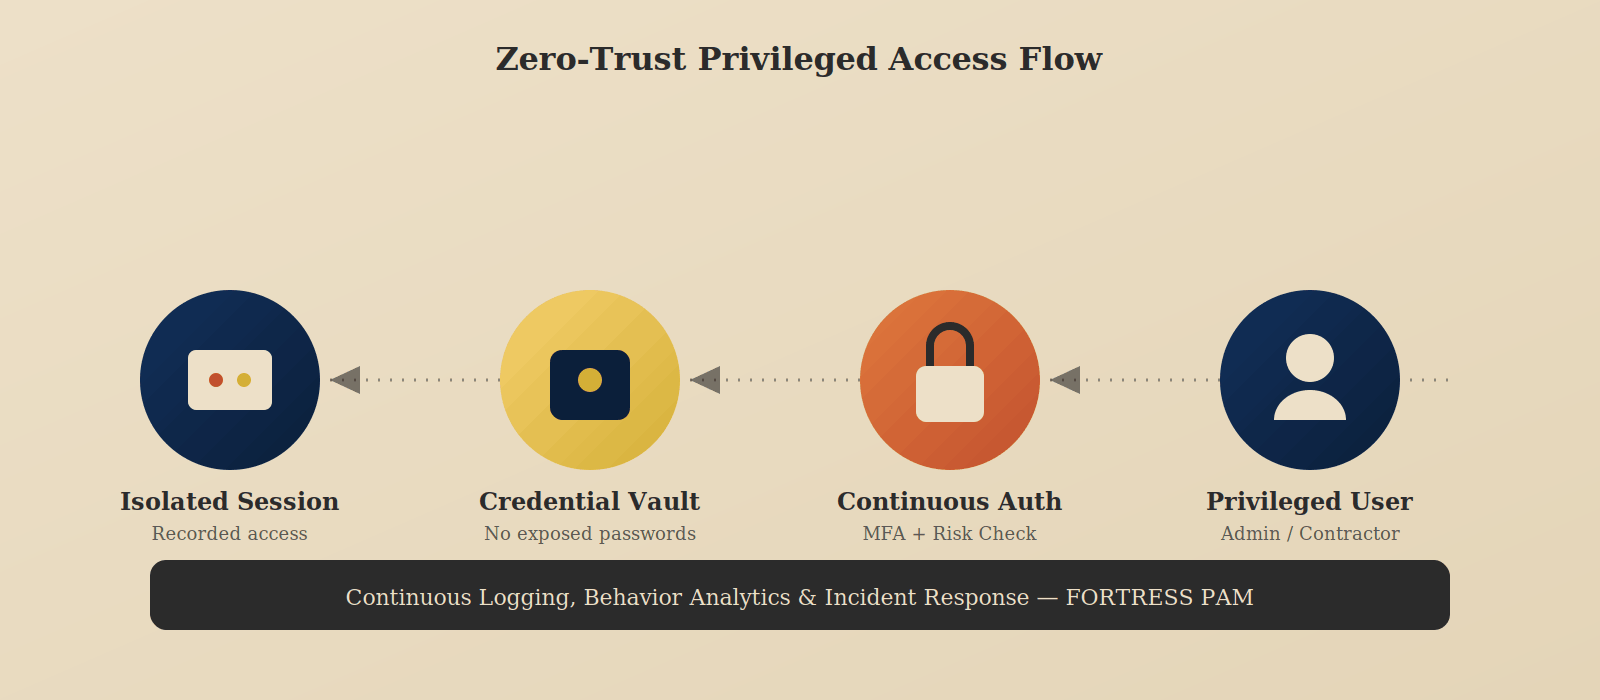
بر اساس چارچوب Zero Trust Architecture منتشرشده توسط NIST (NIST SP 800-207)، هیچ کاربر یا دستگاهی صرفاً به دلیل قرارگرفتن در شبکه داخلی مورد اعتماد نیست. یک سامانه PAM مدرن این اصل را در چهار لایه پیاده میکند: احراز هویت مستمر هویت کاربر و دستگاه، اعمال سیاست دسترسی پویا بر اساس ریسک و زمان، ایزولهسازی نشستهای ممتاز برای جلوگیری از حرکت جانبی مهاجم، و ثبت و تحلیل مستمر رفتار برای شناسایی زودهنگام سوءاستفاده.
بهترین ابزارها و راهکارهای بازار PAM کدامند؟
ابزار / راهکار | کاربرد اصلی | نکته کاربردی |
CyberArk | صندوق رمز و مدیریت نشستهای ممتاز در مقیاس سازمانی | مرجع اصلی بازار جهانی PAM |
BeyondTrust | مدیریت دسترسی ممتاز بههمراه کنترل امتیاز روی Endpoint | مناسب محیطهای ترکیبی ابری و داخلی |
FORTRESS PAM (لینک به: سامانه مدیریت دسترسی ممتاز فرزان) | مدیریت و مانیتورینگ حسابهای ممتاز، بومیسازیشده برای بازار ایران | گزینه مناسب برای سازمانهای B2G که نیاز به انطباق با افتا دارند |
در سازمانهای دولتی که مشمول الزامات انطباق داخلی (افتا) و بینالمللی هستند، انتخاب راهکاری که بهصورت بومی از استاندارد ISO/IEC 27001:2022 (کنترل A.8.2 - Privileged access rights) پشتیبانی کند، زمان و هزینه ممیزی امنیتی را بهطور محسوسی کاهش میدهد. علاوه بر انتخاب محصول، مقایسه دقیقتر گزینههای موجود در مقایسه محصولات امنیت سایبری صنعتی گروه امن گستران فرزان نیز میتواند به تصمیمگیری نهایی کمک کند.
چگونه PAM را در سازمان دولتی خود پیادهسازی کنیم؟ (چکلیست عملیاتی)
- شناسایی و فهرستبرداری کامل از تمام حسابهای ممتاز و سرویس موجود در سازمان
- انتقال رمزهای عبور این حسابها به یک صندوق رمزنگاریشده مرکزی
- فعالسازی دسترسی موقت (Just-in-Time) بهجای دسترسی دائمی برای پیمانکاران و مدیران
- تعریف چرخه کامل مدیریت دسترسی: اعطا هنگام استخدام، تغییر هنگام جابهجایی نقش، لغو فوری هنگام خاتمه همکاری
- فعالسازی ضبط نشست و هشدار رفتاری برای شناسایی زودهنگام سوءاستفاده
- اجرای منظم آزمون نفوذ اختصاصی روی مسیر دسترسی ممتاز
کاربردهای سازمانی PAM
- سازمانهای دولتی و نهادهای حساس با الزامات انطباق قانونی سختگیرانه
- بانکها و موسسات مالی با نیاز به ردیابی دقیق تراکنشهای اداری حساس
- بهرهبرداران زیرساخت صنعتی و سامانههای کنترل SCADA/ICS
- شرکتهای با نیروی کار دورکار و پیمانکاران فنی متعدد
جمعبندی
مدیریت دسترسی ممتاز دیگر یک لایه امنیتی اختیاری نیست، بلکه پیشنیاز اصلی محافظت از حساسترین حسابهای هر سازمان دولتی و زیرساخت حیاتی است. گذار از رمزهای عبور ثابت و دسترسی دائمی به سمت صندوق رمز، دسترسی موقت و معماری Zero Trust، مسیری است که هم استانداردهای بینالمللی و هم رگولاتورهای داخلی بر آن تأکید دارند. اگر میخواهید بدانید سازمان شما دقیقاً از کجا باید این مسیر را آغاز کند، کارشناسان امن گستران فرزان آماده بررسی وضعیت فعلی زیرساخت دسترسی شما و ارائه یک نقشه راه عملی هستند.