
وبلاگ
پیادهسازی Zero Trust در فضای ابری سازمانی

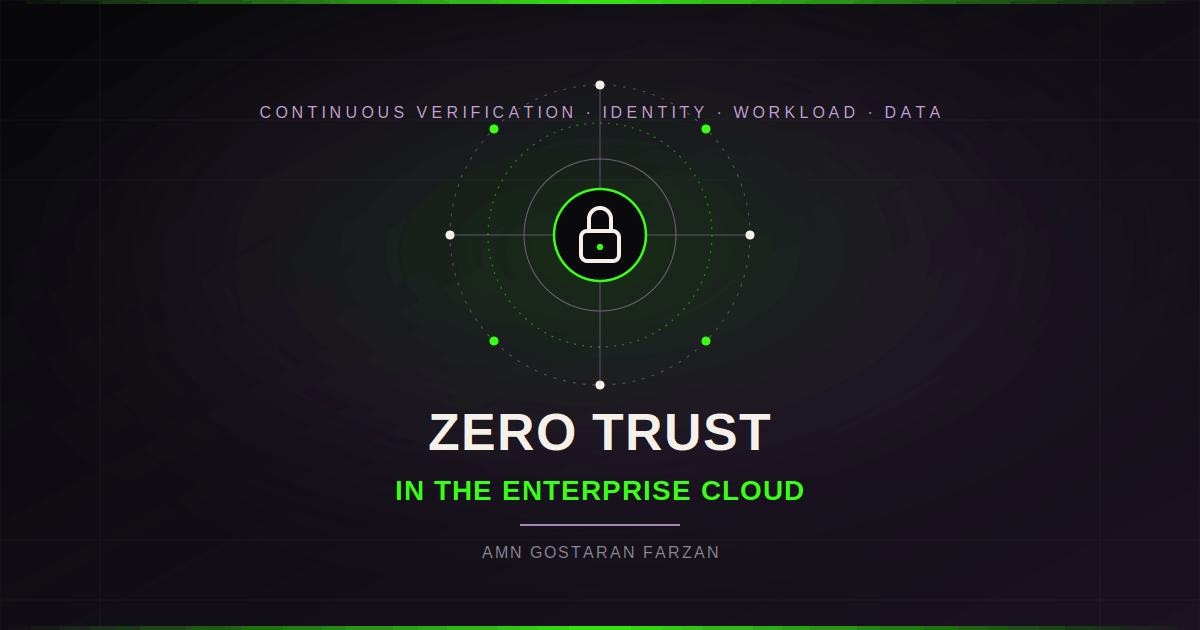
با مهاجرت گسترده زیرساختهای سازمانی و دولتی به محیطهای IaaS، PaaS و SaaS، دیگر نمیتوان امنیت را صرفاً با کنترل مرز شبکه تضمین کرد؛ Zero Trust در فضای ابری سازمانی یعنی احراز مستمر هویت، دستگاه، بار کاری و داده در هر درخواست دسترسی، فارغ از اینکه آن درخواست از داخل شبکه سازمان بیاید یا از یک محیط چندابری (Multi-Cloud). این مقاله برخلاف یک معرفی کلی، مستقیماً به الزامات خاص پیادهسازی این معماری در ابر میپردازد: پنج ستون کنترلی طبق استاندارد NIST SP 800-207، نقش مدیریت دسترسی ممتاز (PAM) و ZTNA/SASE در حذف اعتماد ضمنی، جایگاه CSPM، CWPP و CNAPP در کاهش ریسک بارهای کاری ابری، و در نهایت یک نقشه راه پنجمرحلهای عملی برای تیمهای امنیت سازمانها و نهادهای دولتی.
چرا معماری امنیتی مبتنی بر مرز شبکه در فضای ابری سازمانی دیگر پاسخگو نیست؟
مدل امنیتی سنتی بر این فرض بنا شده بود که هرچه داخل مرز شبکه سازمان قرار دارد قابل اعتماد است و فایروال لبه شبکه، خط دفاعی اصلی محسوب میشود؛ اما با انتقال برنامهها و دادهها به زیرساخت ابری، این مرز فیزیکی عملاً محو شده و هویت کاربر و دستگاه، مرز جدید امنیتی به شمار میرود. برای آشنایی با تعریف پایه و اصول کلی این مدل، مقاله «Zero Trust چیست» پیشنیاز خوبی برای این راهنمای تخصصیتر است.
در محیط ابری سازمانی، مدل مسئولیت مشترک (Shared Responsibility Model) میان سازمان و ارائهدهنده سرویس ابری، بخشی از کنترل امنیتی را از دست تیم فناوری اطلاعات خارج میکند؛ به همین دلیل، اتکا به VPN و فایروال سنتی برای حفاظت از دسترسی به کنسولهای مدیریتی ابری، APIها و سرویسهای SaaS دیگر کافی نیست. اگر یک اعتبارنامه لو برود، مهاجم بدون نیاز به عبور از هیچ مرز شبکهای میتواند مستقیماً وارد کنسول ابری شود و حرکت جانبی (Lateral Movement) میان سرویسها را آغاز کند؛ ریسکی که برای سازمانها و نهادهای دولتی میتواند به توقف سرویس، افشای داده طبقهبندیشده و پیامدهای نظارتی جدی منجر شود. چارچوب معماری Zero Trust منتشرشده توسط مؤسسه ملی استاندارد و فناوری آمریکا دقیقاً برای مقابله با همین سناریو طراحی شده است.
پنج ستون معماری Zero Trust در فضای ابری سازمانی کداماند؟
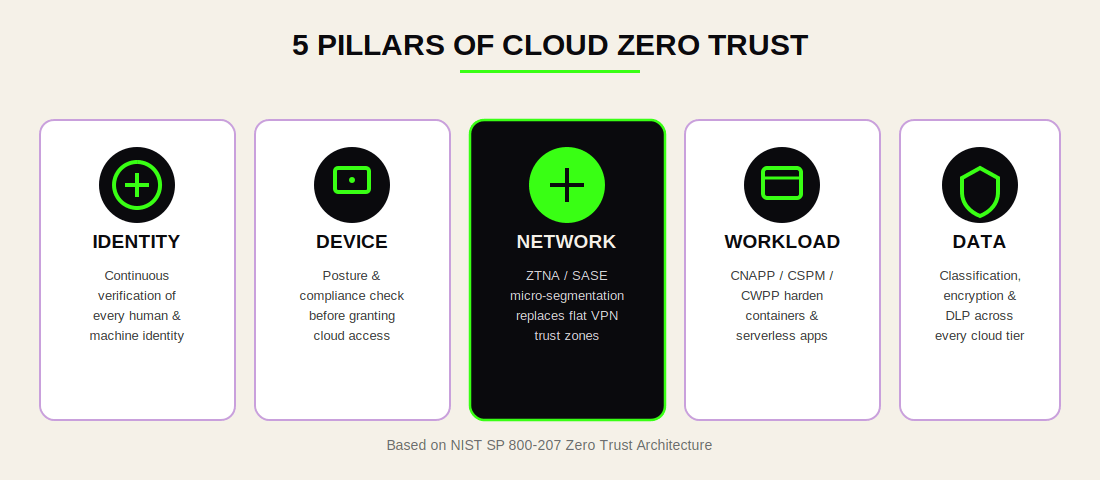
طبق استاندارد NIST SP 800-207 و مدل بلوغ Zero Trust آژانس امنیت سایبری و امنیت زیرساخت آمریکا، معماری Zero Trust ابری بر پنج ستون کنترلی مستقل استوار است که هیچکدام نباید بر پایه اعتماد ضمنی به محیط شبکه فرض شود:
- هویت (Identity): احراز مستمر هر کاربر انسانی و هر حساب سرویس ماشینی، نه فقط در لحظه ورود.
- دستگاه (Device): سنجش وضعیت امنیتی و انطباق دستگاه پیش از اعطای دسترسی به منابع ابری.
- شبکه/محیط (Network): جایگزینی مرز تخت شبکه با میکروسگمنتیشن و دسترسی مبتنیبر ZTNA.
- بار کاری برنامه (Workload): حفاظت از کانتینرها، توابع Serverless و ماشینهای مجازی در طول چرخه عمر.
- داده (Data): طبقهبندی، رمزنگاری و کنترل نشت داده در تمام لایههای ذخیرهسازی و انتقال ابری.
چگونه مدیریت هویت و دسترسی ممتاز (PAM) ستون اصلی Zero Trust ابری را میسازد؟
بیشتر رخنههای امنیتی در فضای ابری سازمانی نه از یک آسیبپذیری فنی پیچیده، بلکه از یک اعتبارنامه مدیریتی یا حساب سرویس (Service Account) با دسترسی گسترده و بدون محدودیت زمانی آغاز میشود. اگر چنین حسابی افشا شود، مهاجم مستقیماً به کنسول مدیریتی ابری دسترسی پیدا میکند و میتواند بدون ایجاد ترافیک مشکوک در شبکه، منابع را تغییر دهد، داده استخراج کند یا زیرساخت را کاملاً از کار بیندازد.
پیادهسازی اصل کمترین امتیاز (Least Privilege) و دسترسی موقت (Just-in-Time Access) از طریق سامانه بومی مدیریت دسترسی ممتاز FORTRESS PAM به تیم امنیت امکان میدهد دسترسی به کنسولهای ابری، حسابهای سرویس و رابطهای خط فرمان را کنترل، جلسه کاربر را ضبط، و در صورت رفتار مشکوک، فوراً لغو کند. برای شناسایی زودهنگام همین رفتارهای مشکوک روی هویتهای سازمانی، مقاله «ITDR چیست» مکمل خوبی برای این بخش است.
SASE و ZTNA چگونه جایگزین دسترسی VPN سنتی به منابع ابری میشوند؟
بر خلاف VPN که پس از یک بار احراز هویت، کاربر را عضو کامل شبکه داخلی میکند، دسترسی شبکه Zero Trust (ZTNA) برای هر درخواست به یک برنامه یا سرویس مشخص، هویت، وضعیت دستگاه و ریسک زمینهای (Contextual Risk) را جداگانه ارزیابی میکند و تنها همان یک مسیر دسترسی محدود را باز میکند، نه کل شبکه را.
Secure Access Service Edge (SASE) این قابلیت را همراه با کنترل استفاده از سرویسهای SaaS (CASB)، دروازه امن وب (SWG) و مدیریت شبکه در یک پلتفرم ابری واحد ارائه میدهد و بهویژه برای سازمانهایی با دفاتر پراکنده یا نیروی دورکار، جایگزین کارآمدتری برای VPN سنتی است. برای سازمانهایی که هنوز زیرساخت شبکه گسترده خود را طراحی نکردهاند، مقاله «معماری SD-WAN چیست» نقطه شروع خوبی برای درک زیرساخت زیرین SASE است.
CSPM، CWPP و CNAPP چگونه ریسک بارهای کاری ابری را کاهش میدهند؟
مدیریت وضعیت امنیتی ابر (CSPM) پیکربندی نادرست منابع IaaS و PaaS را بهطور مستمر در برابر استانداردهای سختشده اسکن میکند، حفاظت از بار کاری ابری (CWPP) امنیت زمان اجرای کانتینرها و ماشینهای مجازی را تضمین میکند، و پلتفرم حفاظت از برنامههای بومی ابر (CNAPP) این دو قابلیت را همراه با مدیریت مجوز هویت ابری (CIEM) در یک کنسول یکپارچه ادغام میکند.
با افزایش سریع تعداد منابع ابری موقت (Ephemeral Assets) مانند کانتینرها و توابع Serverless که گاهی تنها چند دقیقه فعال هستند، ممیزی دستی دیگر پاسخگو نیست؛ این بخش از معماری Zero Trust باید در خط لوله CI/CD ادغام شود تا پیکربندی امن، پیش از استقرار و نه پس از وقوع حادثه، تضمین شود. این زاویه عملیاتی، همان نقطهای است که بسیاری از سازمانها هنگام طراحی برنامه Zero Trust ابری نادیده میگیرند و تنها به کنترل دسترسی کاربر بسنده میکنند.
چرا پایش و لاگگذاری مستمر پیشنیاز اثباتپذیری Zero Trust در ابر است؟
پیادهسازی کنترلهای Zero Trust بدون قابلیت پایش متمرکز، تیم امنیت را نسبت به رفتار واقعی هویتها و بارهای کاری در محیطهای چندابری کور نگه میدارد. بدون تجمیع لاگ کنسولهای مدیریتی، ترافیک ZTNA و رویدادهای بار کاری در یک نقطه واحد، تشخیص یک الگوی حمله چندمرحلهای که همزمان چند سرویس ابری را درگیر میکند عملاً غیرممکن است و اثبات انطباق با الزامات نظارتی، از جمله افتا یا ISO/IEC 27001، برای ممیزان هم قابل ارائه نخواهد بود.
تجمیع و همبستگی این رویدادها در سامانه بومی مدیریت رخدادهای امنیتی (FORTRESS SIEM) دید یکپارچهای از رفتار هویتها، دستگاهها و بارهای کاری در سراسر محیط چندابری فراهم میکند. در کنار آن، سامانه بومی مدیریت ریسک (FORTRESS GRC) به سازمان کمک میکند بلوغ برنامه Zero Trust ابری خود را در برابر چارچوبهای نظارتی و استانداردهای بینالمللی بسنجد و مستندسازی کند. برای دیدن مقایسه کامل این سامانهها در کنار سایر محصولات، صفحه مقایسه محصولات امنیت سایبری صنعتی فرزان را نیز ببینید.
نقشه راه پنجمرحلهای پیادهسازی Zero Trust در فضای ابری سازمان چیست؟
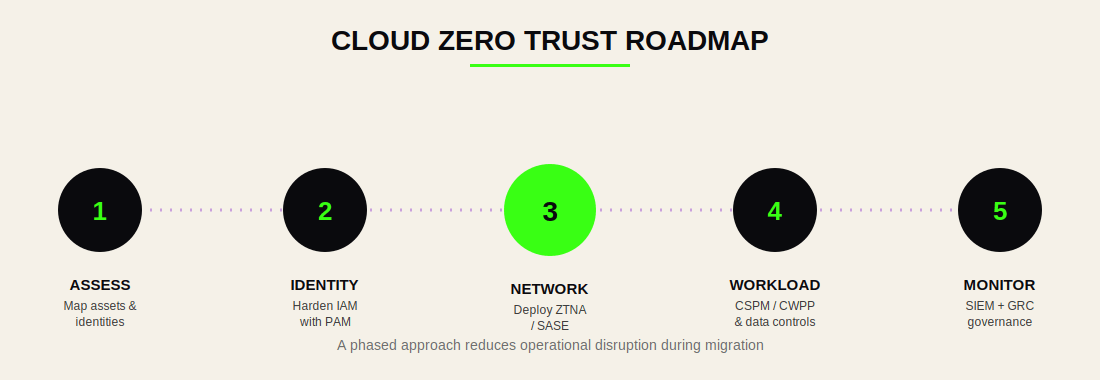
پیادهسازی یکباره و کامل Zero Trust در یک محیط ابری بالغ عملاً شدنی نیست؛ رویکرد تدریجی و مرحلهبندیشده، ریسک اختلال عملیاتی را به حداقل میرساند و امکان اندازهگیری پیشرفت را در هر مرحله فراهم میکند.
- شناسایی و ارزیابی (Assess): فهرستبرداری از داراییهای ابری، هویتهای انسانی و ماشینی، و مسیرهای دسترسی موجود.
- سختسازی هویت (Identity & PAM): اجرای احراز هویت چندعاملی، اصل کمترین امتیاز و دسترسی موقت روی حسابهای مدیریتی و سرویس.
- بازطراحی شبکه (Network/ZTNA): جایگزینی VPN تخت با ZTNA و میکروسگمنتیشن میان بارهای کاری.
- حفاظت از بار کاری و داده (Workload/Data): استقرار CSPM و CWPP، و طبقهبندی و رمزنگاری داده حساس.
- پایش و حکمرانی مستمر (Monitor & Govern): تجمیع لاگ در SIEM و اندازهگیری بلوغ برنامه با GRC.
مهمترین سؤالات متداول درباره پیادهسازی Zero Trust ابری کداماند؟
آیا Zero Trust به معنای حذف کامل فایروال و VPN از زیرساخت سازمان است؟
خیر؛ فایروال و VPN همچنان میتوانند بخشی از لایههای دفاعی باشند، اما دیگر تنها یا اصلیترین کنترل دسترسی محسوب نمیشوند. در معماری Zero Trust، این ابزارها با ZTNA، احراز هویت چندعاملی و کنترل مستمر وضعیت دستگاه تکمیل میشوند تا اعتماد ضمنی به هیچ بخشی از شبکه داده نشود.
پیادهسازی Zero Trust در فضای ابری چه مدت زمان میبرد؟
بسته به بلوغ زیرساخت ابری، تعداد سرویسها و منابع تیم امنیت، رسیدن به سطح «بهینه» طبق مدل بلوغ CISA معمولاً میان دو تا چهار سال زمان میبرد؛ اما اجرای مرحله اول یعنی سختسازی هویت و دسترسی ممتاز میتواند طی چند هفته نتایج ملموس امنیتی ایجاد کند.
جمعبندی: از تعریف تا اجرای Zero Trust در فضای ابری سازمانی
Zero Trust در فضای ابری سازمانی دیگر یک پروژه فناوری مجزا نیست، بلکه چارچوبی است که هویت، دستگاه، شبکه، بار کاری و داده را همزمان و بهصورت مستمر کنترل میکند. سازمانها و نهادهای دولتی که این مسیر را با ارزیابی دقیق داراییها آغاز میکنند و آن را با مدیریت دسترسی ممتاز، ZTNA و پایش متمرکز تکمیل میکنند، ریسک نقض داده و حرکت جانبی مهاجمان در محیط چندابری را بهطور محسوس کاهش میدهند. کارشناسان امن گستران فرزان آمادهاند در یک جلسه مشاوره تخصصی، وضعیت فعلی زیرساخت ابری سازمان شما را ارزیابی کرده و نقشه راه اختصاصی Zero Trust را متناسب با نیازهای شما طراحی کنند.