
وبلاگ
SIEM هوشمند چیست؟ | نقش هوش مصنوعی در شکار تهدید و کاهش هشدارهای کاذب

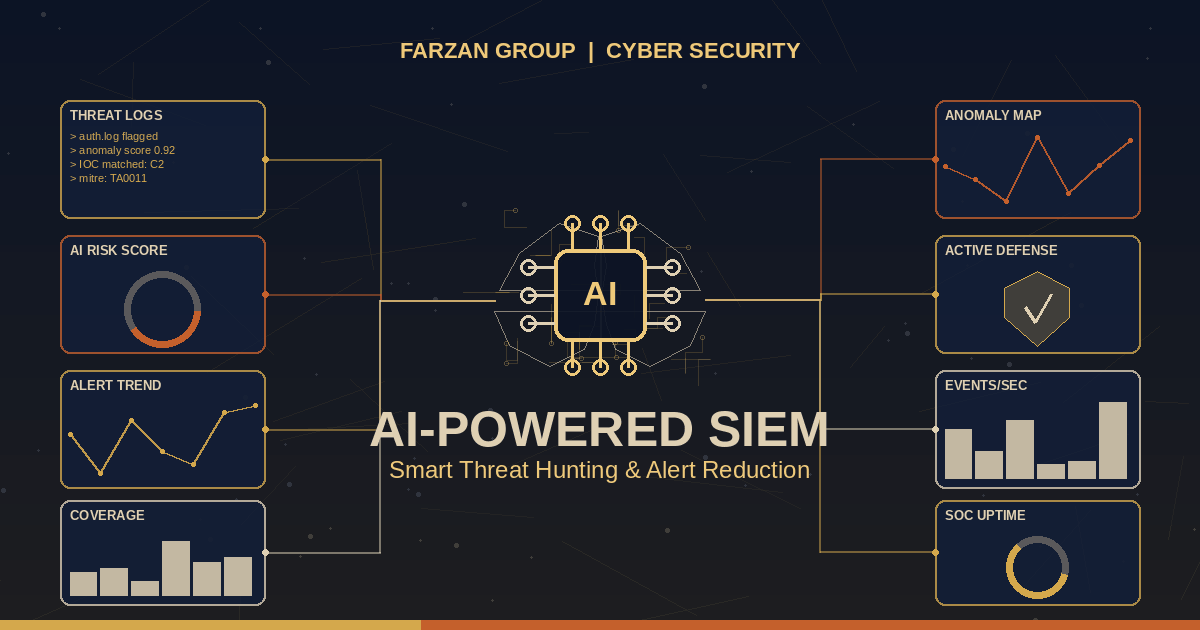
SIEM هوشمند نسخهای از سامانه مدیریت اطلاعات و رویدادهای امنیتی (SIEM) است که بهجای تکیه صرف بر قوانین ثابت و آستانههای از پیش تعریفشده، از یادگیری ماشین و مدلهای هوش مصنوعی برای شناسایی الگوهای رفتاری غیرعادی، اولویتبندی هوشمند هشدارها و کاهش چشمگیر هشدارهای کاذب بهره میبرد. در ادامه این مقاله میبینیم SIEM هوشمند دقیقاً چه تفاوتی با نسل قدیمی SIEM دارد، هوش مصنوعی در فرایند شکار تهدید (Threat Hunting) چه نقشی ایفا میکند، چرا حجم بالای هشدارهای کاذب به یکی از بزرگترین چالشهای مراکز عملیات امنیت (SOC) تبدیل شده، و FORTRESS SIEM چگونه این قابلیتها را بهصورت کاملاً بومی و کنترلشده برای سازمانهای ایرانی، از جمله نهادهای دولتی و زیرساختهای حیاتی، فراهم میکند.
SIEM هوشمند چیست و چه تفاوتی با SIEM سنتی دارد؟
SIEM هوشمند به نسلی از سامانههای مدیریت اطلاعات و رویدادهای امنیتی گفته میشود که علاوه بر جمعآوری، نرمالسازی و همبستهسازی رویدادها، از یادگیری ماشین و در مواردی مدلهای زبانی بزرگ برای تحلیل خودکار رفتار کاربران، دستگاهها و شبکه استفاده میکند. برخلاف SIEM سنتی که عمدتاً بر قوانین ثابت (Rule-Based) و امضای تهدیدات شناختهشده متکی است، SIEM هوشمند رفتار عادی هر سازمان را میآموزد و هر انحراف معنادار از آن الگو را همراه با یک امتیاز اطمینان (Confidence Score) به تحلیلگر گزارش میکند.
این تفاوت در عمل به سه سطح بازمیگردد: در سطح تشخیص، تحلیل رفتاری کاربر و موجودیت (UEBA) بهجای صرفاً تطبیق امضا، الگوهای ظریفتری مانند ورود از موقعیت جغرافیایی غیرمعمول یا انتقال حجم غیرعادی داده را شناسایی میکند؛ در سطح اولویتبندی، هشدارها بر اساس ریسک واقعی رتبهبندی میشوند، نه صرفاً ترتیب زمانی؛ و در سطح پاسخ، بسیاری از اقدامات اولیه — از غنیسازی زمینهای یک هشدار تا مسدودسازی یک IP مشکوک — بدون دخالت مستقیم اپراتور انجام میشود.
برای درک عمیقتر نقش SIEM در شناسایی و کاهش سطح حمله سازمان، مقاله «SIEM و سطح حمله» در بلاگ فرزان راهنمای مفیدی است.
چرا هشدارهای کاذب به بزرگترین چالش SOCهای امروز تبدیل شدهاند؟
بخش قابلتوجهی از هشدارهایی که هر روز وارد کنسول SOC میشود، هشدار کاذب است. طبق گزارش «State of the SOC» که مایکروسافت و Omdia در سال ۲۰۲۶ منتشر کردهاند، حتی در حالت خوشبینانه نرخ هشدارهای کاذب در بسیاری از سازمانها از ۴۶ درصد فراتر میرود و در محیطهایی با قواعد تشخیص ضعیفتر میتواند تا ۸۰ درصد نیز برسد. این حجم از هشدارهای بیاهمیت، نه یک مزاحمت جزئی، بلکه یک ریسک عملیاتی واقعی برای هر سازمانی است که داده یا زیرساخت حساس دارد.
وقتی تحلیلگران روزانه با هزاران هشدار روبرو میشوند که اکثر آنها بیاساس است، «خستگی هشدار» (Alert Fatigue) شکل میگیرد؛ طبق نظرسنجی SANS در سال ۲۰۲۵، هشدارهای کاذب همچنان مهمترین چالش تشخیصی اکثریت تیمهای امنیتی اعلام شده است. پیامد این خستگی، افت کیفیت بررسی، بستهشدن سریعتر هشدارها بدون تحقیق کافی و در نهایت گمشدن تهدیدات واقعی در میان انبوه نویز است — دقیقاً همان سناریویی که در چند حادثه امنیتی بزرگ گذشته، هشدار واقعی در میان صدها هشدار کماهمیت دیگر نادیده گرفته شد.
خبر خوب این است که این چالش صرفاً با تنظیم دستی قوانین حل نمیشود، اما با یک لایه تحلیل هوشمند که زمینه واقعی هر رویداد را میفهمد، بهطور محسوسی قابل مدیریت است. سازمانهایی که این لایه را بهدرستی پیادهسازی میکنند، بدون کاهش پوشش تشخیص، حجم هشدارهای رسیده به تحلیلگر را بهشکل قابلتوجهی کوچکتر و دقیقتر میکنند؛ نگاهی دقیقتر به همین موضوع در بخشهای بعدی همین مقاله آمده است. برای بررسی نقش اتوماسیون پاسخ در کاهش بار کاری SOC، مقاله «چرا هر SOC به SOAR نیاز دارد؟» نیز مکمل خوبی برای این بحث است.
هوش مصنوعی چگونه به شکار تهدید (Threat Hunting) سرعت و دقت میدهد؟
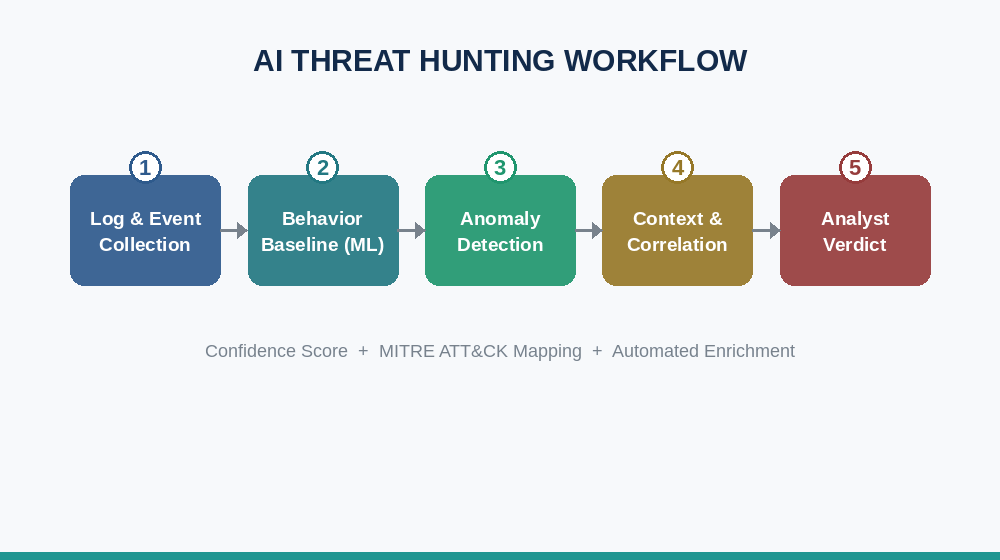
مراحل شکار تهدید هوشمند با کمک هوش مصنوعی، از جمعآوری رویداد تا صدور رأی نهایی تحلیلگر شکار تهدید (Threat Hunting) به فرایند فعالانه جستوجوی مهاجمانی گفته میشود که از ابزارهای تشخیص خودکار عبور کرده و در شبکه سازمان پنهان شدهاند. هوش مصنوعی در این فرایند با تحلیل مداوم رفتار عادی زیرساخت، هر انحراف مشکوک از آن الگو — مانند حرکت پلهای (Lateral Movement) یا برقراری ارتباط با سرورهای فرمان و کنترل — را پیش از تشدید به یک حادثه کامل شناسایی میکند.
برخلاف شکار سنتی که کاملاً به دانش و زمان شکارچی انسانی وابسته است، مدلهای یادگیری ماشین میتوانند همزمان میلیونها رویداد را در پسزمینه بررسی کنند، آنها را با شاخصهای آلودگی (IOC) و تاکتیکهای شناختهشده مهاجمان (TTPs) تطبیق دهند و نتیجه را بر اساس چارچوب MITRE ATT&CK دستهبندی کنند. این کار زمان لازم برای رسیدن از یک سرنخ مبهم به یک فرضیه قابلبررسی را از روزها به دقیقه کاهش میدهد.
موتور یادگیری ماشین بومی FORTRESS SIEM دقیقاً برای همین هدف طراحی شده است: مدلهای اختصاصی — نه ژنریک و وارداتی — رفتار هر سازمان را میآموزند، ناهنجاریهایی مانند ورود از موقعیت جغرافیایی غیرمعمول یا تلاش برای استخراج داده را شناسایی میکنند و به هر رویداد یک امتیاز ریسک اختصاص میدهند. افزون بر این، دستیار هوشمند مبتنی بر مدل زبانی بزرگ این سامانه میتواند دهها لاگ پراکنده را به یک روایت روان از مسیر حمله — از نقطه نفوذ تا هدف نهایی — تبدیل کند و زمان تحلیل شکارچی تهدید را بهطور محسوسی کوتاه کند. برای سازمانهایی که به شکار تهدید تخصصی نیاز دارند اما تیم داخلی کافی ندارند، خدمت شکار تهدیدات فرزان نیز همین فرایند را بهصورت مدیریتشده در اختیار میگذارد
هوش مصنوعی چگونه هشدارهای کاذب SIEM را کاهش میدهد؟
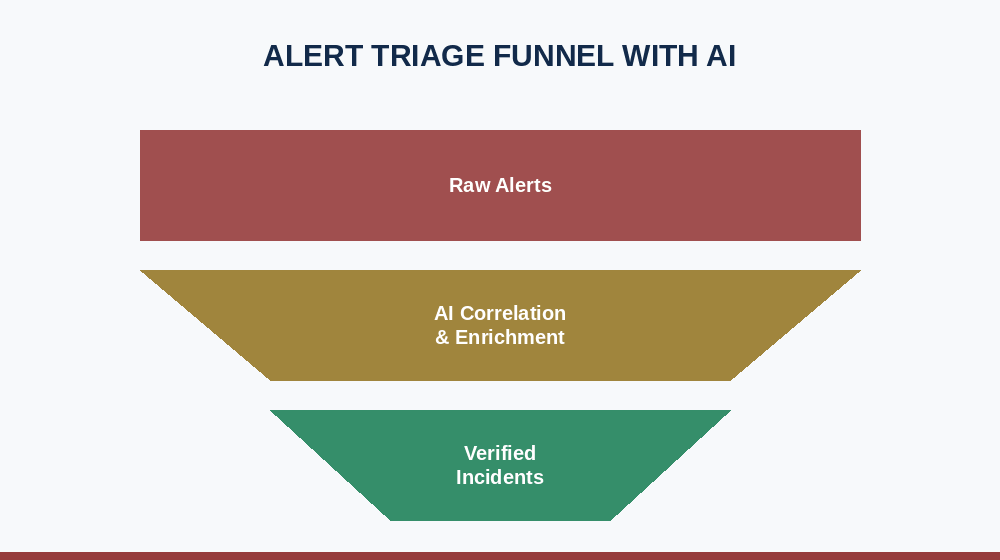
کاهش حجم هشدارهای خام تا رسیدن به حوادث تأییدشده با کمک همبستهسازی و غنیسازی هوشمند هوش مصنوعی هشدارهای کاذب را عمدتاً از سه مسیر کاهش میدهد: یادگیری خط پایه رفتار عادی سازمان بهجای اتکا به آستانههای ثابت، غنیسازی زمینهای هر رویداد با اطلاعات دارایی، هویت کاربر و اطلاعات تهدید، و تجمیع چند هشدار جزئی مرتبط در یک امتیاز ریسک واحد بهجای ارسال دهها هشدار پراکنده برای یک رویداد واحد.
نکته مهم این است که هدف این فناوری کاهش تعداد قوانین تشخیص نیست، بلکه بهبود کیفیت هر هشدار است؛ بهعبارت دیگر، حجم رویدادهای بررسیشده در پسزمینه همچنان بالا میماند، اما آنچه در نهایت به دست تحلیلگر میرسد، کوچکتر و قابلاعتمادتر است.
در FORTRESS SIEM این فرایند از طریق ماژول SOAR و Playbookهای قابلسفارشیسازی عملیاتی میشود؛ برای نمونه، در سناریوی مستندشده یک حمله Brute Force، سامانه بدون دخالت اپراتور IP مهاجم را بهصورت خودکار مسدود میکند و تنها مواردی را که واقعاً نیازمند تصمیم انسانی است برای بررسی نهایی به تحلیلگر ارجاع میدهد. همین رویکرد زمان میانگین پاسخ به حادثه (MTTR) را کوتاه میکند و به تیم امنیتی اجازه میدهد بهجای غرقشدن در هشدارهای تکراری، بر تهدیدات واقعی و اولویتدار تمرکز کند.
FORTRESS SIEM چگونه شکار تهدید هوشمند و کاهش هشدار کاذب را عملی میکند؟
FORTRESS SIEM سامانه بومی مدیریت رخدادهای امنیت اطلاعات شرکت امن گستران فرزان ایرانیان است که رویدادها را از منابع نامحدود — نرمافزار، سیستمعامل، تجهیزات شبکه و حتی پروتکلهای صنعتی مانند Modbus و IEC 104 — جمعآوری میکند و پس از نرمالسازی و همبستهسازی، آنها را با ماژولهای NDR، EDR و Threat Intelligence ترکیب میکند تا دید امنیتی ۳۶۰ درجهای از زیرساخت سازمان ارائه دهد.
نکته تمایز اصلی این سامانه نسبت به بسیاری از راهکارهای خارجی، دستیار هوشمند امنیتی مبتنی بر مدل زبانی بزرگ کاملاً بومی و مستقر در زیرساخت داخلی سازمان است — بدون اینکه هیچ لاگ یا داده حساسی به سرورهای ابری خارج از کشور ارسال شود. این ویژگی برای سازمانهایی که الزام حاکمیت داده یا ممنوعیت خروج اطلاعات از کشور دارند اهمیت راهبردی دارد و در بخش بعدی همین مقاله بیشتر توضیح داده میشود.
افزون بر این، ماژول XDR سامانه با ادغام همزمان EDR، NDR و لاگ سرورها، مسیر کامل زنجیره حمله (Kill Chain) را از نفوذ اولیه تا حرکت پلهای ردیابی میکند و زمان میانگین تشخیص (MTTD) را کاهش میدهد. برای سازمانهایی که میخواهند پیش از تصمیم خرید، FORTRESS SIEM را در کنار سایر محصولات بومی خانواده FORTRESS مقایسه کنند، صفحه مقایسه محصولات امنیت سایبری صنعتی فرزان نمای کاملی از این خانواده ارائه میدهد؛ و برای آشنایی با خدمات تکمیلی مانند طراحی SOC یا شکار تهدید مدیریتشده، صفحه راهکارهای خدمات امنیتی فرزان گروپ نقطه شروع مناسبی است.
SIEM هوشمند چه اهمیتی برای سازمانهای دولتی و زیرساختهای حیاتی دارد؟
سازمانهای دولتی و زیرساختهای حیاتی معمولاً دو الزام همزمان دارند که بهسختی با راهکارهای SIEM ابری خارجی قابل جمع است: نیاز به تحلیل هوشمند در سطح جهانی، و ممنوعیت یا محدودیت جدی در خروج دادههای حساس از زیرساخت داخلی یا حتی از کشور. بسیاری از راهکارهای SIEM هوشمند بینالمللی، بخشی از پردازش هوش مصنوعی خود را روی زیرساخت ابری متمرکز انجام میدهند؛ موضوعی که برای یک نهاد دولتی یا صنعت زیرساخت حیاتی میتواند بهمعنای نقض مستقیم الزامات حاکمیت داده و ریسک انطباقی جدی باشد.
FORTRESS SIEM با پشتیبانی کامل از استقرار Air-Gapped — یعنی نصب و بهروزرسانی بدون هیچ اتصال اینترنتی — و دستیار هوشمند LLM مستقر در همان زیرساخت داخلی، دقیقاً همین خلأ را پوشش میدهد: سازمان میتواند از قابلیتهای شکار تهدید و کاهش هشدار کاذب مبتنی بر هوش مصنوعی بهره ببرد، بدون آنکه هیچ رویداد یا لاگی از مرزهای زیرساخت داخلی خارج شود. این سامانه از سوی مرکز مدیریت راهبردی افتای ریاستجمهوری نیز دارای تأییدیه رسمی است که برای پروژههای بخش دولتی و صنعتی اطمینانخاطر انطباقی اضافهای فراهم میکند.
آیا هوش مصنوعی میتواند جایگزین تحلیلگر انسانی SOC شود؟
خیر؛ هوش مصنوعی در SIEM هوشمند نقش تقویتکننده (Augmentation) دارد، نه جایگزین. این فناوری حجم عظیم دادهها را فیلتر، اولویتبندی و غنیسازی میکند تا تصمیم نهایی درباره حوادث حساس — بهویژه مواردی با پیامد حقوقی، مالی یا عملیاتی — همچنان بر عهده تحلیلگر و مدیر امنیت باقی بماند.
طبق چرخه Gartner Hype Cycle برای عملیات امنیتی در سال ۲۰۲۶ (لینک به: Gartner Hype Cycle for Security Operations 2026)، دسته «عاملهای هوش مصنوعی SOC» هنوز در فاز بلوغ اولیه قرار دارد و توصیه غالب صنعت، ترکیب انسان و هوش مصنوعی (Human-in-the-Loop) است، نه اتکای کامل به تصمیمگیری خودکار. این رویکرد دقیقاً همان چیزی است که در طراحی ماژول SOAR و دستیار LLM سامانه FORTRESS SIEM نیز رعایت شده است: پیشنهاد و خودکارسازی اقدامات کمریسک، و ارجاع موارد حساس به تأیید انسانی.
جمعبندی: SIEM هوشمند، سرمایهگذاری برای شکار تهدید دقیقتر و SOC آرامتر
SIEM هوشمند دیگر یک ویژگی اضافه بر SIEM سنتی نیست، بلکه پاسخ مستقیم به دو چالش واقعی هر SOC امروز است: تهدیداتی که از ابزارهای تشخیص کلاسیک عبور میکنند و حجمی از هشدار که تحلیلگران را خسته و کمدقت میکند. با تحلیل رفتاری هوشمند، شکار تهدید سریعتر میشود و با غنیسازی و اولویتبندی زمینهمحور، هشدارهای کاذب به حداقل میرسد — بدون آنکه چیزی از پوشش امنیتی سازمان کم شود.
اگر سازمان شما نیز با حجم بالای هشدار یا نیاز به شکار تهدید پیشگیرانه در زیرساختی حساس دستوپنجه نرم میکند، کارشناسان گروه امن گستران فرزان آمادهاند تا در یک جلسه مشاوره، معماری فعلی SOC شما را بررسی کرده و مسیر پیادهسازی FORTRESS SIEM را متناسب با نیاز واقعی سازمانتان طراحی کنند