
وبلاگ
تفاوت استاندارد افتا و ISO 27001 | کدام یک برای سازمان شما لازم است؟

سازمانهای دولتی، شرکتهای پیمانکار بخش عمومی و زیرساختهای حیاتی ایران معمولاً همزمان با دو الزام امنیتی متفاوت روبهرو میشوند؛ افتا (امنیت فضای تولید و تبادل اطلاعات) که یک سند و نظام راهبردی داخلی و در بسیاری موارد الزامی است، و ISO/IEC 27001 که استانداردی بینالمللی و داوطلبانه برای مدیریت امنیت اطلاعات بهشمار میرود. این دو اغلب با یکدیگر اشتباه گرفته میشوند، در حالی که نهاد صادرکننده، دامنه فنی، مبنای قانونی و کاربرد عملی آنها کاملاً متفاوت است. در ادامه تفاوت افتا و ISO 27001 را از زوایای کلیدی بررسی میکنیم و توضیح میدهیم چرا اغلب سازمانهای ایرانی، بهویژه در حوزه B2G و صنایع زیرساختی، به هر دو بهطور همزمان نیاز دارند.
افتا (امنیت فضای تولید و تبادل اطلاعات) چیست؟
افتا مخفف «امنیت فضای تولید و تبادل اطلاعات» است و به سند راهبردی و نظام حاکمیتی امنیت سایبری کشور اشاره دارد که تحت نظارت سازمان فناوری اطلاعات ایران و مرکز مدیریت راهبردی افتای ریاستجمهوری اجرا میشود. برخلاف یک استاندارد فنی واحد، افتا مجموعهای از سیاستها، استانداردهای تخصصی، فرآیندهای ارزیابی و صدور مجوز است که هدف آن ساماندهی امنیت شبکه ملی اطلاعات، ارزیابی امنیتی محصولات بومی و وارداتی، و نظارت بر شرکتهای ارائهدهنده خدمات امنیتی است.
برای بسیاری از دستگاههای دولتی، بانکها، و زیرساختهای حیاتی، دریافت گواهی ارزیابی امنیتی افتا (که گاهی «گواهی نما» نیز نامیده میشود) صرفاً یک مزیت رقابتی نیست، بلکه پیششرط ورود به مناقصات و قراردادهای دولتی محسوب میشود. این گواهی نشان میدهد شرکت پیمانکار، محصول یا سرویس ارائهشده، الزامات امنیتی مصوب کشور را رعایت کرده است.
استاندارد بینالمللی ISO/IEC 27001 چیست؟
ISO/IEC 27001 استانداردی بینالمللی و داوطلبانه است که توسط سازمان بینالمللی استانداردسازی (ISO) منتشر شده و الزامات ایجاد، پیادهسازی، نگهداری و بهبود مستمر یک سیستم مدیریت امنیت اطلاعات (ISMS) را تعریف میکند. برخلاف افتا که مبتنی بر یک چکلیست بومی و ملی است، ISO 27001 رویکردی ریسکمحور دارد؛ سازمان باید داراییهای اطلاعاتی خود را شناسایی، ریسکهای مرتبط را ارزیابی و کنترلهای مناسب از پیوست A را متناسب با نتایج ارزیابی ریسک انتخاب و پیادهسازی کند.
گواهی ISO 27001 توسط نهادهای صدور گواهی معتبر و مستقل بینالمللی صادر میشود، نه یک نهاد دولتی داخلی. به همین دلیل این گواهی برای جلب اعتماد مشتریان خارجی، شرکای تجاری بینالمللی و در فرآیندهای صادرات محصولات و خدمات فناوری اطلاعات اهمیت بالایی دارد. طبق مطالعهای که انجمن AFNOR در سال ۲۰۲۵ روی بیش از ۶۰۰ گزارش ممیزی صورت داده، پذیرش ISO 27001 دیگر محدود به شرکتهای فناوری اطلاعات و امنیت سایبری نیست و در صنایعی مانند بانکداری، بیمه و تولید نیز بهسرعت در حال گسترش است.
تفاوتهای کلیدی افتا و ISO 27001
جدول زیر مهمترین تفاوتهای افتا و ISO 27001 را از نظر ماهیت، نهاد صادرکننده، دامنه کاربرد و کاربرد عملی خلاصه میکند:
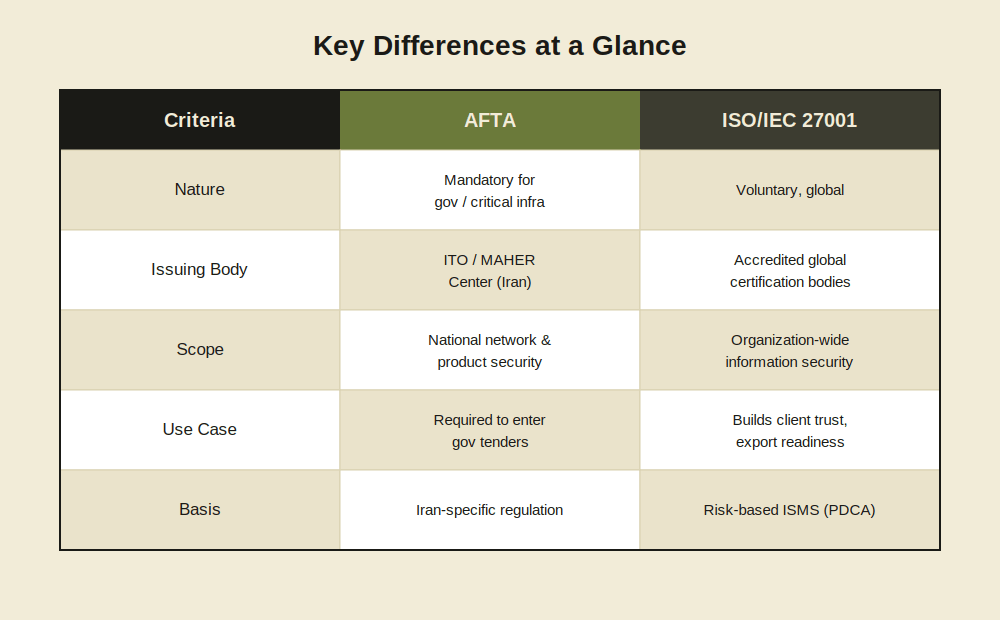
چارچوبی جامع برای مدیریت ریسک اطلاعات در کل سازمان ارائه میدهد. یکی از تفاوتهای عملی مهم این است که دامنه افتا معمولاً محدودتر و متمرکز بر محصول یا شبکه است، اما دامنه ISO 27001 میتواند تمام فرآیندهای سازمانی، از منابع انسانی تا زنجیره تأمین، را در بر بگیرد.
چرا سازمانهای ایرانی معمولاً به هر دو نیاز دارند؟
در عمل، بسیاری از کنترلهای امنیتی مورد نیاز افتا و ISO 27001 با یکدیگر همپوشانی دارند؛ کنترل دسترسی، مدیریت رخدادهای امنیتی، مستندسازی سیاستها و آموزش کارکنان از جمله مواردی هستند که هر دو چارچوب روی آنها تأکید میکنند. با این حال، افتا بر الزامات خاص کشور مانند تأیید امنیتی محصولات بومی و رعایت مقررات پدافند غیرعامل تمرکز دارد، در حالی که ISO 27001 یک نظام مدیریتی پایدار و قابل ممیزی بینالمللی برای بهبود مستمر امنیت اطلاعات فراهم میکند.
از این رو، سازمانهایی که هم باید در مناقصات دولتی شرکت کنند و هم به دنبال اعتبار بینالمللی هستند، معمولاً بهجای پیادهسازی جداگانه، فرآیندهای انطباق خود را یکپارچه میکنند تا مستندسازی و شواهد ممیزی تکراری تولید نشود.
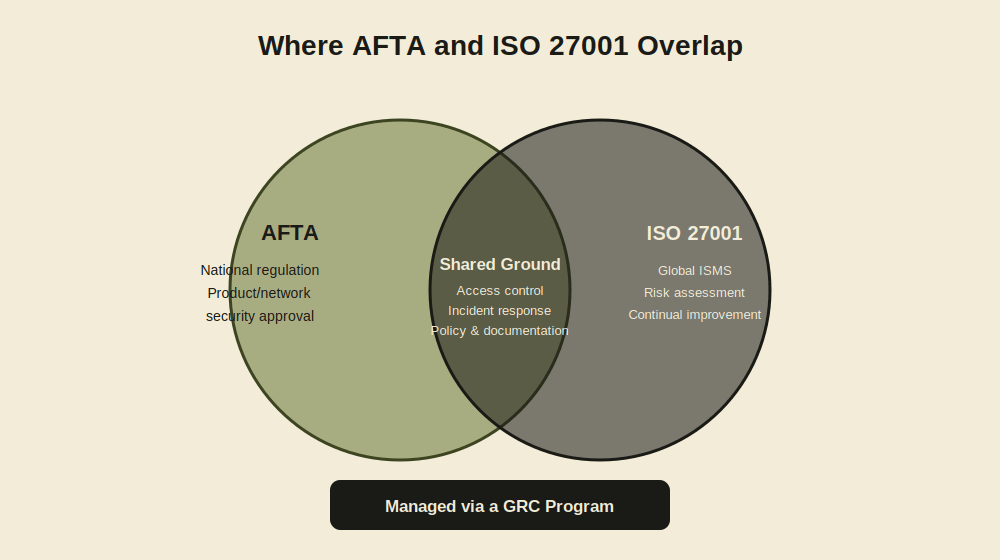
مدیریت همزمان این دو چارچوب بدون یک ابزار یکپارچه، عملاً به تکرار کار، اسناد پراکنده و افزایش هزینه منتهی میشود. استفاده از یک سامانه مدیریت ریسک و انطباق مانند سامانه بومی مدیریت ریسک (FORTRESS GRC) به تیم امنیت و انطباق کمک میکند کنترلهای مشترک افتا و ISO 27001 را در یک داشبورد واحد ردیابی کند و از تولید مستندات موازی جلوگیری کند. برای سازمانهایی که هنوز سیستم مدیریت امنیت اطلاعات ساختاریافتهای ندارند، بهرهگیری از خدمت مشاوره طراحی و استقرار سیستم مدیریت امنیت اطلاعات میتواند مسیر همزمان انطباق با افتا و آمادهسازی برای صدور گواهی ISO 27001 را کوتاهتر و کمریسکتر کند.
چالشهای رایج در پیادهسازی همزمان افتا و ISO 27001
- تکرار مستندسازی: بسیاری از سازمانها برای هر استاندارد، سیاستها و رویههای جداگانه مینویسند، در حالی که با نگاشت کنترلها میتوان یک مجموعه مستندات مشترک تولید کرد.
- تفاوت ممیزان و زمانبندی: ممیزی افتا توسط نهادهای داخلی و ممیزی ISO 27001 توسط نهادهای گواهیدهنده بینالمللی انجام میشود که معمولاً تقویم و الزامات شواهد متفاوتی دارند.
- کمبود منابع متخصص: تیمهای امنیت اطلاعات در بسیاری از سازمانهای ایرانی کوچک هستند و پیگیری همزمان دو چارچوب بدون ابزار مناسب، فشار زیادی بر آنها وارد میکند.
- نبود دید یکپارچه بر ریسک: بدون یک نظام GRC، مدیریت ارشد معمولاً تصویر روشنی از وضعیت انطباق سازمان در هر دو چارچوب همزمان ندارد.
جمعبندی: کدام استاندارد را انتخاب کنیم؟
افتا و ISO 27001 رقیب یکدیگر نیستند، بلکه دو لایه مکمل از الزامات امنیتی هستند. اگر سازمان شما در بخش دولتی فعالیت میکند یا با زیرساختهای حیاتی کشور در ارتباط است، رعایت افتا معمولاً یک الزام غیرقابلاجتناب است. اگر هدف شما جلب اعتماد مشتریان بینالمللی، مشارکت در پروژههای صادراتی یا ایجاد یک نظام مدیریت امنیت اطلاعات پایدار است، ISO 27001 مسیر مناسبی است. برای اغلب سازمانهای بزرگ ایرانی، بهویژه در صنایع دولتی و زیرساختی، بهترین رویکرد، پیادهسازی همزمان و یکپارچه هر دو چارچوب با کمک یک سامانه GRC و مشاوره تخصصی ISMS است.