
وبلاگ
امن سازی زیرساخت های حیاتی در برابر حملات سایبری | نقشه راه اجرایی برای سازمان های دولتی و بزرگ

زیرساختهای حیاتی کشور—از شبکه برق و پالایشگاههای نفت و گاز گرفته تا سامانههای بانکی، آب و حملونقل—امروز به یکی از سودآورترین و پرتکرارترین اهداف حملات سایبری تبدیل شدهاند. طبق گزارشهای تازه امنیت صنعتی، تنها در سال ۲۰۲۵ میلادی حملات باجافزاری علیه سازمانهای صنعتی نسبت به سال قبل رشدی حدود ۶۴ درصدی داشته و بیش از سههزار سازمان صنعتی را درگیر کرده است؛ رقمی که نشان میدهد دیوار جداکننده سنتی میان شبکههای اداری (IT) و عملیاتی (OT) عملاً از میان رفته و بخش بزرگی از حوادث OT ریشه در نفوذ اولیه به شبکه IT دارد. در چنین شرایطی، امنسازی زیرساختهای حیاتی دیگر یک پروژه فنی مقطعی نیست، بلکه فرآیندی مستمر و چندلایه است که بر پایه شناخت دقیق تهدیدات، انطباق با الزامات قانونی—از جمله طرح امنسازی زیرساختهای حیاتی افتا—و پیادهسازی همزمان کنترلهای فنی، مدیریتی و انسانی شکل میگیرد. در ادامه این مقاله، ابعاد این چالش، چارچوبهای قانونی و استاندارد حاکم بر آن، ستونهای اصلی یک برنامه امنسازی اثربخش، و نقشه راه اجرایی گامبهگام برای سازمانهای دولتی و زیرساختی را بررسی میکنیم.
زیرساخت حیاتی چیست و چرا در صدر اهداف مهاجمان سایبری قرار دارد؟
زیرساخت حیاتی به آن دسته از سامانهها، شبکهها و داراییهایی گفته میشود که اختلال یا از کار افتادن آنها میتواند امنیت ملی، سلامت عمومی، اقتصاد یا نظم اجتماعی کشور را بهطور جدی به خطر بیندازد. انرژی و برق، آب و فاضلاب، نفت و گاز و پتروشیمی، بانکداری و زیرساختهای مالی، حملونقل، مخابرات و بیمارستانها، نمونههای شناختهشده این دسته از داراییها هستند. آنچه این زیرساختها را برای مهاجمان جذاب میکند، ترکیبی از سه عامل است: تأثیر فیزیکی و اجتماعی گسترده هر اختلال، وابستگی روزافزون سامانههای کنترل صنعتی (ICS) و اسکادا (SCADA) به شبکههای IT و اینترنت، و عمر طولانی تجهیزات عملیاتی که اغلب برای دههها بدون بهروزرسانی امنیتی کار میکنند. همین همگرایی IT/OT باعث شده سطح حمله این سازمانها بهشدت گسترش یابد؛ موضوعی که آن را از یک «مسئله فنی صرف» به یک «مسئله راهبردی در سطح مدیریت ارشد» تبدیل کرده است.
نقشه تهدیدات: از باجافزار صنعتی تا حملات هدفمند به سامانههای ICS/SCADA
چشمانداز تهدیدات علیه زیرساختهای حیاتی در سالهای اخیر دو تغییر مهم داشته است. نخست، باجافزار از یک تهدید صرفاً مالی به ابزاری برای ایجاد اختلال عملیاتی تبدیل شده؛ گروههای باجافزاری دیگر تنها داده رمزگذاری نمیکنند، بلکه با هدف قرار دادن زیرساخت مجازیسازی که سامانههای اسکادا، HMI و تاریخچهنگار (Historian) بر روی آن اجرا میشوند، خط تولید یا سرویسدهی را عملاً متوقف میکنند. دوم، مرز میان بازیگران مالی و بازیگران دولتی/هکتیویست کمرنگتر شده و حملات هدفمند به کنترلکنندههای منطقی برنامهپذیر (PLC) و تجهیزات میدانی با انگیزههای ژئوپلیتیک نیز افزایش یافته است. آژانس امنیت سایبری و زیرساخت آمریکا در هشدارهای اخیر خود تصریح کرده که بازیگران تهدید همچنان بهطور فعال از دسترسیهای راهدور ناامن و اعتبارنامههای پیشفرض روی تجهیزات کنترل صنعتی برای نفوذ به زیرساختهای حیاتی سوءاستفاده میکنند. برای سازمانهایی که سامانههای کنترل صنعتی را اداره میکنند، شناخت این الگوها و ارزیابی مستمر امنیت شبکه صنعتی نقطه شروع هر برنامه دفاعی جدی است.
چارچوب قانونی و استانداردهای امنسازی زیرساختهای حیاتی
طرح امنسازی زیرساختهای حیاتی افتا
در ایران، مرجع اصلی الزامآور برای دستگاههای دارای زیرساخت حیاتی، طرح امنسازی زیرساختهای حیاتی در قبال حملات سایبری است که توسط مرکز مدیریت راهبردی افتای ریاستجمهوری ابلاغ شده است. راهبرد اصلی این طرح مدیریت مخاطرات بهصورت فرآیندی مستمر است: شناسایی تهدیدات و آسیبپذیریها، تعیین سطح بلوغ امنیتی موجود و مطلوب سازمان، و اجرای کنترلهای حداقلی متناسب با سطح ریسک قابلپذیرش. از آنجا که تفسیر و پیادهسازی دقیق این الزامات برای بسیاری از سازمانهای دولتی و زیرساختی چالشبرانگیز است، بهرهگیری از خدمت تخصصی امنسازی زیرساختهای حیاتی میتواند مسیر ممیزی طرح موجود، شناسایی شکافها و تدوین نقشه راه اصلاحی را برای سازمان کوتاهتر و دقیقتر کند.
استانداردهای بینالمللی مکمل
در کنار الزامات داخلی، سازمانهای زیرساختی معمولاً از چند چارچوب بینالمللی نیز برای تکمیل برنامه امنیتی خود بهره میبرند: چارچوب امنیت سایبری مؤسسه ملی استاندارد و فناوری آمریکا که ساختاری پنجمرحلهای (شناسایی، حفاظت، شناسایی رخداد، پاسخ و بازیابی) برای مدیریت ریسک سایبری ارائه میدهد، راهنمای تخصصی NIST SP 800-82 برای امنسازی فناوریهای عملیاتی (OT)، و استاندارد امنیت سامانههای اتوماسیون و کنترل صنعتی، یعنی ISA/IEC 62443، که بهطور مشخص برای محیطهای ICS/OT طراحی شده است. سازمانهایی که به دنبال پیادهسازی گامبهگام این استانداردها هستند میتوانند از خدمت مشاوره و پیادهسازی استاندارد ICS بهره بگیرند.
ستونهای اصلی یک برنامه امنسازی زیرساخت حیاتی اثربخش
یک برنامه امنسازی بالغ، معمولاً بر شش ستون زیر بنا میشود:
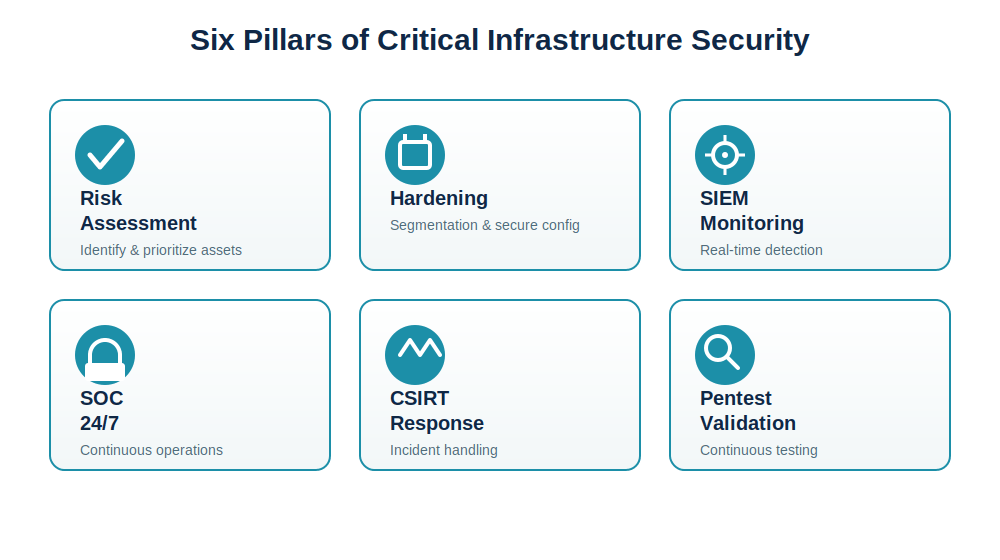
- ارزیابی و مدیریت ریسک: شناسایی داراییهای حیاتی، تحلیل تهدیدات و آسیبپذیریها، و اولویتبندی اقدامات بر اساس تأثیر واقعی بر کسبوکار یا خدمترسانی عمومی.
- دفاع در عمق و مقاومسازی زیرساخت: تفکیک و تقسیمبندی شبکه IT/OT، حذف پیکربندیهای پیشفرض و ناامن، و اجرای امنسازی و مقاومسازی زیرساخت شبکه بهعنوان لایه دفاعی پایه.
- پایش و شناسایی لحظهای تهدید: بدون دید کامل بر رویدادهای شبکه، تشخیص زودهنگام حمله ممکن نیست؛ استقرار سامانه مدیریت رخدادهای امنیت اطلاعات امکان همبستهسازی رویدادها از منابع مختلف و هشدار سریع را فراهم میکند.
- مرکز عملیات امنیت ۲۴ ساعته: نظارت مستمر و تحلیل رویدادها توسط مرکز عملیات امنیت، ستون فقرات هر برنامه شناسایی و واکنش سریع به تهدید در زیرساختهای حیاتی است.
- آمادگی و پاسخ به حادثه: داشتن یک برنامه مدون واکنش، تمرینشده و تستشده، از طریق تیم پاسخگویی به رویدادهای امنیتی ، زمان مهار و بازیابی پس از حادثه را بهشدت کاهش میدهد.
- آزمون و اعتبارسنجی مستمر: اجرای دورهای تست نفوذپذیری برای سنجش واقعی اثربخشی کنترلهای امنیتی پیادهشده، پیش از آنکه یک مهاجم واقعی این کار را انجام دهد.
نقشه راه اجرایی گامبهگام برای سازمانهای دولتی و زیرساختی
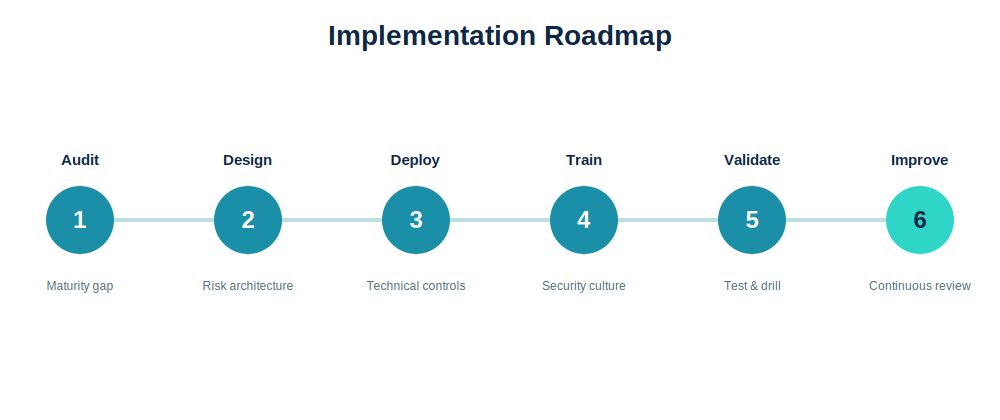
1. ممیزی و تعیین سطح بلوغ فعلی: ارزیابی دقیق وضعیت موجود سازمان در برابر الزامات طرح امنسازی زیرساختهای حیاتی افتا و شناسایی فاصله تا سطح بلوغ مطلوب.
- طراحی معماری امنیتی مبتنی بر ریسک: اولویتبندی داراییهای حیاتی و طراحی معماری دفاع در عمق متناسب با میزان تحمل ریسک سازمان.
- استقرار کنترلهای فنی: پیادهسازی همزمان کنترل دسترسی، مقاومسازی، رمزنگاری و ابزارهای پایش (SIEM/SOC).
- آموزش و فرهنگسازی امنیتی: برگزاری دورههای آگاهیرسانی برای پرسنل IT و OT، چراکه بخش زیادی از حوادث با خطای انسانی یا دسترسی راهدور ناامن آغاز میشود.
- تست، اعتبارسنجی و رزمایش: اجرای منظم تست نفوذ و مانورهای شبیهسازی حادثه برای سنجش آمادگی واقعی تیمها.
- پایش، بازنگری و بهبود مستمر: بازبینی دورهای طرح امنسازی، بهروزرسانی کنترلها متناسب با تهدیدات نوظهور و گزارشدهی منظم به مدیریت ارشد.
چالشهای رایج در مسیر امنسازی زیرساختهای حیاتی
بسیاری از سازمانهای زیرساختی در عمل با چند مانع تکرارشونده روبهرو میشوند: تنش میان اولویتهای تیم IT (محرمانگی داده) و تیم OT (تداوم و ایمنی عملیات)، محدودیت بودجه در برابر هزینه بالای ارتقای تجهیزات قدیمی، کمبود نیروی متخصص در حوزه امنیت سایبری صنعتی، و دشواری اعمال وصلههای امنیتی روی سامانههایی که امکان توقف آنها وجود ندارد. غلبه بر این موانع نیازمند حمایت مدیریت ارشد، بودجهبندی چندساله و بهرهگیری از شرکای متخصصی است که هم دانش امنیت سایبری و هم شناخت عملیات صنعتی را همزمان داشته باشند.
جمعبندی
امنسازی زیرساختهای حیاتی در برابر حملات سایبری، ترکیبی از انطباق قانونی، معماری امنیتی مبتنی بر ریسک و اجرای منضبط کنترلهای فنی و انسانی است. سازمانهایی که این مسیر را بهصورت مقطعی و واکنشی دنبال میکنند، معمولاً هزینه واقعی یک حادثه را زمانی میفهمند که دیگر برای پیشگیری دیر شده است. اگر سازمان شما به دنبال ارزیابی وضعیت موجود یا پیادهسازی گامبهگام طرح امنسازی زیرساختهای حیاتی است، تیم خدمات امنسازی زیرساخت حیاتی امن گستران فرزان آماده همراهی در این مسیر است.