
وبلاگ
معروف ترین حملات سایبری به سیستم های اسکادا | از Stuxnet تا Colonial Pipeline

سیستمهای اسکادا (SCADA) که ستون فقرات نظارت و کنترل صنایع برق، آب، نفت و گاز و حملونقل هستند، در یکونیم دهه اخیر از یک تهدید نظری به قربانی واقعی و تکرارشونده حملات سایبری تبدیل شدهاند. از Stuxnet که برای نخستینبار نشان داد یک بدافزار میتواند سانتریفیوژهای صنعتی را فیزیکاً از کار بیندازد، تا نفوذ به شبکه برق اوکراین که برق حدود ۲۲۵ هزار مشترک را قطع کرد، بدافزار Triton که سیستمهای ایمنی یک مجتمع پتروشیمی را هدف گرفت، باجافزار Colonial Pipeline که عرضه سوخت ساحل شرقی آمریکا را متوقف کرد و نفوذ به تصفیهخانه آب اولدزمار که با یک دسترسی از راه دور ناامن رخ داد؛ هر یک از این رخدادها الگویی تکرارشونده از ضعفهای امنیتی مشترک میان سیستمهای اسکادا را آشکار کردهاند.
در این مقاله معروفترین حملات سایبری به سیستمهای اسکادا را مرور میکنیم، مسیر معمول نفوذ مهاجمان به این سیستمها را تحلیل میکنیم و راهکارهای عملی برای کاهش ریسک این نوع تهدیدات در زیرساختهای حیاتی و سازمانهای صنعتی و دولتی ارائه میدهیم.
چرا سیستمهای اسکادا هدف جذابی برای مهاجمان سایبری هستند؟
سیستمهای اسکادا برخلاف شبکههای فناوری اطلاعات، بر پایه پروتکلهایی مانند Modbus، DNP3 و IEC 60870-5-104 طراحی شدهاند که در زمان تولد خود اصلاً برای اتصال به اینترنت یا مواجهه با مهاجم در نظر گرفته نشده بودند و در بسیاری موارد فاقد مکانیزم احراز هویت یا رمزنگاری داخلی هستند. از سوی دیگر، همگرایی روزافزون شبکههای IT و OT، استفاده گسترده از ابزارهای دسترسی از راه دور برای پشتیبانی تجهیزات، و طول عمر بسیار بالای تجهیزات صنعتی -که گاهی دههها بدون بهروزرسانی امنیتی کار میکنند- باعث شده سطح حمله این سیستمها بهشدت گسترده بماند.
نکته تعیینکنندهتر، پیامد این حملات است: برخلاف نشت یک پایگاهداده، اختلال در یک سامانه اسکادا میتواند مستقیماً به قطع برق، آلودگی آب شرب، توقف خط تولید یا حتی خطر جانی منجر شود؛ همین ویژگی، زیرساختهای حیاتی را هم برای مهاجمان مالیمحور (باجافزار) و هم برای بازیگران دولتی جذاب کرده است. شناخت دقیق این تفاوتها نقطه شروع هر برنامه امنیت شبکه صنعتی است.
Stuxnet؛ نقطه عطف امنیت سایبری صنعتی
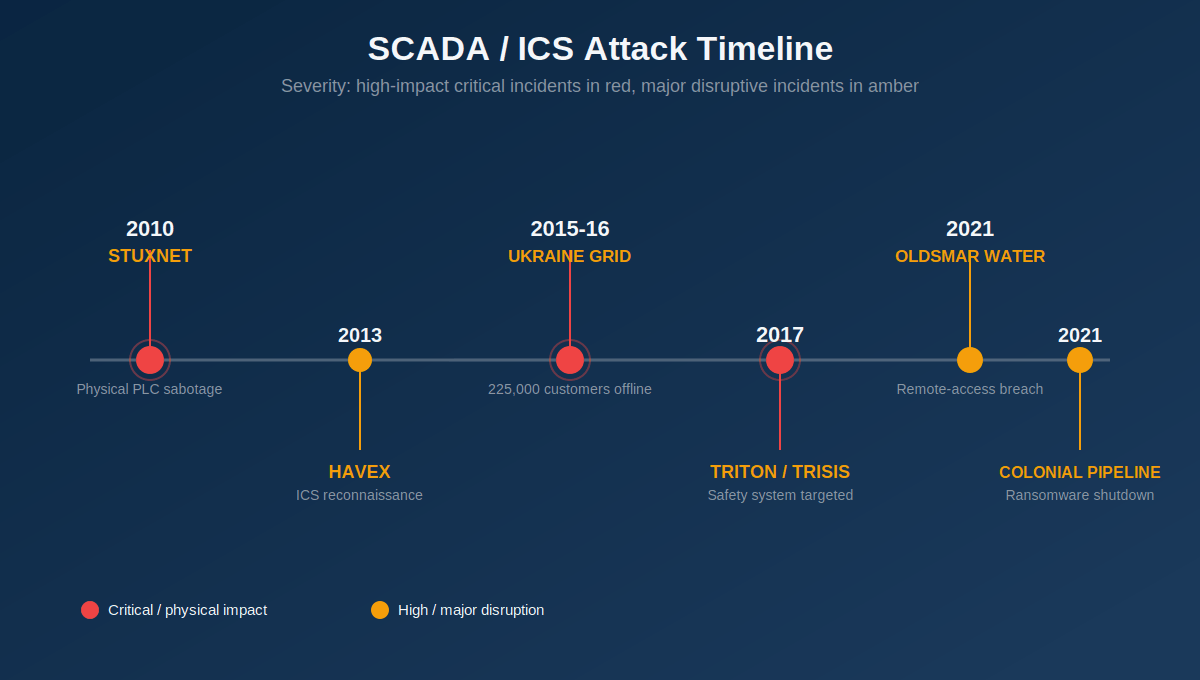
Stuxnet که در سال ۲۰۱۰ کشف شد، نخستین بدافزاری بود که ثابت کرد یک حمله سایبری میتواند خسارت فیزیکی مستقیم به تأسیسات صنعتی وارد کند. این بدافزار از طریق حافظههای USB آلوده به شبکه ایزوله (Air-Gapped) تأسیسات غنیسازی اورانیوم نطنز نفوذ کرد، نرمافزار مهندسی Siemens (WinCC/Step7) را هدف قرار داد و منطق کنترلی PLCهای متصل به سانتریفیوژها را بازنویسی کرد؛ بهگونهای که ضمن افزایش و کاهش ناگهانی سرعت چرخش سانتریفیوژها و آسیبرساندن فیزیکی به آنها، مقادیر نمایشدادهشده به اپراتورها را کاملاً طبیعی نشان میداد.
این سطح از پیچیدگی و هدفگذاری دقیق، Stuxnet را به نمونه کلاسیک حمله سایبر-فیزیکی تبدیل کرد و برای اولین بار نشان داد چرا امنیت سیستمهای کنترل صنعتی نباید صرفاً زیرمجموعهای از امنیت IT دیده شود. درسی که از Stuxnet گرفته میشود این است که طراحی امنیتی چرخهعمر -از مرحله طراحی تا بازنشستگی سامانه- و تفکیک منطقهای شبکه OT، پیشنیاز مقابله با تهدیدات پیشرفته است؛ رویکردی که مشاوره و پیادهسازی استاندارد IEC 62443 (لینک به: مشاوره و استقرار استاندارد ISA/IEC 62443) دقیقاً برای پوشش همین شکاف طراحی شده است.
حمله به شبکه برق اوکراین؛ BlackEnergy و Industroyer
در دسامبر ۲۰۱۵، مهاجمان با استفاده از ایمیلهای فیشینگ هدفمند و بدافزار BlackEnergy3 به شبکه فناوری اطلاعات سه شرکت توزیع برق منطقهای اوکراین نفوذ کردند. آنها پس از سرقت اعتبارنامههای دسترسی، به سیستمهای اسکادای این شرکتها راه یافتند و بهصورت دستی، از طریق رابط انسان-ماشین (HMI)، دهها کلید قطعکننده (Breaker) را در پستهای توزیع باز کردند؛ اقدامی که برق حدود ۲۲۵ هزار مشترک را برای چند ساعت قطع کرد.
یک سال بعد، در دسامبر ۲۰۱۶، نسخه تکاملیافتهتری از این تهدید به نام Industroyer (یا CrashOverride) یک پست فوقتوزیع در کییف را هدف گرفت. نکته حیاتی این بود که Industroyer برخلاف نسل قبل، دیگر نیازی به دخالت دستی مهاجم نداشت و میتوانست مستقیماً به زبان پروتکلهای صنعتی مانند IEC 60870-5-104 و IEC 61850 با تجهیزات پست برق «صحبت» کند؛ یعنی بدافزار بهجای حمله به لایه IT، مستقیماً دستورات معتبر اما مخرب را در سطح پروتکل صنعتی صادر میکرد. این رخداد نشان داد فقدان پایش لحظهای رویدادهای امنیتی روی شبکه OT با ابزاری مانند سامانه مدیریدت رخدادهای امنیت اطلاعات (FORTRESS SIEM) میتواند فاصله میان نفوذ اولیه به شبکه IT و بحران کامل عملیاتی را به چند ماه کاهش دهد، دقیقاً همان فاصلهای که در اوکراین طی شد. تحلیل کامل این رخداد در گزارش نهاد پژوهشی کنگره آمریکا در دسترس است.
بدافزار Triton/Trisis؛ وقتی هدف، سیستمهای ایمنی هستند
در سال ۲۰۱۷، بدافزاری موسوم به Triton (یا Trisis) در یک مجتمع پتروشیمی در عربستان سعودی کشف شد که برخلاف تمام نمونههای پیشین، سیستمهای ابزار دقیق ایمنی (Safety Instrumented System یا SIS) ساخت شرکت Schneider Electric (کنترلرهای Triconex) را هدف قرار داده بود. این سیستمها دقیقاً همان لایه دفاعی نهایی هستند که در صورت بروز خطر واقعی -مانند نشت گاز یا افزایش خطرناک فشار- فرآیند را بهصورت خودکار متوقف میکنند تا از حادثه جانی یا انفجار جلوگیری شود.
مهاجمان با دستکاری این لایه ایمنی، عملاً زمینه یک فاجعه فیزیکی و احتمالاً کشنده را فراهم کرده بودند؛ نکتهای که Triton را از منظر کارشناسان امنیت صنعتی، خطرناکترین بدافزار شناختهشده در تاریخ ICS تا امروز میداند. تحلیلهای بعدی نشان داد نقطه ورود مهاجمان یک ایستگاه مهندسی معمولی متصل به شبکه SIS بوده است؛ سناریویی که یکبار دیگر اهمیت تفکیک فیزیکی و منطقی شبکههای ایمنی از شبکه عملیاتی عمومی و امنسازی و مقاومسازی زیرساخت شبکه(HARDENING) را برجسته میکند.
باجافزار Colonial Pipeline؛ وقتی امنیت IT عملیات OT را متوقف میکند
در مه ۲۰۲۱، گروه باجافزاری DarkSide با استفاده از یک رمز عبور VPN فاششده و فاقد احراز هویت چندعاملی، به شبکه فناوری اطلاعات شرکت Colonial Pipeline -بزرگترین اپراتور خط لوله سوخت ساحل شرقی آمریکا- نفوذ کرد. جالب توجه است که باجافزار مستقیماً به سیستمهای اسکادای خط لوله آسیبی نزد؛ بلکه شرکت بهدلیل نگرانی از گسترش آلودگی به شبکه عملیاتی و عدم اطمینان از صحت دادههای صورتحساب، بهصورت پیشگیرانه کل خط لوله را برای چند روز متوقف کرد.
این توقف به کمبود سوخت، صفهای طولانی در پمپبنزینها و پرداخت باج چندمیلیوندلاری -که بخشی از آن بعدها توسط افبیآی بازیابی شد- منجر شد. Colonial Pipeline بهروشنی نشان داد حتی وقتی هیچ بدافزاری وارد شبکه OT نمیشود، ضعف امنیتی در لایه IT و بهویژه دسترسیهای راه دور و ممتاز میتواند کل عملیات صنعتی را فلج کند؛ ریسکی که سامانه مدیریت دسترسی ممتاز (FORTRESS PAM) دقیقاً برای کنترل و پایش همین نوع دسترسیهای حیاتی طراحی شده است.
نفوذ به تصفیهخانه آب اولدزمار؛ خطر دسترسی از راه دور ناامن
در فوریه ۲۰۲۱، فردی ناشناس با استفاده از نرمافزار دسترسی از راه دور TeamViewer به سیستم اسکادای یک تصفیهخانه آب کوچک در شهر اولدزمار فلوریدا دسترسی پیدا کرد و بهصورت لحظهای، از طریق رابط انسان-ماشین، غلظت سود سوزآور (سدیم هیدروکسید) در آب را از ۱۰۰ به ۱۱۱۰۰ بخش در میلیون افزایش داد؛ سطحی که در صورت رسیدن به شبکه توزیع میتوانست برای مصرفکنندگان خطرناک باشد. اپراتور حاضر در محل این تغییر را بلافاصله مشاهده و اصلاح کرد.
به گفته آژانس امنیت سایبری و امنیت زیرساخت آمریکا، عامل اصلی این حادثه ترکیبی از رمز عبور مشترک میان چند کاربر، سیستمعامل Windows 7 بدون پشتیبانی امنیتی و نبود فایروال روی سامانه متصل به اینترنت بوده است. اولدزمار برخلاف Stuxnet یا Triton، هیچ بدافزار پیچیدهای نداشت؛ این حادثه ثابت کرد ابتداییترین ضعفهای بهداشت سایبری -نه لزوماً پیچیدهترین حملات دولتی- بیشترین ریسک را ایجاد میکنند و کنترل دقیق دسترسیهای ممتاز و راه دور با ابزاری مانند FORTRESS PAM در کنار امنسازی پایه سیستمعامل، همچنان مؤثرترین خط دفاعی در برابر اینگونه حوادث است.
الگوی مشترک این حملات: مسیر معمول نفوذ به شبکههای اسکادا
با کنار هم گذاشتن این پنج رخداد، یک الگوی تکرارشونده آشکار میشود که تیمهای امنیتی آن را زنجیره حمله ICS مینامند: مرحله نخست تقریباً همیشه نفوذ به شبکه فناوری اطلاعات از طریق فیشینگ یا نقاط دسترسی از راه دور ناامن است؛ در مرحله دوم مهاجم اعتبارنامههای دسترسی را سرقت میکند؛ در مرحله سوم با حرکت جانبی (Lateral Movement) خود را از شبکه IT به شبکه OT میرساند؛ در مرحله چهارم به سامانه اسکادا یا HMI دسترسی پیدا میکند؛ و در نهایت در مرحله پنجم -خطرناکترین مرحله- فرآیند فیزیکی را از طریق تغییر مقادیر کنترلی، دور زدن سیستم ایمنی یا قطع سرویس دستکاری میکند.
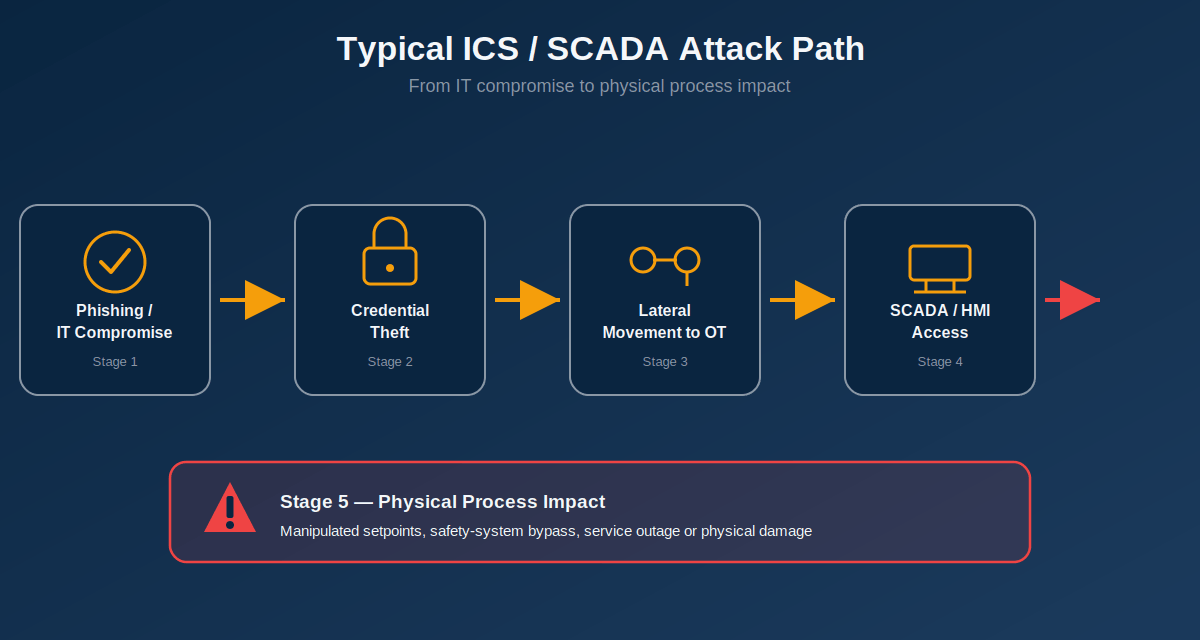
نکته کلیدی این است که در بیشتر این حملات، مرزی روشن و کنترلشده میان لایههای IT و OT وجود نداشته که بتواند مهاجم را در همان مراحل ابتدایی متوقف کند؛ همان مفهومی که در مدل پوردو بهصورت جداسازی سطوح شبکه صنعتی تعریف شده است.
چرا این حملات برای سازمانهای زیرساخت حیاتی و B2G ایران اهمیت دارد؟
برای سازمانهای زیرساخت حیاتی و نهادهای دولتی که مسئولیت بهرهبرداری از شبکههای برق، آب، نفت، گاز و پتروشیمی را بر عهده دارند، این حملات صرفاً روایتهای تاریخی نیستند؛ نقشه راه واقعی مهاجمان بالقوهای هستند که همین امروز نیز شبکههای صنعتی ایران را رصد میکنند. بسیاری از این سازمانها همچنان بر پایه پروتکلهای قدیمی و بدون رمزنگاری مانند IEC 60870-5-104 کار میکنند، وابستگی بالایی به تجهیزات و ابزارهای دسترسی از راه دور خارجی دارند و در بسیاری موارد از یک مرکز عملیات امنیت اختصاصی برای پایش ۲۴ ساعته شبکه OT خود برخوردار نیستند.
تجربه جهانی نشان میدهد سرمایهگذاری در ارزیابی بلوغ امنیتی، تفکیک شبکه بر اساس چارچوبهای شناختهشده و برقراری یک مرکز پاسخگویی به رویداد امنیتی (CSIRT)، هزینهای بهمراتب کمتر از هزینه واقعی یک قطعی سراسری یا حادثه ایمنی دارد.
راهکارهای عملی برای کاهش ریسک حملات مشابه در سیستمهای اسکادا
بر اساس درسهای این پنج حمله، چند اقدام عملی برای هر سازمان دارای زیرساخت اسکادا/ICS اولویت دارد:
- تفکیک منطقهای شبکه IT از OT بر اساس مدل پوردو و الزامات IEC 62443، تا نفوذ به لایه اداری بهخودیخود به معنای دسترسی به لایه کنترلی نباشد.
- حذف کامل رمزهای عبور مشترک و اجباریکردن احراز هویت چندعاملی برای هرگونه دسترسی از راه دور یا ممتاز به تجهیزات صنعتی.
- استقرار پایش لحظهای و مدیریت رویداد امنیتی (SIEM/SOC) روی ترافیک OT برای شناسایی فرمانهای غیرعادی در همان دقایق نخست، نه ماهها بعد.
- امنسازی و بهروزرسانی منظم سیستمعاملها و تجهیزات لبه شبکه صنعتی که اغلب قدیمیترین و آسیبپذیرترین حلقه زنجیره هستند.
- تدوین و تمرین دورهای طرح واکنش به حادثه مخصوص محیط OT، چرا که واکنش IT معمول اغلب برای توقف ایمن یک فرآیند فیزیکی کافی نیست.
اجرای همزمان این پنج اقدام، دقیقاً همان شکافی را میبندد که در هر پنج حمله بررسیشده در این مقاله مورد سوءاستفاده قرار گرفت.
چرا این حملات برای سازمانهای زیرساخت حیاتی و B2G ایران اهمیت دارد؟
برای سازمانهای زیرساخت حیاتی و نهادهای دولتی که مسئولیت بهرهبرداری از شبکههای برق، آب، نفت، گاز و پتروشیمی را بر عهده دارند، این حملات صرفاً روایتهای تاریخی نیستند؛ نقشه راه واقعی مهاجمان بالقوهای هستند که همین امروز نیز شبکههای صنعتی ایران را رصد میکنند. بسیاری از این سازمانها همچنان بر پایه پروتکلهای قدیمی و بدون رمزنگاری مانند IEC 60870-5-104 کار میکنند، وابستگی بالایی به تجهیزات و ابزارهای دسترسی از راه دور خارجی دارند و در بسیاری موارد از یک مرکز عملیات امنیت اختصاصی برای پایش ۲۴ ساعته شبکه OT خود برخوردار نیستند.
تجربه جهانی نشان میدهد سرمایهگذاری در ارزیابی بلوغ امنیتی، تفکیک شبکه بر اساس چارچوبهای شناختهشده و برقراری یک مرکز پاسخگویی به رویداد امنیتی (CSIRT)، هزینهای بهمراتب کمتر از هزینه واقعی یک قطعی سراسری یا حادثه ایمنی دارد.
راهکارهای عملی برای کاهش ریسک حملات مشابه در سیستمهای اسکادا
بر اساس درسهای این پنج حمله، چند اقدام عملی برای هر سازمان دارای زیرساخت اسکادا/ICS اولویت دارد:
- تفکیک منطقهای شبکه IT از OT بر اساس مدل پوردو و الزامات IEC 62443، تا نفوذ به لایه اداری بهخودیخود به معنای دسترسی به لایه کنترلی نباشد.
- حذف کامل رمزهای عبور مشترک و اجباریکردن احراز هویت چندعاملی برای هرگونه دسترسی از راه دور یا ممتاز به تجهیزات صنعتی.
- استقرار پایش لحظهای و مدیریت رویداد امنیتی (SIEM/SOC) روی ترافیک OT برای شناسایی فرمانهای غیرعادی در همان دقایق نخست، نه ماهها بعد.
- امنسازی و بهروزرسانی منظم سیستمعاملها و تجهیزات لبه شبکه صنعتی که اغلب قدیمیترین و آسیبپذیرترین حلقه زنجیره هستند.
- تدوین و تمرین دورهای طرح واکنش به حادثه مخصوص محیط OT، چرا که واکنش IT معمول اغلب برای توقف ایمن یک فرآیند فیزیکی کافی نیست.
اجرای همزمان این پنج اقدام، دقیقاً همان شکافی را میبندد که در هر پنج حمله بررسیشده در این مقاله مورد سوءاستفاده قرار گرفت.
جمعبندی
از Stuxnet تا اولدزمار، فاصله زمانی و پیچیدگی فنی این حملات بسیار متفاوت بوده، اما ریشه اکثر آنها یکسان است: مرز محو میان شبکه اداری و شبکه کنترل صنعتی، دسترسی از راه دور بدون کنترل کافی و فقدان دید لحظهای بر رویدادهای امنیتی OT. سازمانهایی که زیرساخت حیاتی یا صنعتی را اداره میکنند، دیگر نمیتوانند امنیت اسکادا را مسئولیتی جانبی برای تیم فناوری اطلاعات بدانند؛ این حوزه به برنامهای مستقل، مبتنی بر استانداردهای بینالمللی و متناسب با واقعیتهای عملیاتی OT نیاز دارد.