
وبلاگ
جداسازی اینترنت از شبکه داخلی سازمان | مقایسه VDI، Air-Gap و RBI

با گسترش تهدیدات مبتنی بر مرورگر و افزایش الزامات قانونی حوزه فناوری اطلاعات، جداسازی ترافیک اینترنت از شبکه داخلی به یکی از ضروریترین کنترلهای امنیتی سازمانهای بزرگ، بانکها و نهادهای دولتی تبدیل شده است. در این مقاله سه رویکرد اصلی جداسازی اینترنت -جداسازی فیزیکی (Air-Gap)، مجازیسازی دسکتاپ (VDI) و ایزولاسیون مرورگر از راه دور (RBI)- را از نظر معماری، مزایا، محدودیتها و جایگاه آنها در معماری امنیتی مدرن سازمانی مانند SASE و SSE بررسی میکنیم، فرآیند فنی عملکرد RBI را گامبهگام توضیح میدهیم و نشان میدهیم چرا این رویکرد امروز به انتخاب غالب سازمانهای بزرگ و دولتی برای ایجاد تعادل میان امنیت، بهرهوری و مقیاسپذیری تبدیل شده است.
چرا جداسازی اینترنت از شبکه داخلی برای سازمانهای بزرگ حیاتی است؟
مرورگر وب یکی از پرکاربردترین و در عین حال آسیبپذیرترین نقاط ورود تهدیدات سایبری به شبکه سازمان است. بدافزارهای مبتنی بر مرورگر (Browser Exploits)، دانلود ناخواسته فایلهای آلوده (Drive-by Downloads)، حملات فیشینگ پیشرفته و اسکریپتهای مخرب میتوانند بدون هیچ اقدام آگاهانهای از سوی کاربر، به شبکه داخلی نفوذ کنند. طبق تحلیلهای صنعت امنیت سایبری، کارکنان سازمانی بخش عمدهای از ساعات کاری خود را در مرورگر میگذرانند؛ همین موضوع مرورگر را عملاً به محیط کاری اصلی و در نتیجه به یکی از حساسترین سطوح حمله (Attack Surface) سازمان تبدیل کرده است. هدف اصلی جداسازی اینترنت از شبکه داخلی، حذف مسیر مستقیم میان محتوای ناشناس وب و منابع حیاتی سازمان است؛ بهگونهای که حتی در صورت آلوده بودن یک صفحه وب، هیچ کد مخربی به سیستمهای داخلی سازمان راه پیدا نکند.
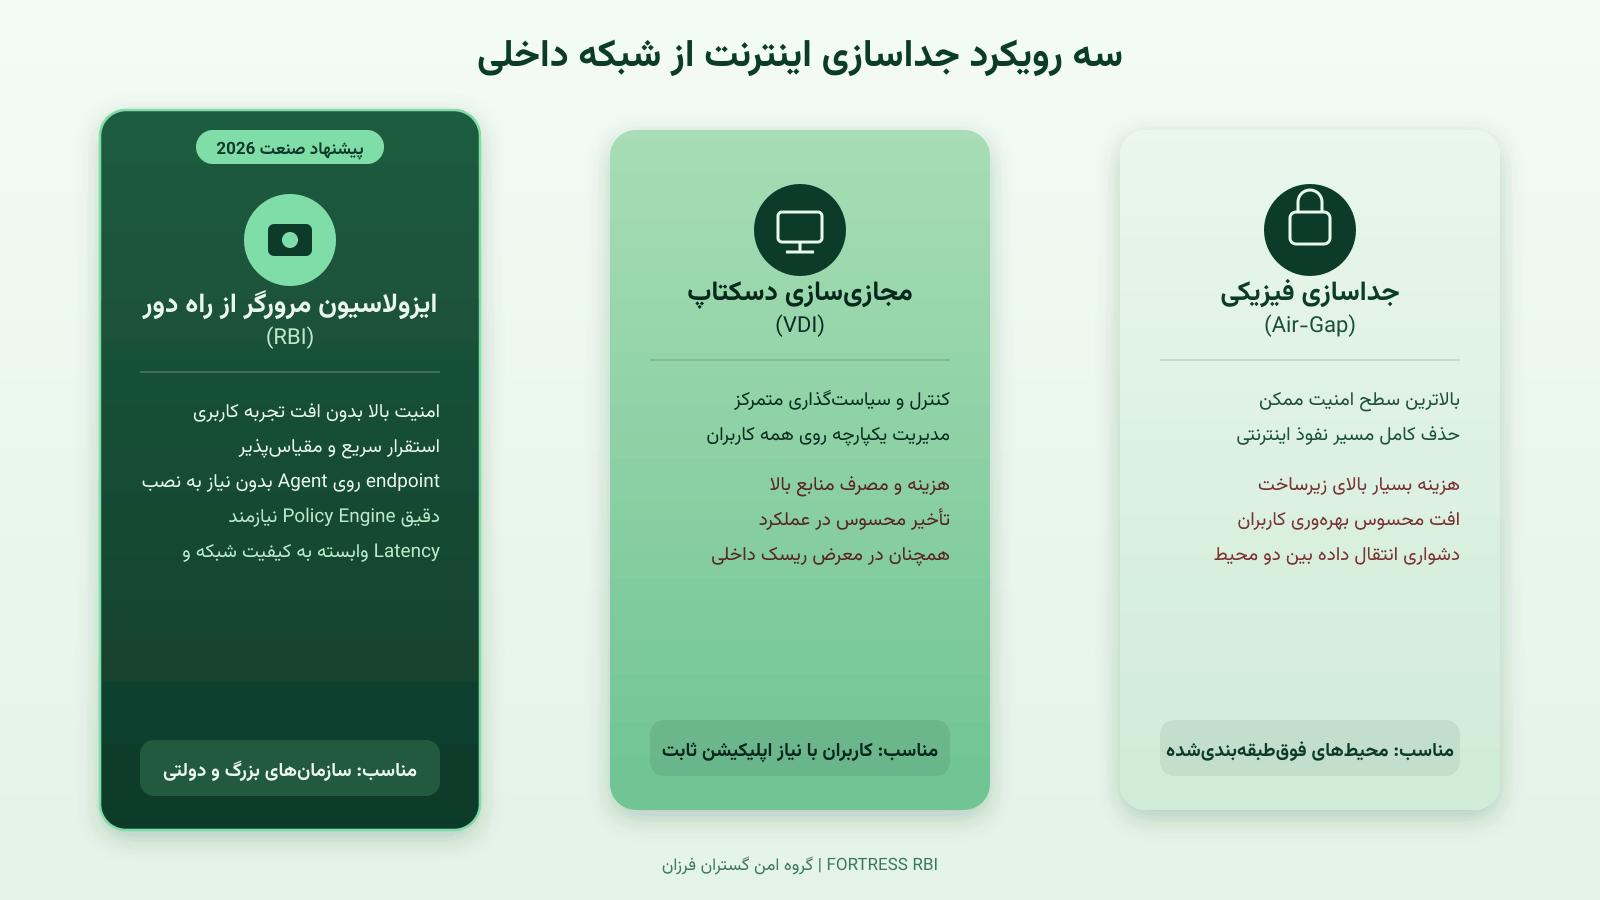
سه رویکرد اصلی جداسازی اینترنت از شبکه داخلی سازمان
۱. جداسازی فیزیکی (Air-Gap)
در این روش، شبکه داخلی و اینترنت بهطور کامل و بدون هیچ اتصال فیزیکی یا منطقی از یکدیگر جدا میشوند و کاربران برای دسترسی به اینترنت باید از ایستگاههای کاری کاملاً مجزا استفاده کنند. مزیت اصلی این روش، بالاترین سطح امنیت ممکن و حذف کامل مسیر نفوذ از طریق اینترنت است؛ اما هزینه بالای زیرساخت، افت محسوس بهرهوری کاربران و دشواری در انتقال داده بین دو محیط، آن را برای اغلب سازمانها -بهجز محیطهای فوقطبقهبندیشده نظامی و امنیتی- کمکاربرد کرده است.
۲. مجازیسازی دسکتاپ (VDI)
در روش VDI، کاربران از طریق دسکتاپهای مجازی مستقر در دیتاسنتر به اینترنت دسترسی پیدا میکنند و تمام فعالیت مرور وب در یک محیط ایزوله رخ میدهد؛ تنها تصویر نهایی دسکتاپ به کاربر منتقل میشود. مزیت اصلی آن امکان کنترل و سیاستگذاری متمرکز روی تمام کاربران است، اما هزینه و مصرف منابع بالا، تأخیر محسوس در عملکرد و قرارگرفتن همچنان در معرض برخی ریسکهای داخلی، از محدودیتهای جدی این رویکرد به شمار میروند.
۳. ایزولاسیون مرورگر از راه دور (Remote Browser Isolation – RBI)
ایزولاسیون مرورگر از راه دور، فناوریای است که فرآیند مرور وب را بهطور کامل از شبکه و سیستمهای داخلی سازمان جدا میکند. در این مدل هیچ کد یا محتوای وب مستقیماً روی رایانه کاربر یا درون شبکه داخلی اجرا نمیشود؛ در عوض، مرورگر در محیطی ایزوله -معمولاً روی سرورهای سازمان یا در بستر ابری- اجرا میشود و تنها خروجی امن آن برای کاربر ارسال میگردد. راهکارهایی مانند سامانه بومی جداسازی اینترنت از شبکه داخلی (FORTRESS RBI) دقیقاً بر همین اساس طراحی شدهاند: حتی اگر یک وبسایت حاوی بدافزار یا کد بهرهبردار (Exploit) باشد، اجرای آن در محیطی کاملاً خارج از مرزهای شبکه سازمان اتفاق میافتد و هیچ تأثیری بر داخل شبکه ندارد.
RBI چگونه کار میکند؟ فرآیند گامبهگام
- کاربر در مرورگر خود درخواست دسترسی به یک وبسایت را ارسال میکند.
- درخواست به سرور یا کانتینر ایزوله هدایت میشود، نه مستقیماً به شبکه داخلی.
- مرورگر مجازی در آن محیط، وبسایت را بارگذاری و تمام اسکریپتها و تعاملات را اجرا میکند.
- خروجی امن (بهصورت استریم تصویری Pixel Rendering یا نسخه بازسازیشده DOM Sanitization) به مرورگر کاربر منتقل میشود.
- هیچ کد اصلی وب به سیستم کاربر منتقل نمیشود؛ تنها محتوای نمایشپذیر و بیخطر در اختیار او قرار میگیرد.
معماری فنی RBI: پنج لایه اصلی
تصمیم درباره نحوه ایزولهسازی هر درخواست وب، بهصورت پویا و بر اساس سطح اعتماد دامنه و گروه کاربری گرفته میشود (Dynamic Policy-Based). این معماری از پنج لایه اصلی تشکیل شده است:
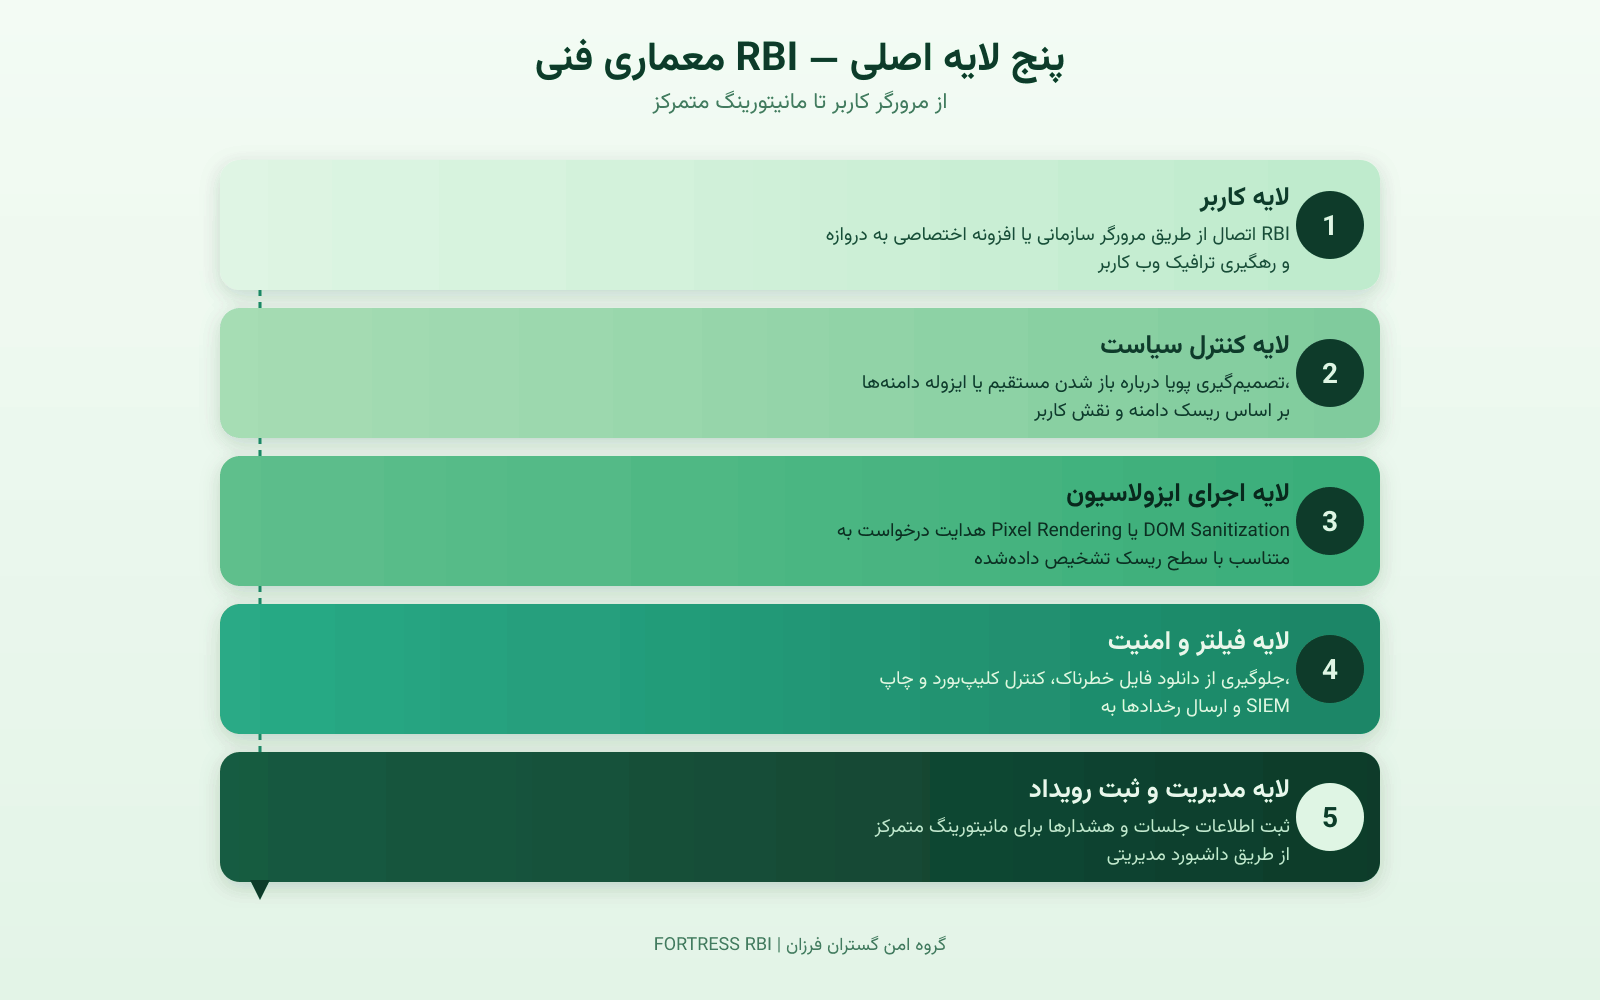
- لایه کاربر: اتصال از طریق مرورگر سازمانی یا افزونه اختصاصی به دروازه امنیتی RBI و رهگیری ترافیک وب.
- لایه کنترل سیاست: تصمیمگیری درباره اینکه کدام دامنهها مستقیم باز شوند و کدام باید در محیط ایزوله بارگذاری شوند.
- لایه اجرای ایزولاسیون: هدایت درخواست به Pixel Rendering یا DOM Sanitization، متناسب با سطح ریسک.
- لایه فیلتر و امنیت: جلوگیری از دانلود فایلهای خطرناک، کنترل کلیپبورد و چاپ، و ارسال رخدادها به سامانههای SIEM.
- لایه مدیریت و ثبت رویداد: ثبت اطلاعات جلسات، دامنهها و هشدارها برای مانیتورینگ متمرکز از طریق داشبورد مدیریتی.
ویژگیهای کلیدی در پیادهسازی RBI
- Session Isolation: اجرای هر کاربر یا تب مرورگر در یک محیط جداگانه که پس از پایان جلسه کاملاً نابود میشود.
- Zero-Trust Browsing: در نظر گرفتن پیشفرض همه وبسایتها بهعنوان غیرقابلاعتماد و انتقال تنها دادههای رندرشده.
- Data Loss Prevention (DLP): محدودسازی یا جلوگیری از آپلود، دانلود و استفاده از کلیپبورد برای جلوگیری از خروج داده حساس.
- Policy Enforcement: تعریف سیاستهای متفاوت برای گروههای کاربری مانند مدیران، کارمندان و پیمانکاران.
- یکپارچگی با SIEM و SSO: اتصال به سامانههای احراز هویت (SAML، LDAP) و ثبت رویدادها برای نظارت متمرکز.
- Disposable Architecture: حذف کامل کانتینر یا ماشین مجازی پس از هر جلسه برای جلوگیری از ماندگاری بدافزار یا داده موقت.
جایگاه RBI در معماری SASE و SSE سازمانی؛ چشمانداز 2026
رویکرد جداسازی اینترنت از شبکه داخلی دیگر یک کنترل مجزا و مستقل نیست، بلکه به یکی از مؤلفههای اصلی معماریهای امنیتی مدرن مانند Secure Access Service Edge (SASE) و Security Service Edge (SSE) تبدیل شده است. بر اساس گزارش تحلیلی Gartner درباره SSE، پیشبینی میشود بخش قابلتوجهی از سازمانها تا سال 2026 قابلیتهای امنیتی وب، SaaS و اپلیکیشنهای خصوصی خود را از یک پلتفرم یکپارچه SSE دریافت کنند و RBI بهعنوان یکی از قابلیتهای اصلی این پلتفرمها شناخته میشود. از سوی دیگر، استاندارد NIST SP 800-207 درباره معماری اعتماد صفر، صراحتاً به ایزولاسیون مرورگر بهعنوان یکی از تدابیر مؤثر برای مدیریت ریسک دستگاههای غیرمدیریتشده اشاره میکند و Cloud Security Alliance نیز در تحلیل ژانویه ۲۰۲۶ خود استفاده از RBI برای نشستهای پرریسک و ممتاز را توصیه کرده است. این روند نشان میدهد که RBI، بهویژه در کنار مرورگرهای سازمانی (Enterprise Browser)، به یک لایه دفاعی تکمیلی در کنار ZTNA و SWG تبدیل شده و دیگر جایگزین کامل معماری دسترسی سازمان نیست، بلکه بخشی جداییناپذیر از آن است.
مزایای اصلی RBI برای سازمانهای دولتی و زیرساختی (B2G)
- حذف کامل تهدیدات ناشی از مرورگر، شامل بهرهبرداری از آسیبپذیری، دانلود ناخواسته و اسکریپتهای مخرب.
- افزایش سطح امنیت بدون نیاز به نصب عامل (Agent) یا تغییر در endpoint کاربران.
- حفظ تجربه کاربری نزدیک به مرور عادی وب، بدون فشار بر بهرهوری کارکنان.
- امکان کنترل و بازرسی متمرکز ترافیک وب در سطح سازمان و ارائه گزارش برای الزامات نظارتی و قانونی.
- مناسب برای سازمانهای با تعداد کاربر بالا یا دادههای حساس، از جمله نهادهای دولتی و زیرساختی.
چالشها و ملاحظات اجرایی پیادهسازی RBI
با وجود مزایای گسترده، پیادهسازی RBI در مقیاس سازمانی بدون چالش نیست و باید از پیش برای آنها برنامهریزی کرد:
- نیاز به Policy Engine دقیق برای شناسایی صحیح سطح ریسک هر دامنه.
- پیچیدگی مدیریت همزمان دو موتور ایزولاسیون (Pixel و DOM) و حفظ تجربه کاربری یکپارچه هنگام سوئیچ بین آنها.
- نیاز به منابع پردازشی و شبکهای بالا (CPU، GPU، RAM)، بهویژه هنگام اجرای همزمان جلسات متعدد.
- وابستگی مستقیم کیفیت تجربه کاربری به تأخیر (Latency) شبکه.
- ضرورت پشتیبانی صحیح از برنامههای وب پیچیده مانند SAP، CRM یا وباپلیکیشنهای داخلی سازمان.
- نیاز به زیرساخت Container Orchestration مانند Kubernetes برای مقیاسپذیری در سازمانهای بزرگ.
جدول مقایسه: کدام روش برای سازمان شما مناسب است؟
معیار | جداسازی فیزیکی | VDI | RBI |
سطح امنیت | بسیار بالا | بالا | بالا |
هزینه پیادهسازی | بسیار بالا | بالا | متوسط |
تجربه کاربری | ضعیف | متوسط | نزدیک به مرور عادی |
سرعت استقرار | کند | متوسط | سریع |
مقیاسپذیری | پایین | متوسط | بالا |
سازگاری با SASE/SSE | ندارد | محدود | بومی و یکپارچه |
جمعبندی و توصیه نهایی
ایزولهسازی اینترنت از شبکه داخلی یکی از ستونهای اصلی دفاع سایبری در سازمانهای بزرگ و دولتی است. روشهای سنتی مانند جداسازی فیزیکی و VDI امن هستند اما هزینه و پیچیدگی بالایی دارند؛ در مقابل، رویکرد RBI با مرور ایزولهشده از راه دور، تعادلی واقعی میان امنیت، بهرهوری و مقیاسپذیری ایجاد میکند و امروز جایگاه محکمی در معماریهای SASE و SSE سازمانی پیدا کرده است. موفقیت پیادهسازی این رویکرد -مثلاً با راهکار FORTRESS RBI - به طراحی دقیق زیرساخت، ادغام صحیح با سامانههای امنیتی موجود سازمان مانند FORTRESS SIEM و توجه جدی به تجربه کاربر بستگی دارد. سازمانهایی که بهدنبال شروع این مسیر هستند، میتوانند ارزیابی نیاز خود را با مشاوره سامانه امنسازی اینترنت FORTRESS RBI آغاز کنند.
مطالب مرتبط