وبلاگ
امنیت شبکه صنعتی چیست؟ | چالش ها، راهکارها و استانداردهای امنیت OT و ICS

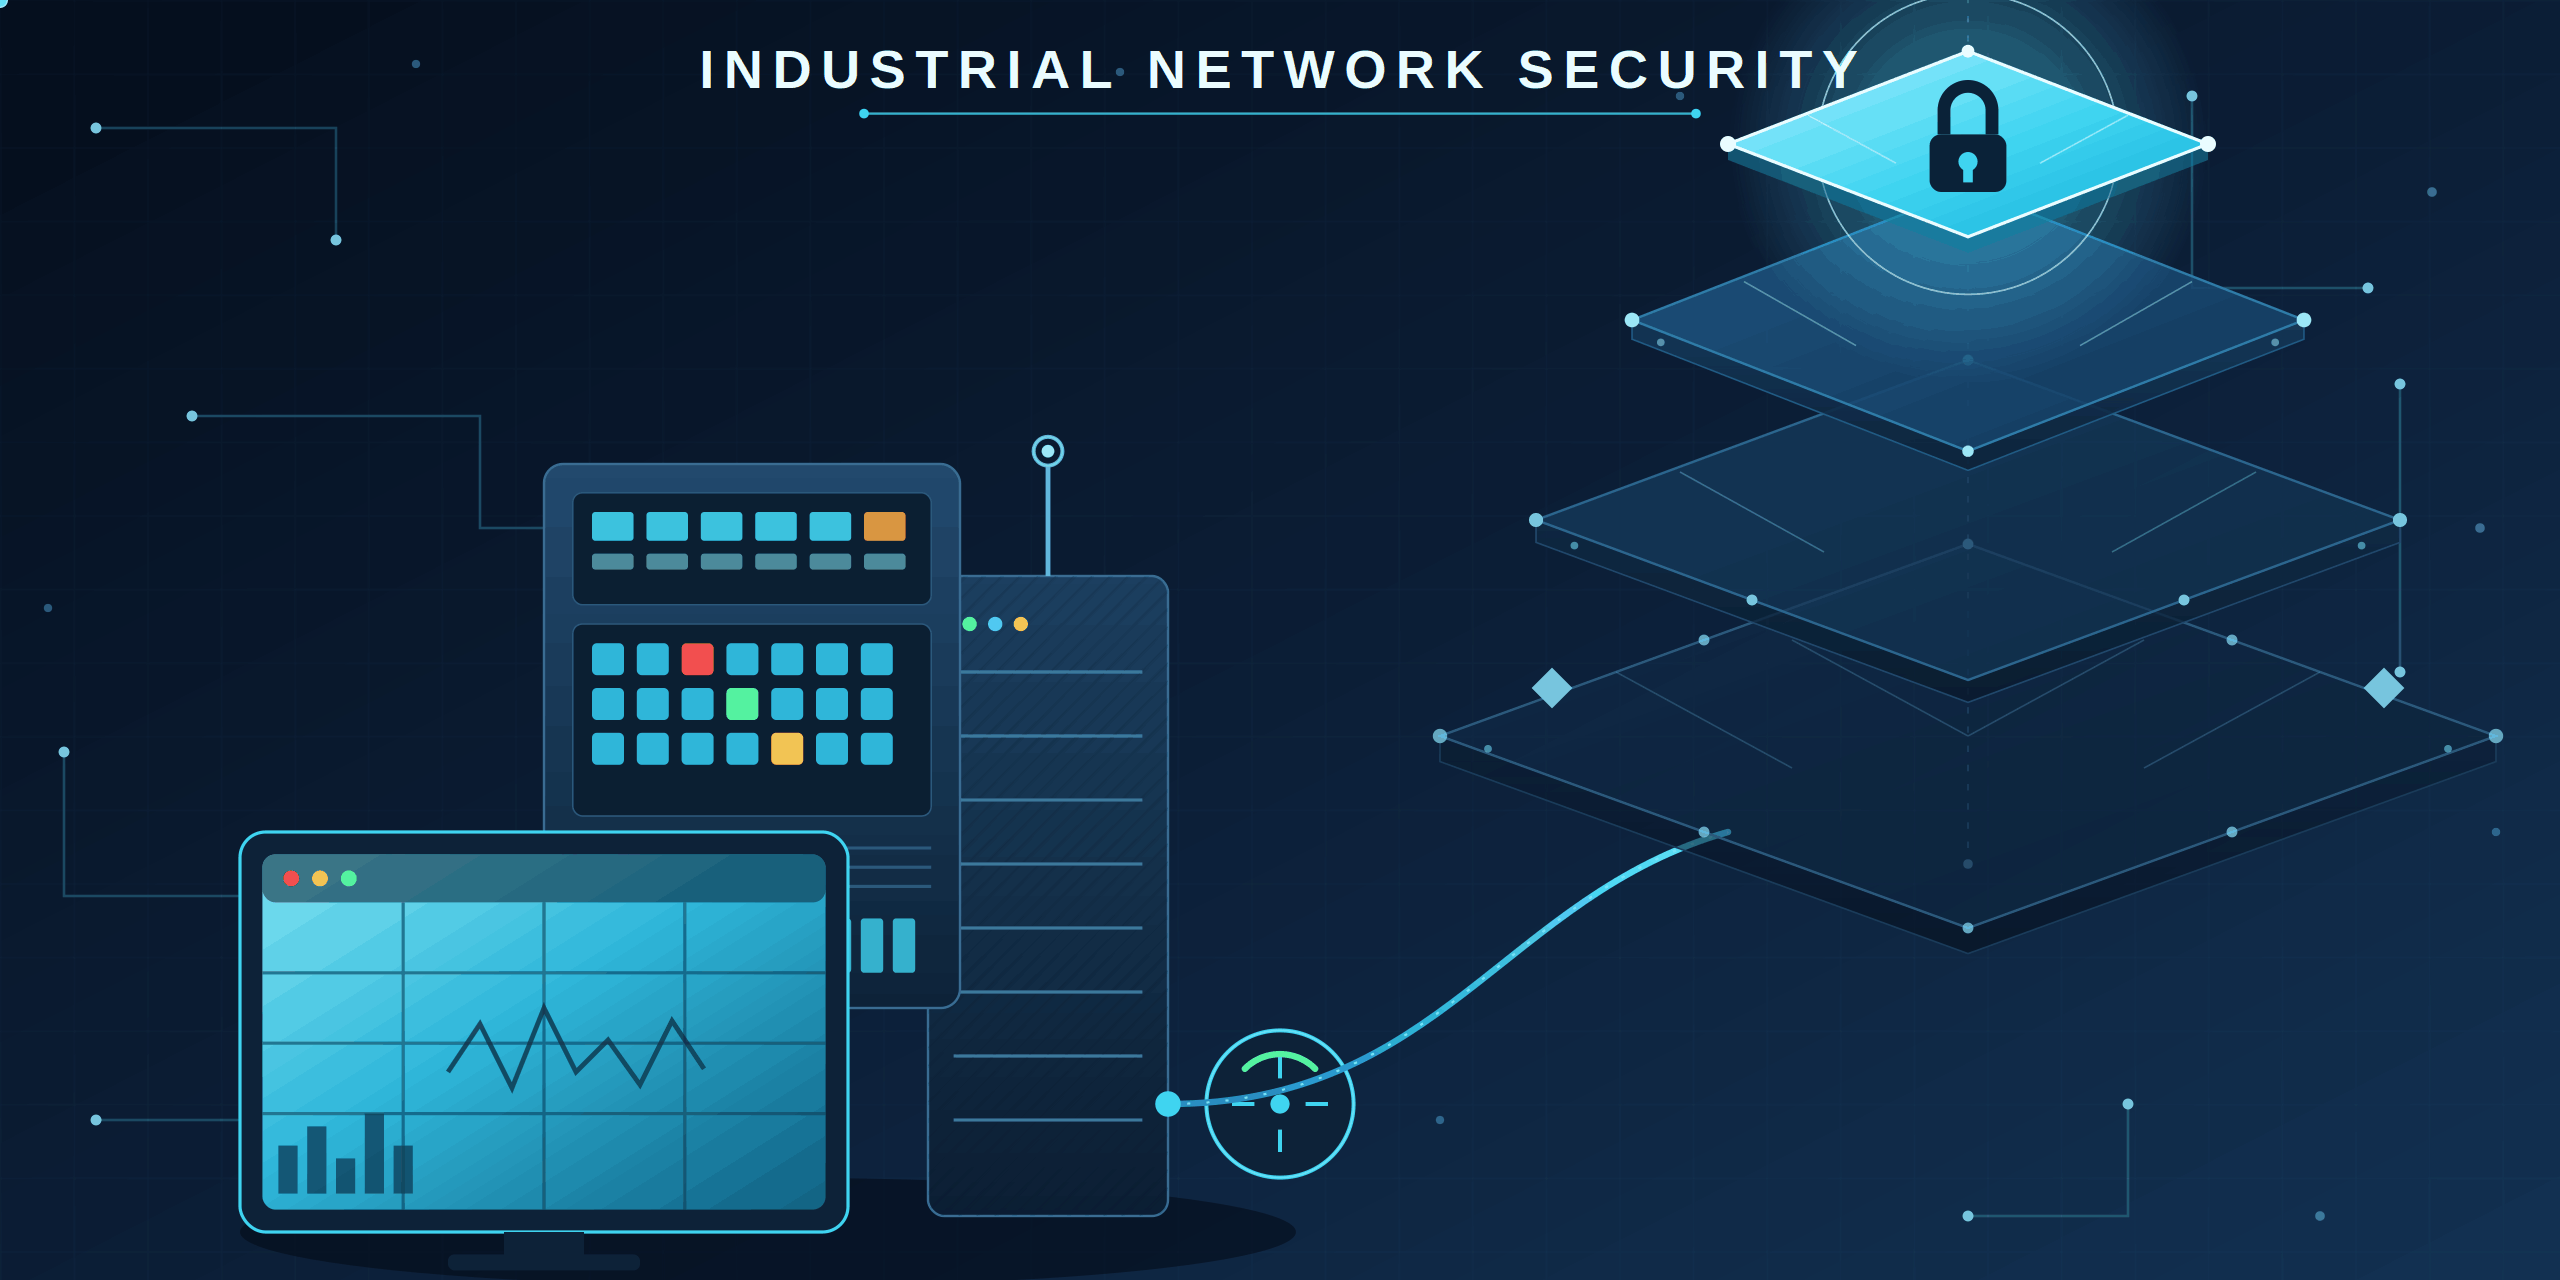
امنیت شبکه صنعتی به مجموعه تدابیر فنی، فرآیندی و فیزیکی گفته میشود که سیستمهای کنترل صنعتی (ICS)، شبکههای SCADA و DCS و تجهیزات وابسته به آنها را در برابر تهدیدات سایبری و فیزیکی محافظت میکند. گروه امن گستران فرزان سالهاست این حوزه را از نگاه صنایع زیرساختی و تولیدی کشور تجربه کرده و در این مقاله بر پایه همین تجربه، چالشهای اصلی، راهکارهای عملی، فناوریهای تخصصی و الزامات انطباق با استانداردهای بینالمللی این حوزه را بررسی میکند. توجه: اگر به دنبال مفاهیم پایه امنیت شبکه در سطح سازمانی و اداری (نه صنعتی) هستید، مقاله «امنیت شبکه چیست» نقطه شروع مناسبتری است؛ این مقاله بهطور اختصاصی به محیطهای صنعتی و OT/ICS میپردازد.
تفاوت امنیت سایبری و امنیت فیزیکی در محیط صنعتی
امنیت شبکه صنعتی معمولاً روی دو محور اصلی تعریف میشود: امنیت سایبری، یعنی حفاظت از سیستمها و دادهها در برابر هک، بدافزار و دسترسی غیرمجاز؛ و امنیت فیزیکی، یعنی حفاظت از تجهیزات و زیرساخت در برابر سرقت، خرابکاری یا حوادث محیطی. در محیطهای صنعتی این دو محور بهشدت به هم وابستهاند؛ برای مثال دسترسی فیزیکی غیرمجاز به یک تابلوی کنترل میتواند مقدمه یک نفوذ سایبری باشد.
چالشهای اصلی امنیت شبکههای صنعتی
- رشد حملات سایبری هدفمند: حملاتی مانند باجافزار میتوانند مستقیماً منجر به توقف خط تولید و خسارت مالی سنگین شوند، نه فقط نشت داده.
- سیستمهای قدیمی (Legacy Systems): بسیاری از تجهیزات ICS برای عمر عملیاتی چند دههای طراحی شدهاند و اغلب بهروزرسانی امنیتی منظم دریافت نمیکنند.
- عدم آگاهی کارکنان: بخش زیادی از حوادث امنیتی در محیط صنعتی از خطای انسانی یا ناآگاهی نسبت به تهدیدات پایه سایبری آغاز میشود.
- عدم یکپارچگی استانداردها: ادغام تجهیزات از سازندگان مختلف با سطوح امنیتی متفاوت، نقاط ضعف پنهانی در شبکه ایجاد میکند.
- پیچیدگی و مقیاس: تعداد بالای دستگاهها، پروتکلهای صنعتی متنوع (Modbus، OPC UA، Profinet) و توزیع جغرافیایی گسترده، مدیریت متمرکز امنیت را دشوار میکند.
راهکارهای عملی برای ارتقای امنیت شبکه صنعتی
- آموزش و آگاهیبخشی مستمر: برگزاری دورههای منظم برای کارکنان عملیاتی درباره شناسایی تهدید و نحوه واکنش صحیح.
- فناوریهای دفاعی چندلایه: استقرار فایروال صنعتی، سیستم تشخیص نفوذ (IDS) اختصاصی پروتکلهای صنعتی، و رمزنگاری ارتباطات حساس.
- بهروزرسانی و مدیریت وصله منظم: برنامهریزی دورهای برای اعمال patch امنیتی، با در نظر گرفتن محدودیت توقف خط تولید.
- تدوین سیاستهای امنیتی مکتوب: پروتکلهای دسترسی، مدیریت ریسک و فرآیند پاسخ به حادثه باید مستند و به همه ذینفعان ابلاغ شود.
- نظارت و ارزیابی مستمر: تحلیل مداوم ترافیک شبکه صنعتی و بررسی دورهای گزارشهای امنیتی برای شناسایی زودهنگام رفتار غیرعادی.
برای پیادهسازی عملی همین لایههای دفاعی — از فایروال صنعتی تا سامانههای پایش رخداد — میتوانید محصولات امنیت سایبری صنعتی و سازمانی گروه امن گستران فرزان را که برای دقیقاً همین نیازها طراحی شدهاند بررسی کنید.
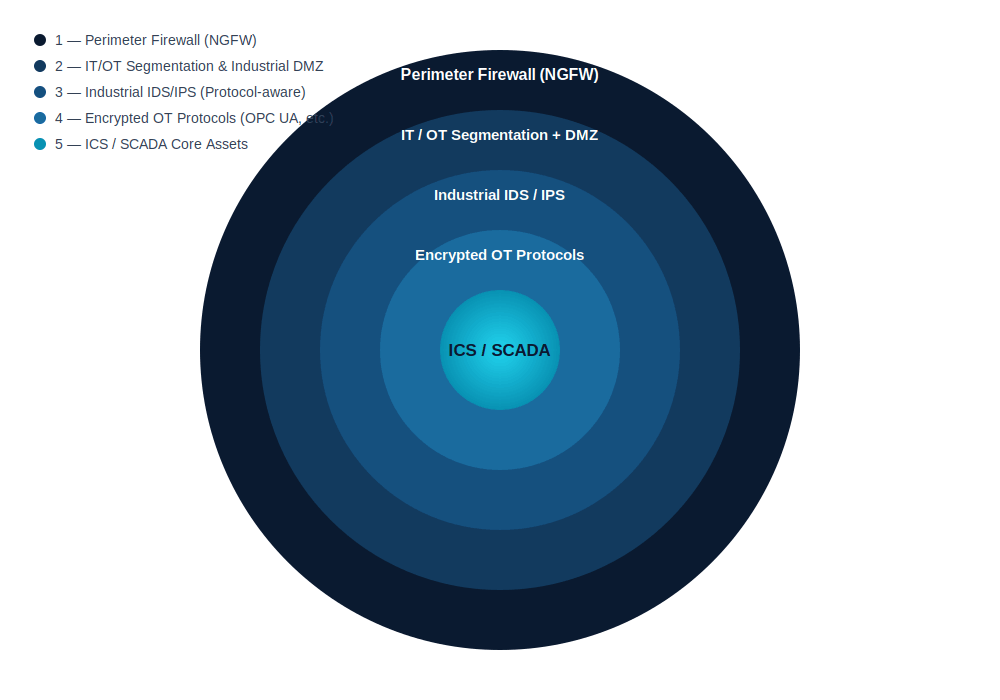
فناوریها و تکنیکهای امنیتی خاص محیط صنعتی
- تقسیمبندی شبکه (Segmentation) و DMZ صنعتی: جداسازی شبکه IT از شبکه OT برای جلوگیری از سرایت مستقیم تهدیدات.
- احراز هویت روی پروتکلهای صنعتی: استفاده از OPC UA با احراز هویت بهجای پروتکلهای قدیمیتر بدون رمزنگاری.
- تشخیص ناهنجاری رفتاری (Behavioral Anomaly Detection): پایش الگوی معمول ترافیک صنعتی برای شناسایی انحراف مشکوک، بهجای تکیه صرف بر امضای تهدید.
- امنیت لایه ۲ شبکه (مانند MACsec) برای جلوگیری از جعل داده در ارتباطات حساس شبکه توزیع.
- مدیریت چرخه حیات سایبری تجهیزات قدیمی از طریق گیتویهای امنیتی Retrofit، در مواردی که جایگزینی کامل تجهیز از نظر اقتصادی یا عملیاتی امکانپذیر نیست.
انطباق با استانداردهای بینالمللی
استاندارد ISA/IEC 62443 چارچوب مرجع بینالمللی برای امنیت سیستمهای کنترل صنعتی است و با تعریف سطوح امنیتی هدف (Security Level - Target)، سازمان را به اجرای کنترلهای امنیتی متناسب با ریسک واقعی هر بخش شبکه ملزم میکند. در کنار آن، NIST SP 800-82 راهنمای امنیت سیستمهای کنترل صنعتی را ارائه میدهد و معمولاً بهعنوان مکمل ISA/IEC 62443 در ارزیابی و آزمون نفوذپذیری پروتکلهای صنعتی استفاده میشود. برای سازمانهایی که پیادهسازی این استانداردها را بهصورت داخلی و بدون تیم تخصصی دشوار میبینند، خدمات تخصصی امنیت سایبری و صنعتی گروه امن گستران فرزان از جمله مشاوره و پیادهسازی IEC 62443 و هاردنینگ زیرساخت، مسیر سریعتری برای رسیدن به سطح انطباق مطلوب، بدون توقف طولانی خط تولید، فراهم میکند.
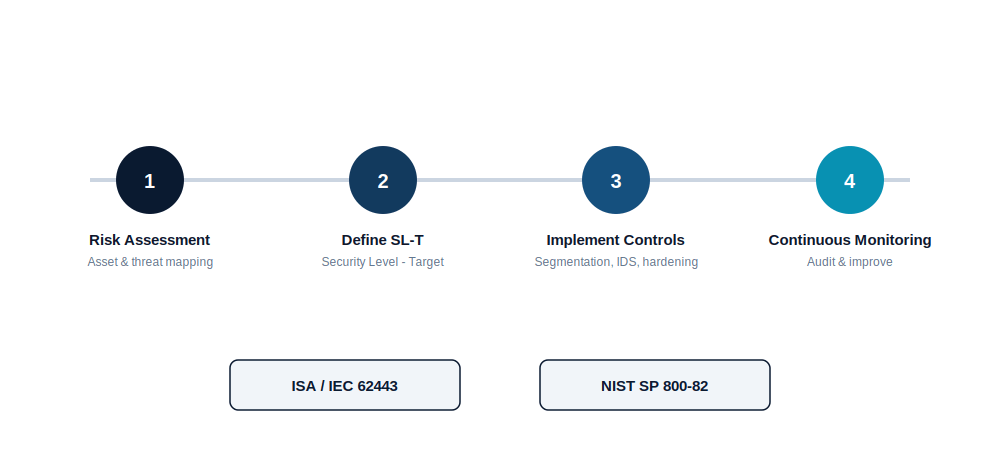
چرا امنیت شبکه صنعتی یک اولویت راهبردی است؟
اثر یک حادثه امنیتی در محیط صنعتی معمولاً فراتر از نشت داده است: توقف تولید، آسیب فیزیکی به تجهیزات، ریسک ایمنی برای کارکنان، و در برخی موارد پیامد زیستمحیطی. به همین دلیل، سرمایهگذاری در امنیت OT باید در کنار شاخصهای ایمنی و پیوستگی کسبوکار سنجیده شود، نه صرفاً بهعنوان یک هزینه فناوری اطلاعات. حفظ اعتماد مشتریان، شرکا و نهادهای نظارتی نیز مستقیماً به توانایی سازمان در پیشگیری از این حوادث وابسته است.
برای سازمانهایی که به دنبال ارزیابی و کاهش این ریسکها هستند، امنگستران فرزان خدمات امنیت شبکه صنعتی را بهصورت تخصصی ارائه میدهد که شامل ارزیابی زیرساخت OT/ICS، طراحی معماری امن و پیادهسازی کنترلهای دفاعی متناسب با محیط صنعتی است.
جمعبندی
امنیت شبکه صنعتی حاصل ترکیب درست فناوری (تقسیمبندی شبکه، تشخیص ناهنجاری، رمزنگاری پروتکلهای صنعتی)، فرآیند (سیاست مکتوب، مدیریت وصله، پاسخ به حادثه) و فرهنگ سازمانی (آموزش مستمر کارکنان) است. انطباق با استانداردهایی مانند ISA/IEC 62443 و NIST SP 800-82 نهتنها ریسک عملیاتی را کاهش میدهد، بلکه پیشنیاز مشارکت در بسیاری از پروژههای زیرساختی و مناقصات دولتی نیز هست. سازمانهایی که این موضوع را از یک اقدام واکنشی به یک برنامه مستمر تبدیل میکنند، در بلندمدت هم ریسک کمتری متحمل میشوند و هم آمادهتر برای تحول دیجیتال صنعتی خواهند بود. گروه امن گستران فرزان با مجموعه محصولات و خدمات تخصصی خود، همراه این مسیر است.