
وبلاگ
امنیت شبکه چیست؟ | راهنمای جامع امنیت سایبری برای سازمان ها و صنایع

امنیت شبکه امروز دیگر یک گزینه فنی در کنار سایر اولویتهای سازمان نیست، بلکه خط دفاعی اصلی هر نهاد دولتی و هر شرکتی است که داده، ارتباطات و فرآیندهای حیاتی خود را روی زیرساختهای بههممتصل اداره میکند. گروه امن گستران فرزان، بهعنوان یکی از بازیگران تخصصی حوزه امنیت سایبری سازمانی در ایران، سالهاست این حوزه را از نگاه سازمانهای دولتی تجربه کرده است؛ در این مقاله ابتدا مفهوم امنیت شبکه و تفاوت آن با امنیت سایبری و امنیت سایبری سازمانی را روشن میکنیم، سپس مهمترین تهدیداتی که امروز سازمانهای ایرانی با آن روبهرو هستند را مرور میکنیم، الزامات حاکمیتی و انطباقی امنیت سایبری سازمانی را بررسی میکنیم و در پایان معماری دفاعی چندلایهای را معرفی میکنیم که از فایروال مرزی تا مرکز عملیات امنیت (SOC) و مدیریت دسترسی ممتاز(FORTRESS PAM) را در بر میگیرد. توجه: اگر دغدغه اصلی شما امنیت محیطهای صنعتی و سامانههای ICS/SCADA است، مقاله اختصاصی «امنیت شبکه صنعتی» پاسخ دقیقتری به نیاز شما میدهد؛ این مقاله بر امنیت شبکه در سطح سازمانی و اداری تمرکز دارد.
امنیت شبکه چیست و چرا زیرساخت حیاتی هر سازمان است؟
امنیت شبکه به مجموعه سیاستها، فرایندها و فناوریهایی گفته میشود که از زیرساخت ارتباطی سازمان — از سوئیچها و روترها گرفته تا سرورها، نقاط دسترسی بیسیم و ترافیک بین شعبهها — در برابر دسترسی غیرمجاز، تخریب و افشای اطلاعات محافظت میکنند. هدف نهایی، حفظ سه رکن اصلی امنیت اطلاعات یعنی محرمانگی، صحت و در دسترسبودن داده و خدمات است.
برای یک سازمان دولتی یا شرکت اداری، از کار افتادن چند ساعته شبکه میتواند به معنای توقف خدمات عمومی، افشای اطلاعات طبقهبندیشده یا خسارت مالی و اعتباری جبرانناپذیر باشد. به همین دلیل، امنیت شبکه دیگر یک وظیفه صرفاً فنی برای واحد IT نیست؛ بخشی از مدیریت ریسک سازمانی و پیشنیاز تداوم کسبوکار محسوب میشود.
تفاوت امنیت شبکه، امنیت سایبری و امنیت سایبری سازمانی
این سه اصطلاح اغلب بهجای هم به کار میروند، اما هرکدام دامنه متفاوتی دارند:
- امنیت شبکه زیرمجموعهای از امنیت سایبری است و تمرکزش صرفاً روی محافظت از مسیر ارتباطی و تجهیزات شبکه است (فایروال، بخشبندی شبکه، کنترل ترافیک).
- امنیت سایبری مفهومی گستردهتر است و علاوه بر شبکه، امنیت اپلیکیشن، داده، دستگاههای کاربر (Endpoint) و حتی رفتار کاربران را هم شامل میشود.
- امنیت سایبری سازمانی یک لایه بالاتر است: چارچوبی حاکمیتی که فناوری، فرایند و افراد را همزمان مدیریت میکند — شامل سیاستگذاری، ارزیابی ریسک، انطباق با استانداردها و آموزش کارکنان.
به بیان ساده، امنیت شبکه «ابزار» است، امنیت سایبری «حوزه» است و امنیت سایبری سازمانی «راهبرد» است. سازمانی که فقط روی ابزار سرمایهگذاری میکند اما راهبرد ندارد، در برابر تهدیدات پیچیده امروز آسیبپذیر باقی میماند.
مهمترین تهدیدات امنیت شبکه که سازمانهای ایرانی امروز با آنها روبهرو هستند
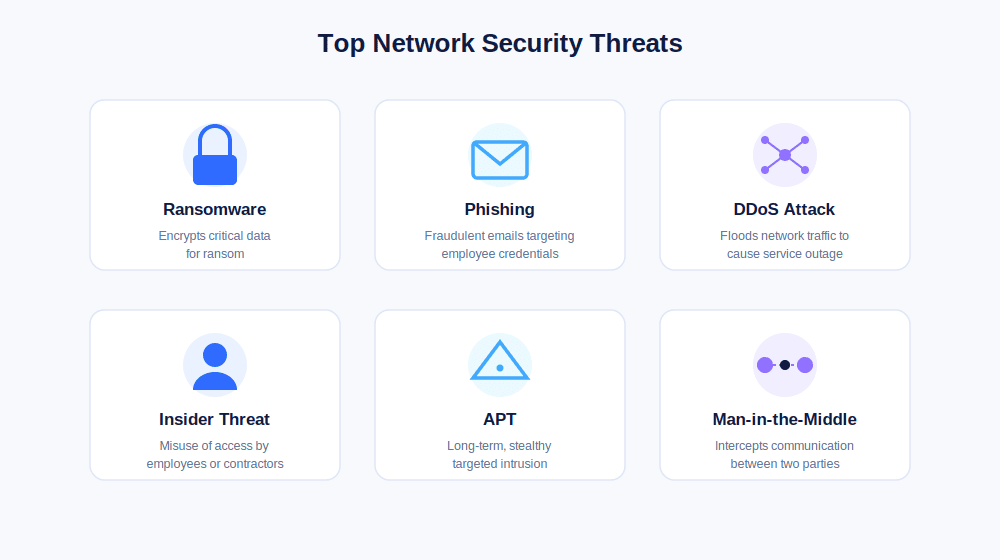
حجم و پیچیدگی حملات سایبری علیه زیرساختهای ایرانی طی سالهای اخیر افزایش چشمگیری داشته است. شناخت الگوی این تهدیدات، اولین قدم برای طراحی راهکار دفاعی مؤثر است:
- باجافزار (Ransomware): رمزگذاری دادههای حیاتی سازمان و درخواست باج برای بازگردانی آنها؛ در بسیاری از موارد همراه با تهدید به افشای اطلاعات.
- فیشینگ و مهندسی اجتماعی: فریب کارکنان برای افشای اطلاعات ورود یا اجرای فایل آلوده، که همچنان رایجترین نقطه ورود مهاجمان است.
- حملات DDoS: اشباع پهنای باند یا منابع سرور برای از دسترس خارجکردن خدمات آنلاین سازمان.
- تهدیدات درونسازمانی (Insider Threat): سوءاستفاده عمدی یا سهوی کارکنان و پیمانکاران از دسترسی مجاز خود.
- تهدیدات پیشرفته پایدار (APT): نفوذهای هدفمند و طولانیمدت که معمولاً سازمانهای دولتی را هدف قرار میدهند.
- حملات مرد میانی (MITM): شنود یا دستکاری ارتباطات بین دو طرف، بهویژه در شبکههای بدون رمزنگاری مناسب.
امنیت شبکه در محیطهای صنعتی؛ چرا یک حوزه تخصصی و جداست؟
در سازمانهای صنعتی و زیرساختی، امنیت شبکه یک لایه پیچیدگی اضافه دارد که ناشی از همگرایی فناوری اطلاعات (IT) و فناوری عملیاتی (OT) است. سامانههای کنترل صنعتی (ICS) و SCADA اولویتها، تهدیدات و الزامات انطباقی متفاوتی نسبت به شبکههای اداری دارند — برای مثال «در دسترسبودن» بر «محرمانگی» ارجحیت پیدا میکند و ارزیابی ریسک باید بر پایه استانداردهای اختصاصی مانند ISA/IEC 62443 انجام شود. اگر مسئولیت شما مدیریت امنیت یک محیط صنعتی یا زیرساخت حیاتی است، مقاله امنیت شبکه صنعتی را که بهطور کامل به چالشها، راهکارها و استانداردهای این حوزه پرداخته است، مطالعه کنید.
الزامات امنیت سایبری سازمانی: از حاکمیت داده تا انطباق با استانداردها
برای نهادهای دولتی و شرکتهای بزرگ، امنیت سایبری سازمانی فراتر از پیادهسازی چند ابزار امنیتی است. سه رکن اصلی این حوزه عبارتاند از:
- حاکمیت (Governance): تعریف نقشها، سیاستهای امنیتی و مسئولیتپذیری در سطح مدیریت ارشد.
- مدیریت ریسک: شناسایی، ارزیابی و اولویتبندی ریسکهای سایبری بر اساس تأثیر واقعی روی کسبوکار یا خدمات عمومی.
- انطباق (Compliance): پایبندی به الزامات قانونی و استانداردهای بینالمللی مانند ISO/IEC 27001 و چارچوب NIST Cybersecurity Framework.
بدون یک سامانه یکپارچه برای مدیریت این سه رکن، تیم امنیت سازمان معمولاً غرق در اکسلها و فرایندهای دستی میشود و ریسکهای واقعی از دید مدیریت پنهان میمانند. سامانه مدیریت ریسک(FORTRESS GRC) دقیقاً برای همین شکاف طراحی شده است: چرخه ارزیابی ریسک، تدوین سیاست و پایش انطباق را در یک بستر واحد قابل ردیابی میکند و گزارشدهی به مدیریت ارشد و نهادهای نظارتی را سادهتر میسازد. سازمانهایی که هنوز بین اکسل و ایمیل برای پایش انطباق در رفتوآمدند، معمولاً همین پلتفرم مدیریت ریسک و انطباق(GRC) نقطه شروع مناسبی است.
معماری دفاعی چندلایه سازمانی: از فایروال مرزی تا مرکز عملیات امنیت (SOC)
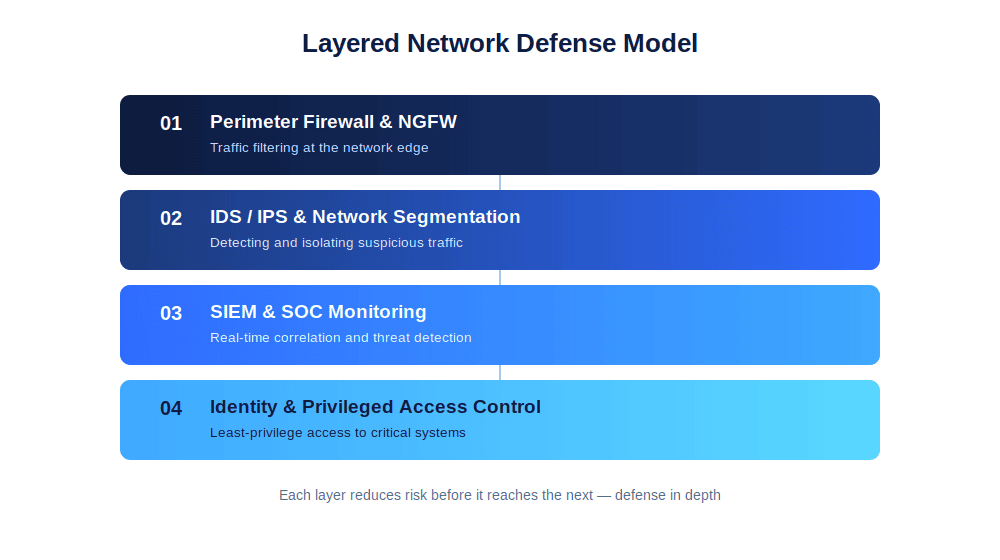
هیچ ابزار واحدی نمیتواند بهتنهایی امنیت شبکه را تضمین کند. رویکرد استاندارد صنعتی، «دفاع در عمق» است: چند لایه کنترل مستقل که اگر یکی نفوذ شود، لایه بعدی مانع پیشروی مهاجم شود.
این معماری معمولاً از فایروال نسل جدید (NGFW) در مرز شبکه شروع میشود، با سامانههای تشخیص و پیشگیری از نفوذ (IDS/IPS) و بخشبندی شبکه ادامه مییابد، و در لایهای بالاتر به رصد و همبستهسازی رخدادها میرسد. در همین لایه است که سامانه مدیریت رخدادهای امنیت اطلاعات نقش تعیینکننده پیدا میکند: با جمعآوری لاگ از تمام تجهیزات شبکه، سرورها و اپلیکیشنها، الگوهای مشکوک را در لحظه شناسایی و به تیم امنیت هشدار میدهد.
اما ابزار بهتنهایی کافی نیست؛ تحلیل مستمر رخدادها به نیروی متخصص و فرایند تعریفشده نیاز دارد. برونسپاری این مسئولیت به مرکز عملیات امنیت (SOC) به سازمان اجازه میدهد بدون نیاز به ساخت تیم داخلی ۲۴ ساعته، پایش و پاسخ به رخداد را بهصورت حرفهای و پیوسته داشته باشد.
مدیریت دسترسی ممتاز، خط دفاعی نهایی امنیت شبکه
بسیاری از بزرگترین رخنههای امنیتی جهان نه از طریق آسیبپذیری فنی پیچیده، بلکه از طریق سوءاستفاده از یک حساب کاربری با دسترسی مدیریتی رخ دادهاند. حسابهای ممتاز — مدیران شبکه، مدیران دیتابیس، اپراتورهای سامانهها — جذابترین هدف برای مهاجمان هستند، چون یک نفوذ موفق به این حسابها میتواند کل شبکه را در اختیار مهاجم بگذارد.
سامانه مدیریت دسترسی ممتاز(FORTRESS PAM) با کنترل، ضبط و محدودسازی نشستهای کاربران ممتاز، اصل «حداقل دسترسی لازم» را در عمل پیاده میکند؛ بهاینترتیب حتی اگر یک حساب به خطر بیفتد، دامنه آسیب آن بهشدت محدود میماند و تیم امنیت رد کامل فعالیتها را برای بررسی در اختیار دارد.
جمعبندی: امنیت شبکه یک مسیر مستمر است، نه یک پروژه یکباره
امنیت شبکه نقطه شروع امنیت سایبری سازمانی است، اما بهتنهایی کافی نیست. سازمانهایی که در برابر تهدیدات امروز — از باجافزار تا نفوذهای پیشرفته — تابآوری واقعی دارند، امنیت را بهعنوان یک چرخه مستمر از ارزیابی، پیادهسازی، پایش و بهبود میبینند، نه یک پروژه که یکبار اجرا و فراموش میشود. مجموعه محصولات و خدمات گروه امن گستران فرزان دقیقاً برای پوشش این چرخه، از سطح ابزار تا سطح راهبرد، طراحی شدهاند.
مطالب مرتبط