
وبلاگ
وصله امنیتی در سیستم های کنترل صنعتی | چگونه بدون توقف تولید امن بمانیم؟

وصله امنیتی (Patch) در سیستمهای کنترل صنعتی (ICS/OT) یکی از دشوارترین تصمیمهای مشترک تیم امنیت و بهرهبرداری است؛ چون هر توقف کوتاه در خط تولید یا پالایشگاه میتواند به خسارت مالی سنگین یا حادثه ایمنی منجر شود، و بهتعویقانداختن وصله هم به همان اندازه پرخطر است. آمار سال ۲۰۲۵ این فشار را نشان میدهد: CISA برای نخستینبار بیش از ۵۰۰ اطلاعیه آسیبپذیری صنعتی منتشر کرد (۵۰۸ اطلاعیه شامل ۲٬۱۵۵ آسیبپذیری) و میانگین امتیاز CVSS آنها برای دومین سال پیاپی بالاتر از ۸ ماند. در این مقاله میبینید چرا وصلهگذاری در OT با آیتی سازمانی فرق بنیادین دارد، چرخهای پنجمرحلهای همراستا با گزارش فنی IEC TR 62443-2-3 چگونه ساخته میشود، کدام آسیبپذیریها را باید زودتر وصله کرد، سه الگوی وصلهگذاری بدون توقف (فیلاُور فعال-غیرفعال، بهروزرسانی چرخشی و استقرار سایه) چگونه کار میکنند و برای تجهیزات قدیمی بدون امکان وصله، وصله مجازی و پایش پروتکلهای صنعتی با FORTRESS SIEM شرکت امن گستران فرزان چه نقشی دارد. این راهنما برای مدیران فناوری اطلاعات، CISO، مدیران ریسک و مدیران بهرهبرداری در سازمانهای صنعتی و دولتی نوشته شده است.
چرا وصلهگذاری در شبکههای صنعتی با آیتی سازمانی تفاوت بنیادین دارد؟
چون در OT هر وصله یک «تغییر» در محیط تولید است که میتواند ایمنی، پایداری، گواهی سازنده و عملکرد سیستم را تحتتأثیر قرار دهد، نه یک بهروزرسانی معمولی. خطوطی که به دسترسپذیری بسیار بالا نیاز دارند فرصتی برای راهاندازی مجدد ندارند، بسیاری از PLCها و HMIها روی نسخههای قدیمی و بدون پشتیبانی کار میکنند و وصله معمولاً باید پیش از نصب توسط سازنده تجهیز (مانند زیمنس، اشنایدر یا ایبیبی) تأیید شود تا خطر ناپایداری یا توقف ناخواسته از بین برود.
راهنمای CISA برای مدیریت وصله سیستمهای کنترل (دسامبر ۲۰۰۸) یادآوری میکند که برخی بخشهای صنعتی دسترسپذیری ۹۹٫۹۹۹ درصد یا بیشتر میخواهند؛ یعنی فقط حدود پنج دقیقه توقف مجاز در سال، رقمی که وصلهگذاری بدون برنامه دقیق را عملاً از دور خارج میکند.
در آیتی سازمانی، وصلهها معمولاً بر چرخه منظم و خودکار سازندهها (مانند Patch Tuesday مایکروسافت) سوار میشوند؛ اما در OT، اعمال وصله به پنجرههای نگهداری برنامهریزیشده مهندسی محدود است. طبق پیمایش SANS درباره امنیت ICS/OT تنها ۳۴ درصد پاسخدهندگان وصلههای تأییدشده سازنده را بر اساس زمانبندی از پیش آزمونشده و تعیینشده توسط تیم مهندسی اعمال میکنند. برای مروری کلیتر بر چالشهای این حوزه، مقاله امنیت شبکه صنعتی: چالشها، راهکارها و اهمیت آن در وبلاگ امن گستران فرزان را هم بخوانید.
نادیده گرفتن وصلههای امنیتی صنعتی چه پیامدی برای سازمان دارد؟
نادیده گرفتن وصلهها ریسک عملیاتی، مالی و ایمنی سازمان را مستقیماً بالا میبرد: آسیبپذیری اصلاحنشده در PLC، RTU یا HMI میتواند به مهاجم اجازه دهد فرمانهای کنترلی را دستکاری کند، خط تولید را متوقف کند یا رویدادی ایمنی رقم بزند. طبق همان گزارش Forescout، ۸۲ درصد اطلاعیههای ICS سال ۲۰۲۵ شدت بالا یا بحرانی داشتند و بیشترین داراییهای درگیر، تجهیزات سطح ۱ مدل پرودو بودند: کنترلرهای میدانی، RTUها، PLCها و IEDها؛ یعنی همان تجهیزاتی که مستقیماً روی فرایند فیزیکی اثر میگذارند.
نگرانکنندهتر، نقطه کور اطلاعاتی است. Forescout بین ژانویه ۲۰۲۳ تا ژانویه ۲۰۲۶ شمار ۶٬۷۳۷ آسیبپذیری را ردیابی کرده که مستقیماً توسط سازندگان و CERTها منتشر شدهاند؛ سهم مواردی که CISA برایشان اطلاعیه ICS داده بود از ۵۸ درصد در ۲۰۲۴ به ۲۲ درصد در ۲۰۲۵ رسید و ۶۱ درصد از آسیبپذیریهای بدون اطلاعیه در ۲۰۲۵ شدت بالا یا بحرانی داشتند. یعنی تیمی که فقط فهرست CISA را دنبال میکند، بخش بزرگی از ریسک واقعی را نمیبیند.
برای یک کارخانه، پالایشگاه یا شرکت آبوبرق، این وضعیت یعنی توقف غیربرنامهریزیشده تولید، جریمههای قراردادی، بازرسیهای نظارتی سختگیرانهتر و در بدترین حالت، آسیب به تجهیزات یا ایمنی پرسنل. خبر خوب این است که این ریسک قابل مدیریت است: با رصد منابع فراتر از CISA، اولویتبندی ریسکمحور و پایش اختصاصی پروتکلهای صنعتی توسط سامانه مدیریت رخدادهای امنیت اطلاعات FORTRESS SIEM، تیم امنیت حتی در فاصله میان کشف یک آسیبپذیری تا اعمال وصله رسمی، دید کافی برای شناسایی تلاشهای بهرهبرداری دارد.
چگونه یک برنامه مدیریت وصله ICS بر پایه IEC TR 62443-2-3 بسازیم؟
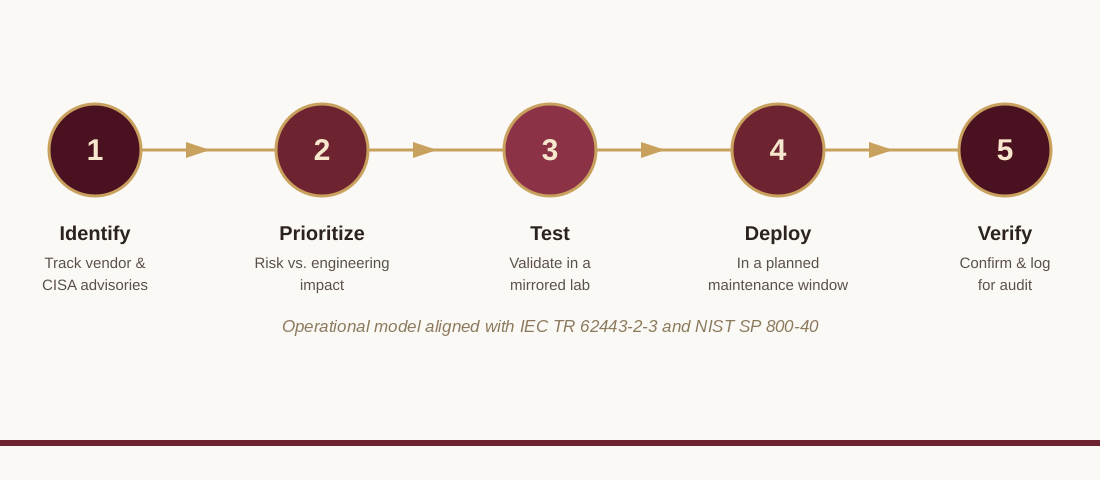
IEC TR 62443-2-3 یک گزارش فنی (Technical Report) از مجموعه IEC 62443 است که برنامه مدیریت وصله را از دید مالک دارایی و سازنده تجهیز توصیف میکند: مدل چرخه حیات وصله، قالب ساختاریافته تبادل اطلاعات وصله میان سازنده و بهرهبردار، و راهنمای پیادهسازی که فرایندهای برنامهریزی، پایش و ارزیابی، آزمون، و استقرار و نصب را پوشش میدهد. در عمل میتوان این چارچوب را در چرخهای پنجمرحلهای اجرا کرد:
۱. شناسایی: فهرست بهروز تجهیزات، سیستمعامل، فرمور و نسخه نرمافزار را بسازید و اطلاعیههای سازنده و منابع مستقل را رصد کنید. راهنمای موجودی دارایی OT سازمان CISA پیشنهاد میکند از داراییهای حیاتیتر شروع کنید و فهرست را پیوسته کاملتر کنید؛ بدون دانستن اینکه چه دارید، هیچ برنامه وصلهای شکل نمیگیرد.
۲. اولویتبندی: ریسک بهرهبرداری مهاجم را در برابر پیامد مهندسی وصله بسنجید (بخش بعد).
۳. آزمون: پیش از هر نصب، وصله را در محیطی مشابه تولید (آزمایشگاه فرایند، محیط مجازی یا سیستم غیربحرانی) بررسی کنید: اثر بر عملکرد، افزونگی و تحمل خطا، نیاز به خاموشکردن سیستم حین وصله، و امکان بازگشت (Rollback).
۴. استقرار: وصله را در پنجره نگهداری برنامهریزیشده یا با یکی از الگوهای بدون توقف اعمال کنید و ذینفعان را از قبل مطلع کنید.
۵. تأیید و مستندسازی: نتیجه را راستیآزمایی کنید، موجودی دارایی را بهروز کنید و شواهد را برای ممیزی نگه دارید. برای داراییهایی که وصله نشدند، استثنایی ثبت کنید که کنترل جبرانی و تاریخ بازبینی داشته باشد.
مدیران بودجهساز هم بد نیست بدانند که NIST SP 800-40 Rev. 4 وصلهگذاری را بخشی از نگهداری پیشگیرانه فناوری و هزینه ادامهدادن کسبوکار میداند، نه هزینهای اضافی. برای آشنایی با چهار بخش اصلی مجموعه استاندارد IEC 62443 و سطوح امنیتی SL1 تا SL4، مقاله همه چیز درباره استاندارد IEC 62443 را در وبلاگ فرزان مطالعه کنید.
چگونه آسیبپذیریهای صنعتی را ریسکمحور اولویتبندی کنیم؟
اولویتبندی درست یعنی سنجش همزمان دو کفه: ریسک بهرهبرداری مهاجم در برابر پیامد مهندسی وصله، یعنی توقف، ناپایداری یا شکست استقرار. SANS تأکید میکند امتیاز CVSS بهتنهایی کافی نیست و اولویتبندی صرفاً بر پایه آن میتواند به توقف یا خطر ایمنی با بازده امنیتی بسیار کم بینجامد. بنابراین هر آسیبپذیری با CVSS بالا لزوماً نباید فوراً نصب شود؛ اولویت را داراییهای واقعاً در معرض خطر تعیین میکنند، مانند HMI، RTU و رلههای حفاظتی.
بهگفته SANS، در یک فرایند مهندسیمحور، آسیبپذیریهایی در اولویت بالاترند که:
- بهطور فعال بهرهبرداری میشوند؛ برای نمونه در فهرست Known Exploited Vulnerabilities سازمان CISA ثبت شدهاند؛
- اجرای کد از راه دور را ممکن میکنند؛
- امکان سوءاستفاده از پروتکلهای بومی ICS را فراهم میکنند؛
- مسیرهای دسترسی از راه دور به محیط ICS/OT را در معرض خطر قرار میدهند.
همین منبع رویکردی مرحلهای بر پایه مدل پرودو هم پیشنهاد میکند؛ مثلاً وصلهگذاری در سطحهای ۳٫۵ و ۳ اغلب اختلال کمتری دارد، بهشرطی که اپراتورها بتوانند از HMIهای تعبیهشده در سطوح پایینتر استفاده کنند. هیچ فهرستی هم همه چیز را پوشش نمیدهد؛ اطلاعیههای مستقیم سازنده باید فهرستهای عمومی را تکمیل کنند.
چگونه میتوان وصله را بدون توقف خط تولید اعمال کرد؟
برای وصلهگذاری بدون توقف سه الگوی رایج وجود دارد: فیلاُور فعال-غیرفعال (وصله روی واحد پشتیبان و سپس جابهجایی نقش با واحد اصلی)، بهروزرسانی چرخشی در سلول تولید چندایستگاهی (وصله یک ایستگاه در هر مرحله، درحالیکه بافر بالادست و پاییندست وقفه را جذب میکند) و استقرار سایه (اجرای پیکربندی وصلهشده روی سیستمی موازی که ترافیک واقعی را بازتاب میدهد و پس از تأیید، جایگزین سیستم اصلی میشود). هر سه الگو یک پیشنیاز مشترک دارند: زیرساخت افزونه (Redundant).
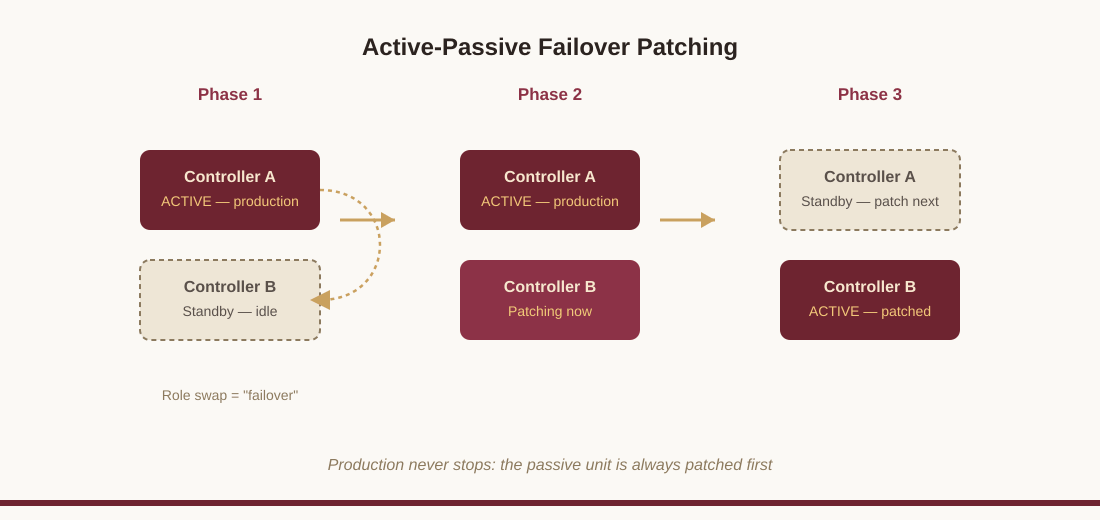
کدام الگو برای کدام دارایی مناسبتر است؟ جدول زیر چارچوب تصمیمگیری اولیه را نشان میدهد:
نوع دارایی | روش پیشنهادی | پیشنیاز | ریسک اصلی |
کنترلر یا سرور با جفت افزونه (Redundant) | فیلاُور فعال-غیرفعال | تمرین موفق فیلاُور زیر بار روی سلول غیربحرانی و تأیید سازنده | فیلاُور آزموننشده خودش نقطه شکست جدید است |
سلول تولید چندایستگاهی (ایستگاههای HMI و اپراتور) | بهروزرسانی چرخشی | ایستگاههای مستقل و بافر کافی بالادست و پاییندست | وصله همزمان همه ایستگاهها؛ هر مرحله باید بازبینی شود |
سرورها و ایستگاههای سطح ۳ و ۳٫۵ (مانند سرورهای عملیات و DMZ صنعتی) | استقرار سایه یا وصله در پنجره نگهداری | سیستم موازی با ترافیک بازتابشده و برنامه بازگشت | اختلاف پیکربندی سیستم سایه با تولید |
کنترلر Legacy بدون افزونگی یا بدون پشتیبانی سازنده | وصله مجازی، تفکیک ناحیهای و پایش | ثبت استثنا با کنترل جبرانی، مسئول تأیید و تاریخ بازبینی | کنترل جبرانی جایگزین دائمی وصله نیست |
این جدول نقطه شروع تصمیمگیری است؛ انتخاب نهایی همیشه به تأیید سازنده تجهیز و تیم بهرهبرداری نیاز دارد.
بدون کنترلر جفتشده یا سرور آینه، وعده «بدون توقف» عملاً قابلاجرا نیست؛ بسیاری از کارخانهها این موضوع را زمانی میفهمند که به پنجره نگهداریای متعهد شدهاند که توان از دستدادنش را ندارند. فیلاُوری که هرگز تحت بار واقعی آزمایش نشده، خودش یک نقطه شکست تازه است؛ پیش از تکیه بر آن برای یک وصله حیاتی، تمرین فیلاُور را روی سلولی غیربحرانی اجرا و صحتسنجی کنید. حتی با این الگوها، برخی وصلهها، بهویژه بهروزرسانی فرمور اجزای شبکهای، به راهاندازی مجدد کنترلشده نیاز دارند و باید در پنجره نگهداری برنامهریزی شوند.
وصله مجازی (Virtual Patching) چه زمانی جایگزین وصله واقعی در OT میشود؟
وصله مجازی زمانی جایگزین وصله واقعی میشود که یک تجهیز صنعتی نه سیستمعامل یا فرمور پشتیبانیشده دارد و نه امکان راهاندازی مجدد ایمن در طول تولید؛ در این حالت یک قانون فایروال صنعتی یا سامانه پیشگیری از نفوذ (IPS) مسیر مشخص بهرهبرداری از آسیبپذیری را مسدود میکند، بیآنکه خود تجهیز تغییر کند. SANS هم تصریح میکند در جایی که وصلهگذاری بهدلیل توقف یا نگرانی ایمنی عملی نیست، وصله مجازی و کنترلهای جبرانی ضروریاند. ماهیت این روش موقتی است: کنترل جبرانی (Compensating Control) است و خود آسیبپذیری را رفع نمیکند، پس باید تا زمان جایگزینی یا وصله رسمی مستند و پایش شود.
بدون این لایه دفاعی، هر کنترلر Legacy روی شبکه صنعتی عملاً هدفی باز باقی میماند و چون بسیاری از این تجهیزات مستقیماً روی فرایند فیزیکی اثر میگذارند، پیامد یک نفوذ موفق میتواند از توقف ساده تولید هم فراتر برود. اثربخشی وصله مجازی به سه چیز وابسته است: تفکیک ناحیهای شبکه (Segmentation) تا مسیر دسترسی به دارایی آسیبپذیر محدود شود، قانون مسدودسازی دقیق برای الگوی بهرهبرداری، و پایش مستمر ترافیک OT تا تلاش برای عبور از این کنترلها دیده شود. برای ارزیابی تجهیزات Legacy و طراحی این لایهها، مقایسه خدمات امنیت شبکه و امنیت سایبری صنعتی فرزان را ببینید.
FORTRESS SIEM چگونه فرایند وصلهگذاری در محیط OT را ایمنتر میکند؟
FORTRESS SIEM، سامانه بومی مدیریت رخدادهای امنیت اطلاعات شرکت امن گستران فرزان، در سه نقطه از چرخه وصله دید میسازد. پیش از وصله، با کشف غیرفعال (Passive) داراییها از لاگ شبکه موجودی دارایی را میسازد و با یکپارچگی با ابزارهای مدیریت آسیبپذیری، CVEها را وارد و آسیبپذیریهای بحرانی و عمومی را برچسبگذاری میکند. پیش و پس از اعمال وصله، با پایش پروتکلهای IEC 104، Modbus، DNP3 و S7comm الگوی عادی ترافیک و دستورهای کنترلی را بهعنوان خط پایه ثبت میکند و هر انحراف را، مانند ظهور یک Rogue Master، دستکاری دستورهای کنترلی یا حمله انکار سرویس علیه تجهیز تازهوصلهشده، شناسایی و به اپراتور هشدار میدهد.
یک محدودیت را باید صادقانه دید: SIEM ابزار مشاهده و تشخیص است، نه مسدودکننده. مسدودسازی مسیر بهرهبرداری در وصله مجازی بر عهده فایروال صنعتی یا IPS است و FORTRESS SIEM با همبستهسازی لاگها آن لایه را زیر نظر میگیرد تا تلاش برای دور زدنش دیده شود.
برای سازمانهای زیرساخت حیاتی و دولتی که شبکه عملیاتیشان از اینترنت جدا است، پایش پروتکلهای صنعتی در FORTRESS SIEM یک مزیت دیگر هم دارد: نصب و بهروزرسانی کامل آن بدون هیچ اتصال اینترنتی (Air-Gapped) ممکن است و برای سازمانهایی که الزام عدم خروج داده از کشور دارند مناسب است.
چه زمانی باید وصله اضطراری خارج از پنجره نگهداری اعمال شود؟
وصله اضطراری زمانی توجیه دارد که آسیبپذیری بهطور فعال بهرهبرداری شود (برای نمونه در فهرست KEV ثبت شده باشد)، اجرای کد از راه دور بدهد یا مسیر دسترسی از راه دور به شبکه صنعتی را به خطر بیندازد، و دارایی درگیر برای مهاجم قابلدسترس باشد. در این شرایط، فرایند تسریعشده باید از قبل در برنامه مدیریت وصله سازمان تعریف و تصویب شده باشد؛ شامل تصمیمگیرنده، مسیر تأیید سازنده و برنامه بازگشت؛ نه اینکه در لحظه بحران طراحی شود.
حتی در حالت اضطراری، حداقل یک آزمون سریع سازگاری روی محیط آزمایشگاهی یا یک دارایی غیربحرانی انجام دهید؛ چون نصب عجولانه یک وصله ناسازگار میتواند خودش عامل توقف تولید شود، دقیقاً همان ریسکی که قرار بود با وصله برطرف شود. اگر وصله در دسترس نیست یا آزمون ممکن نیست، مسیر جایگزین، وصله مجازی و افزایش سطح پایش است.
سؤالات متداول درباره وصلهگذاری در سیستمهای کنترل صنعتی
آیا همه وصلههای صنعتی را میتوان بدون توقف اعمال کرد؟
خیر. برخی وصلهها، بهویژه بهروزرسانی فرمور اجزای شبکهای، به راهاندازی مجدد کنترلشده نیاز دارند. در این موارد یا از الگوهای افزونگی مانند فیلاُور و بهروزرسانی چرخشی استفاده میشود، یا تا رسیدن به پنجره نگهداری، ریسک با کنترلهای جبرانی مانند تفکیک ناحیهای و وصله مجازی کاهش پیدا میکند.
آیا وصله سازنده را بدون آزمون میتوان نصب کرد؟
خیر. راهنمای CISA اعتماد خودکار به وصله سازنده بدون راستیآزمایی را تصور غلط رایجی میداند و درباره ترکیب بدافزار با وصلههای ظاهراً معتبر که توسط شخص ثالث عرضه میشوند هشدار میدهد. اصالت وصله را بررسی کنید (برای نمونه با امضا یا هش منتشرشده توسط سازنده) و پیش از نصب آن را در محیط آزمون اجرا کنید.
در شبکه ایزوله (Air-Gapped) وصله و اطلاعات آسیبپذیری چگونه وارد میشود؟
از مسیر انتقال کنترلشده و ثبتشده: وصله از منبع رسمی سازنده در شبکهای جدا دریافت میشود، اصالت و سلامت آن بررسی و اسکن میشود، در آزمایشگاه آزمون میشود و سپس به شبکه عملیاتی منتقل میشود. همین منطق برای بهروزرسانی ابزارهای پایش هم صدق میکند؛ FORTRESS SIEM نصب و بهروزرسانی کامل بدون اتصال اینترنت را پشتیبانی میکند.
آیا دنبالکردن اطلاعیههای CISA برای شناخت آسیبپذیریهای OT کافی است؟
خیر. طبق Forescout در سال ۲۰۲۵ تنها ۲۲ درصد آسیبپذیریهای منتشرشده توسط سازندگان و CERTها اطلاعیه CISA داشتند. علاوه بر CISA باید اطلاعیههای مستقیم سازندگان (PSIRT) را رصد کرد؛ Forescout اشاره میکند برخی سازندگان اطلاعیهها را در قالب ماشینخوان CSAF منتشر میکنند که پردازش خودکار را ممکن میکند.
جمعبندی
مدیریت وصله امنیتی در سیستمهای کنترل صنعتی، تعادلی دائمی میان دو ریسک است: خطر یک آسیبپذیری اصلاحنشده و خطر توقف ناخواسته تولید. با یک برنامه مدون بر پایه IEC TR 62443-2-3، اولویتبندی ریسکمحور، الگوهای فیلاُور و بهروزرسانی چرخشی، و پوشش موقت با وصله مجازی برای تجهیزات Legacy، این تعادل کاملاً قابل مدیریت است، بهشرطی که تیم فناوری اطلاعات و بهرهبرداری سازمان از ابتدا این فرایند را طراحی کرده باشند، نه اینکه در روز بحران به آن فکر کنند. برای دیدن جدول مقایسه کامل محصولات بومی امنیت سایبری صنعتی، مقایسه محصولات امنیت سایبری صنعتی فرزان را ببینید. اگر میخواهید وضعیت فعلی برنامه وصلهگذاری ICS سازمان خود را ارزیابی کنید یا فرایندی دقیقاً مطابق IEC TR 62443-2-3 طراحی کنید، کارشناسان امن گستران فرزان آماده ارائه مشاوره تخصصی و بررسی زیرساخت شما هستند.
مطالب مرتبط