
وبلاگ
ISMS چیست؟ | راهنمای کامل سیستم مدیریت امنیت اطلاعات برای سازمان های ایرانی

ISMS یا سیستم مدیریت امنیت اطلاعات، مجموعهای ساختاریافته از سیاستها، فرآیندها و کنترلهاست که یک سازمان برای حفاظت از داراییهای اطلاعاتی خود در برابر تهدیدات امنیتی بهکار میگیرد. برای سازمانهای دولتی و شرکتهای B2B/B2G که با دادههای حساس و زیرساختهای حیاتی سروکار دارند، مدیریت امنیت اطلاعات سازمانی دیگر یک انتخاب نیست، بلکه پیشنیاز اعتماد، انطباق قانونی و تداوم کسبوکار است. در ادامه، تعریف ISMS، اجزای اصلی آن، رابطهاش با ISO/IEC 27001، مراحل پیادهسازی، مزایا و چالشهای رایج آن را بررسی میکنیم.
ISMS چیست و چرا برای سازمانها اهمیت دارد؟
ISMS مخفف عبارت Information Security Management System است؛ چارچوبی مدیریتی که هدف آن حفظ سه رکن اصلی امنیت اطلاعات یعنی محرمانگی، صحت و در دسترسبودن دادههاست. برخلاف تصور رایج، ISMS صرفاً یک راهکار فنی یا نرمافزاری نیست؛ رویکردی سازمانی است که فرآیندها، افراد و فناوری را در کنار هم هماهنگ میکند تا ریسکهای امنیتی بهصورت مستمر شناسایی، ارزیابی و کنترل شوند.
در ایران، الزام استقرار ISMS برای دستگاههای دولتی صرفاً یک توصیه نیست؛ طبق بخشنامههای ابلاغی نهاد ریاستجمهوری، دستگاههای اجرایی مشمول ماده پنج قانون خدمات کشوری موظف به تدوین و پیادهسازی سیستم مدیریت امنیت اطلاعات شدهاند. همین موضوع باعث شده تقاضای پیادهسازی ISMS در پروژههای B2G سالهاست ثابت و رو به رشد باشد.
اجزای اصلی یک سیستم مدیریت امنیت اطلاعات
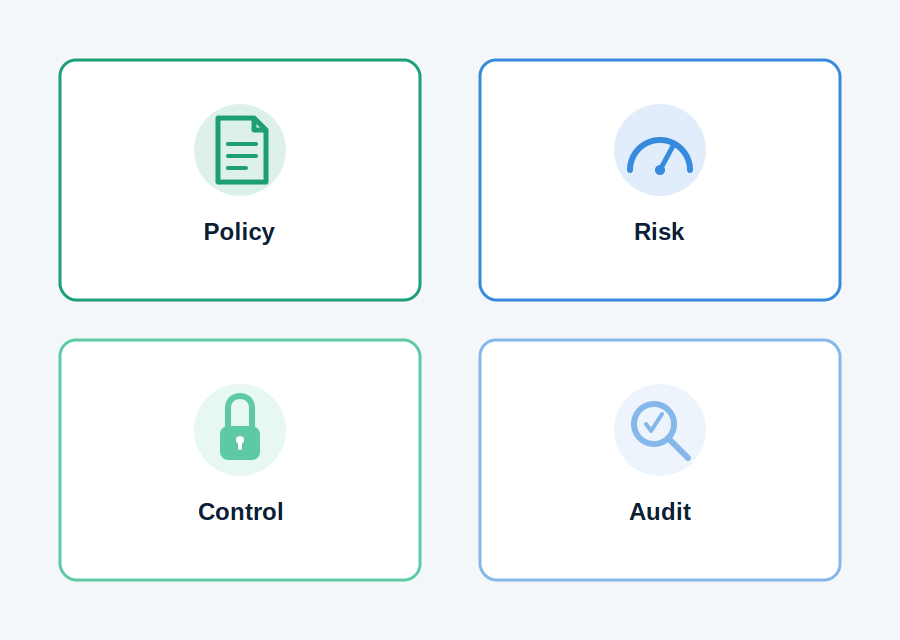
یک ISMS استاندارد معمولاً از این اجزا تشکیل شده است:
- خطمشی امنیت اطلاعات: سند بالادستی که تعهد مدیریت ارشد و اهداف کلان امنیتی سازمان را تعیین میکند.
- ارزیابی و مدیریت ریسک: شناسایی داراییهای اطلاعاتی، تهدیدها، آسیبپذیریها و تعیین سطح ریسک قابلقبول.
- کنترلهای امنیتی: اقدامات فنی و سازمانی (کنترل دسترسی، رمزنگاری، پشتیبانگیری و…) برای کاهش ریسک.
- نقشها و مسئولیتها: تعیین مالک ریسک، مسئول پیادهسازی و ناظر بر اثربخشی کنترلها.
- مستندسازی و سوابق: شواهد اجرای کنترلها برای ممیزی داخلی و خارجی، از جمله بیانیه کاربستپذیری (SoA) و طرح تداوم کسبوکار (BCP).
- بهبود مستمر: بازنگری دورهای ISMS بر اساس نتایج ممیزی، حوادث امنیتی و تغییرات محیط تهدید.
استاندارد ISO/IEC 27001 و رابطه آن با ISMS
مرجع بینالمللی برای طراحی و پیادهسازی ISMS، استاندارد ایزو 27001 است. این استاندارد الزامات دقیقی برای ایجاد، اجرا، نگهداری و بهبود مستمر ISMS تعیین میکند و مبنای اکثر گواهینامههای بینالمللی امنیت اطلاعات است.
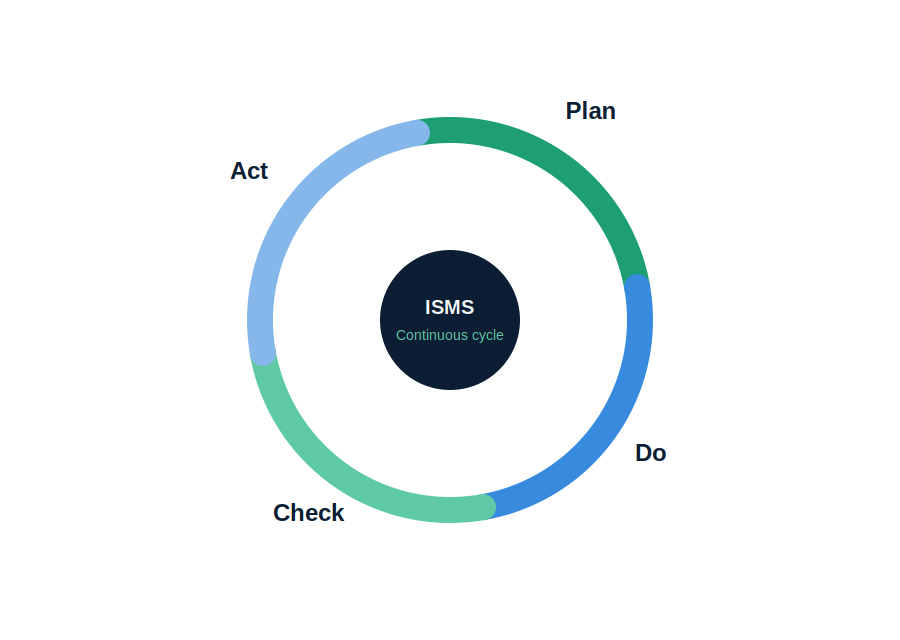
چرخهای که اغلب سازمانها برای اجرای ISMS دنبال میکنند، مدل Plan-Do-Check-Act (طرحریزی، اجرا، پایش، اقدام اصلاحی) است. برای همراستا شدن با کنترلهای فنی روز، بسیاری از سازمانها همزمان چارچوب امنیت سایبری را هم بهعنوان مرجع مکمل در کنار ISO 27001 مطالعه میکنند، هرچند ستون اصلی گواهینامه همچنان ISO/IEC 27001 است.
مراحل پیادهسازی ISMS در سازمان
پیادهسازی سیستم مدیریت امنیت اطلاعات معمولاً طی این مراحل انجام میشود:
- تعیین دامنه ISMS: مشخصکردن اینکه کدام واحدها، سیستمها و دادهها تحت پوشش قرار میگیرند.
- ارزیابی ریسک اولیه: شناسایی داراییها، تهدیدها و آسیبپذیریها و اولویتبندی ریسکها.
- انتخاب و اجرای کنترلها: بر اساس نتایج ارزیابی ریسک و الزامات قانونی و سازمانی.
- تدوین مستندات: خطمشیها، رویهها، دستورالعملها و سوابق اجرای کنترلها.
- آموزش و فرهنگسازی: بدون آگاهی کارکنان، حتی بهترین کنترلهای فنی هم اثربخش نخواهند بود.
- ممیزی داخلی و بازنگری مدیریت: پیش از هر ممیزی گواهی خارجی، سازمان باید اثربخشی ISMS را خودش بسنجد.
بسیاری از سازمانها به دلیل نبود دانش تخصصی یا زمان کافی، این مسیر را با کمک مشاوره طراحی و استقرار سیستم مدیریت امنیت اطلاعات طی میکنند تا دامنه، ریسکها و کنترلها متناسب با ساختار واقعی سازمان تعریف شود و از اشتباهات پرهزینه در مسیر اجرای ISMS جلوگیری شود.
مزایای استقرار ISMS برای سازمانهای دولتی و خصوصی
- کاهش احتمال و اثر حوادث امنیتی از طریق شناسایی زودهنگام ریسکها.
- افزایش اعتماد مشتریان، شرکای تجاری و نهادهای نظارتی.
- پیشنیاز شرکت در بسیاری از مناقصات و قراردادهای دولتی.
- تداوم کسبوکار در برابر حوادث سایبری و اختلالات عملیاتی.
- مبنای یکپارچه برای مدیریت سایر حوزههای ریسک و انطباق سازمانی.
از آنجا که ارزیابی و مدیریت ریسک ستون فقرات هر ISMS است، بسیاری از سازمانها برای پایش مستمر و مستندسازی ریسکهای اطلاعاتی، فرآیند GRC خود را روی یک سامانه مدیریت ریسک یکپارچه پیاده میکنند تا این کار بهجای اکسلهای پراکنده، در بستری قابل ممیزی انجام شود.
چالشهای رایج در پیادهسازی ISMS و راهحل آنها
- کمبود منابع انسانی متخصص: راهحل، استفاده از مشاوره تخصصی خارجی در کنار تیم داخلی است.
- مقاومت فرهنگی کارکنان: با آموزش مستمر و مشارکتدادن مدیران میانی کاهش مییابد.
- پیچیدگی مستندسازی: با ابزارهای مدیریت ریسک و انطباق، حجم کار دستی بهشدت کم میشود.
- عدم پایش مستمر پس از گواهینامه: ISMS باید فرآیندی زنده دیده شود، نه یک پروژه یکبارمصرف.
برای سازمانهایی که همزمان با ISMS نیاز به رصد لحظهای رخدادهای امنیتی هم دارند، افزودن یک راهکار مدیریت رخداد امنیتی متمرکز دید عملیاتی لازم برای تشخیص سریع تهدیدها را فراهم میکند و اثربخشی کنترلهای تعریفشده در ISMS را قابل اندازهگیری میسازد.
جمعبندی
ISMS چارچوبی است که امنیت اطلاعات را از یک اقدام واکنشی و پراکنده، به یک فرآیند مدیریتشده، مستمر و قابل ممیزی تبدیل میکند. برای سازمانهای B2G و B2B که با دادههای حساس سروکار دارند، شروع مسیر پیادهسازی ISMS — حتی بهصورت مرحلهای — میتواند نقطه شروع اعتمادسازی، انطباق قانونی و کاهش واقعی ریسکهای سایبری باشد.
مطالب مرتبط