
وبلاگ
چرا Air-Gap به تنهایی زیرساخت حیاتی شما را ایمن نمی کند؟

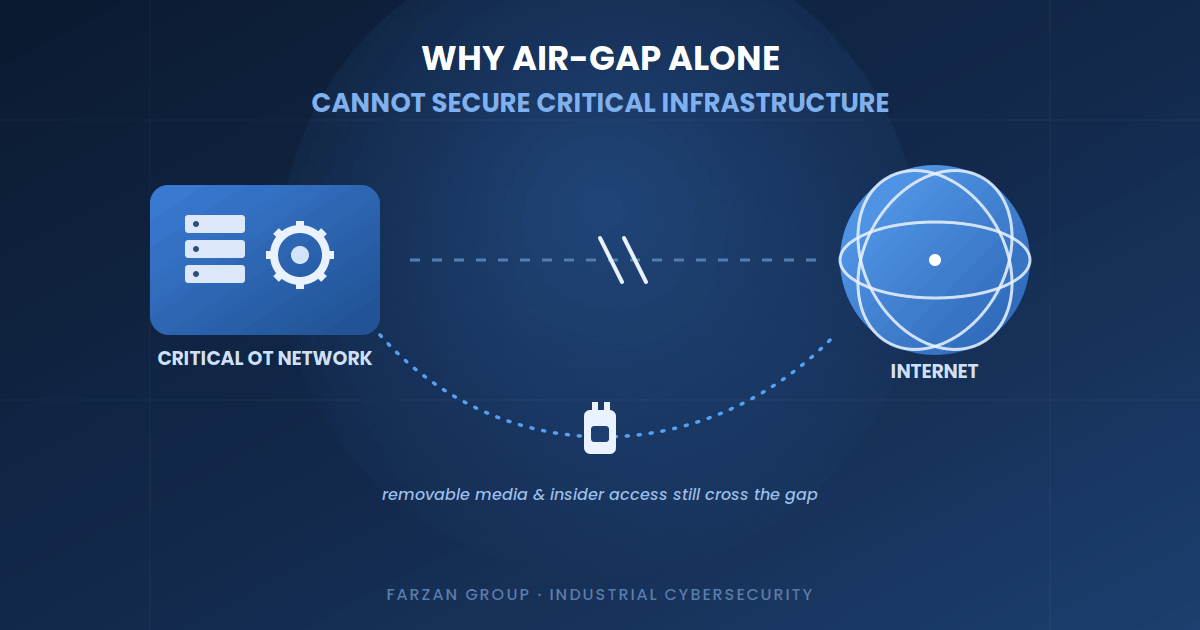
برای سالها، Air-Gap یا جداسازی فیزیکی از اینترنت، پاسخ پیشفرض صنایع حیاتی به پرسش «چطور از شبکه صنعتی محافظت کنیم؟» بوده است؛ اما واقعیت میدانی سال ۲۰۲۶ نشان میدهد این راهکار بهتنهایی دیگر کافی نیست. همگرایی روزافزون شبکههای IT و OT، وابستگی عملیاتی به رسانههای قابلحمل، تهدید داخلی، و آسیبپذیری زنجیره تأمین، مسیرهایی را باز کردهاند که از کنار Air-Gap عبور میکنند، نه از میان آن؛ بههمین دلیل، امروز حتی متخصصان امنیت OT/ICS نیز Air-Gap را یک لایه از یک استراتژی بزرگتر میدانند، نه راهکاری مستقل. در این مقاله بررسی میکنیم Air-Gap دقیقاً چه محدودیتهایی دارد، چرا حتی سازمانهای دولتی و زیرساختهای طبقهبندیشده کشور به آن بهعنوان تنها لایه دفاعی متکی نیستند، و چگونه یک معماری امنیتی چندلایه — ترکیبی از جداسازی، دیدهبانی مستمر، کنترل دسترسی Zero-Trust و حاکمیت ریسک — میتواند خلأهای واقعی این رویکرد را پر کند.
Air-Gap چیست و چرا سالها انتخاب پیشفرض زیرساختهای حیاتی بود؟
Air-Gap به معنای قطع کامل و فیزیکی ارتباط یک سامانه یا شبکه از هر شبکه بیرونی از جمله اینترنت است؛ به این معنا که هیچ کابل، سیگنال بیسیم یا سختافزار مشترکی سامانه حیاتی را به دنیای بیرون متصل نمیکند. این رویکرد در حوزههایی نظیر دفاع، نیروگاهها، تصفیهخانههای آب و صنایع طبقهبندیشده کشور برای دههها بهعنوان استاندارد طلایی شناخته میشد، چون منطق پشت آن ساده و قانعکننده بهنظر میرسید: اگر مسیر شبکهای برای نفوذ وجود نداشته باشد، مهاجم از راه دور نمیتواند به سامانه برسد. تا همین اواخر، این فرض تا حد زیادی درست عمل میکرد؛ اما شکل تهدیدها و نیازهای عملیاتی صنایع صنعتی تغییر اساسی کرده است.
واقعیت ۲۰۲۶؛ چرا Air-Gap واقعی روزبهروز کمیابتر میشود؟
بر اساس گزارش تهدیدات عملیاتی فورتینت در سال ۲۰۲۶، مرز سنتی IT/OT عملاً از بین رفته و بخش عمده حوادث امنیتی محیطهای صنعتی دیگر از داخل شبکه OT آغاز نمیشوند منبع فورتینت (لینک به: Fortinet 2026 State of OT & Cybersecurity Report). تقسیمبندی ضعیف شبکه، اعتماد هویتی بهارثرسیده از IT، و دسترسی از راه دور بدون نظارت کافی، امروز نقش پررنگتری نسبت به گذشته در بروز حوادث دارند. همزمان، فشار عملیاتی برای اتصال سامانههای صنعتی به سامانههای مدیریتی، پایش از راه دور و بهروزرسانی نرمافزاری باعث شده بسیاری از «Air-Gap»های اعلامشده در عمل شکافهای موقت یا کنترلنشدهای داشته باشند که هرگز بهطور رسمی مستند نمیشوند.
مسیرهایی که از کنار Air-Gap عبور میکنند، نه از میان آن
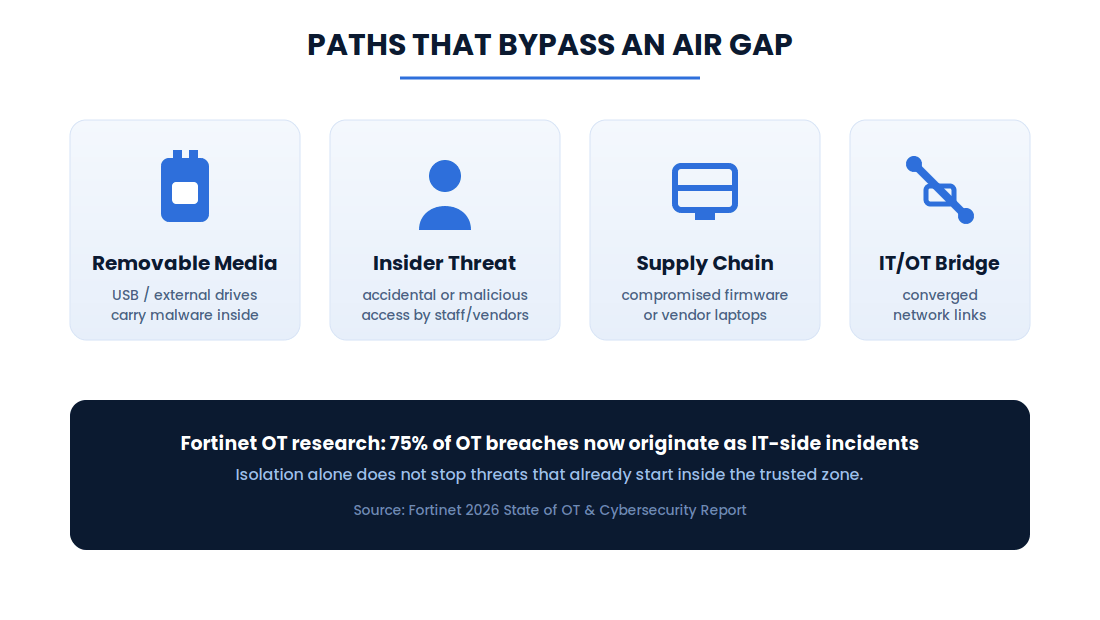
مهمترین نکته درباره محدودیت Air-Gap این است که این کنترل، مسیر شبکهای را میبندد، نه هر مسیر ورودی را. تهدیدهای زیر دقیقاً از همین نقطه کور عبور میکنند.
رسانههای قابلحمل و انتقال فایل
USB، هارد اکسترنال و رسانههای قابلحمل رایجترین راه انتقال داده به داخل و خارج محیطهای ایزولهاند؛ همان مسیری که در حوادث شناختهشده صنعتی جهان بارها برای تزریق بدافزار به شبکههای کاملاً قطع از اینترنت استفاده شده است. هیچ Air-Gap فیزیکی این مسیر را مسدود نمیکند، چون اساساً این مسیر بیرون از تعریف «شبکه» قرار میگیرد.
تهدید داخلی
کارمند، پیمانکار یا تأمینکنندهای که بهصورت مجاز به سامانه ایزوله دسترسی دارد، میتواند بهطور سهوی یا عمدی بدافزار وارد کند یا داده حساس را خارج کند. از منظر Air-Gap، این دسترسی «داخلی» و مجاز محسوب میشود، در حالیکه از منظر ریسک واقعی، دقیقاً همان تهدیدی است که سازمان میخواست حذف کند.
زنجیره تأمین و تجهیزات پیمانکاران
فریمور آلوده، لپتاپ سرویسکار خارجی، یا تجهیزات جدیدی که پیش از ورود به شبکه ایزوله بازرسی کامل نشدهاند، میتوانند بدون عبور از هیچ لینک شبکهای، تهدید را مستقیماً به قلب زیرساخت منتقل کنند.
همگرایی IT و OT
اتصال سامانههای مدیریت تولید، ERP، یا پایش از راه دور به شبکه صنعتی برای بهبود بهرهوری، اغلب بهصورت نقطهای و بدون بازبینی امنیتی کامل اتفاق میافتد؛ همین اتصالهای نقطهای هستند که مرز Air-Gap را در عمل سوراخ میکنند، حتی اگر در مستندات رسمی سازمان هنوز «ایزوله» ثبت شده باشد. از منظر امنیت OT/ICS، این نوع همگرایی خزنده خطرناکتر از یک اتصال شناختهشده و مستند است، چون معمولاً هیچ کنترل جبرانی برای آن در نظر گرفته نشده است.
پارادوکس Air-Gap؛ هرچه حساستر، بهروزرسانی سختتر
یکی از تناقضهای کمتر دیدهشده این است که حساسترین سامانهها — همانهایی که بیشترین نیاز به وصله امنیتی و اعتبارسنجی مداوم دارند — دقیقاً بهدلیل ایزولاسیون، سختترین سامانهها برای بهروزرسانی و آزمون هستند. ابزارهای تست خودکار معمولاً به اتصال شبکه نیاز دارند، در حالیکه همان اتصال با فلسفه Air-Gap در تضاد است. نتیجه این پارادوکس، تجمع بدهی امنیتی (Security Debt) در دقیقاً همان سامانههایی است که سازمان تصور میکند «امنترین» بخش زیرساخت اوست.
خطر پنهانتر؛ از دست رفتن دید و مانیتورینگ
Air-Gap علاوه بر محدود کردن مسیر نفوذ، دید تیم امنیت را نیز محدود میکند. بسیاری از سازمانهایی که به ایزولاسیون فیزیکی یا VDI متکی بودهاند، امکان ثبت متمرکز رخداد (Logging)، تحلیل رفتار غیرعادی، و پاسخ سریع به حادثه را در همان محیط ایزوله از دست میدهند؛ چرا که ابزارهای مانیتورینگ مدرن نیز خودشان معمولاً نیازمند نوعی اتصال شبکهای هستند. نتیجه، یک حس امنیت کاذب است: سازمان مطمئن است چون «قطع» است، امن است، در حالیکه اگر تهدیدی از مسیرهای بالا وارد شود، هیچ سامانه مدیریت رخدادهای امنیت اطلاعات (FORTRESS SIEM) برای شناسایی بهموقع آن در محل وجود ندارد و کشف حادثه ممکن است هفتهها یا ماهها به تعویق بیفتد.
راهکار واقعی؛ از ایزولاسیون تکلایه تا دفاع چندلایه
استاندارد راهنمای امنیت OT مؤسسه ملی استاندارد و فناوری آمریکا NIST SP 800-82 صراحتاً بر معماری دفاعدرعمق (Defense-in-Depth) تأکید میکند: ترکیبی از لایههای مدیریتی، فیزیکی، شبکهای و کنترل دسترسی که هرکدام مستقل از دیگری عمل میکنند تا نقطه شکست واحد وجود نداشته باشد. برای زیرساختهای حیاتی و سازمانهای دولتی، این معماری معمولاً شامل موارد زیر است:
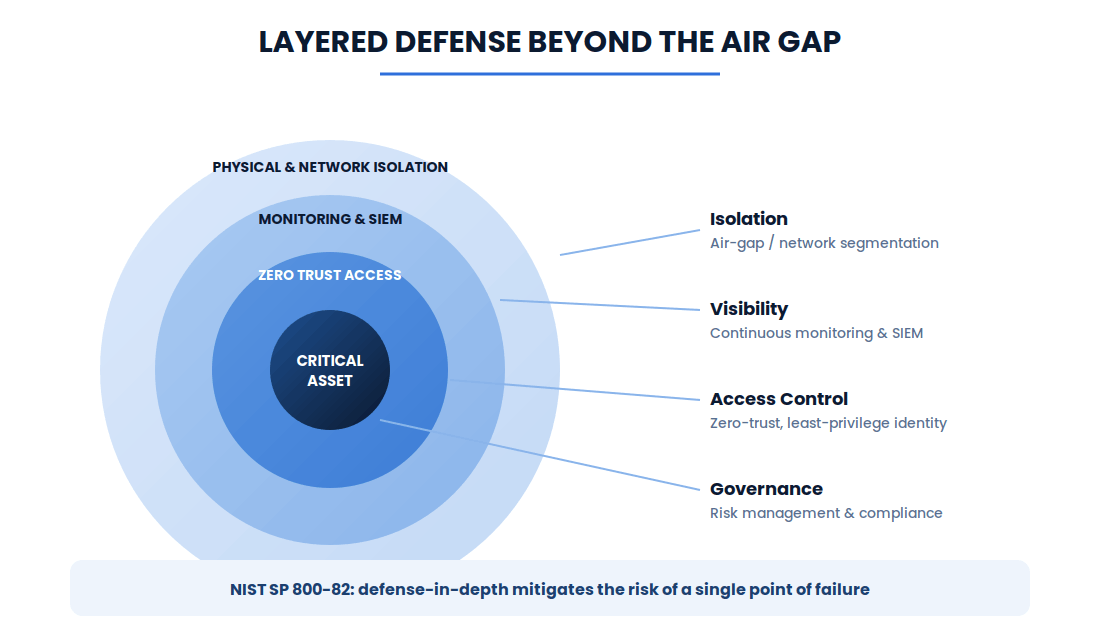
- جداسازی هوشمند اینترنت، نه فقط قطع فیزیکی: امروز جایگزینهای نرمافزاری مبتنی بر جداسازی مرورگر از راه دور، بدون نیاز به هزینه و پیچیدگی نگهداری روشهای سنتی فیزیکی یا VDI، ریسک ورود کد مخرب از طریق مرور وب را حذف میکنند؛ سامانه بومی جداسازی اینترنت از شبکه داخلی (FORTRESS RBI) دقیقاً برای همین نیاز طراحی شده و طبق دستورالعمل افتا یکی از معدود راهکارهای تأییدشده برای جداسازی نرمافزاری اینترنت از شبکه داخلی است.
- دید و پایش مستمر: بدون رخدادنگاری متمرکز و تحلیل رفتاری، هیچ لایه ایزولاسیونی بهتنهایی کفایت نمیکند؛ یک پلتفرم مدیریت رخدادهای امنیت اطلاعات (FORTRESS SIEM) امکان شناسایی زودهنگام رفتار مشکوک را حتی در شبکههای بهظاهر ایزوله فراهم میکند.
- کنترل دسترسی ممتاز و اصل حداقل دسترسی: بسیاری از حوادث داخلی از دسترسیهای گسترده و نظارتنشده به حسابهای ممتاز آغاز میشوند؛ سامانه مدیریت دسترسی ممتاز (FORTRESS PAM) این ریسک را با کنترل، ثبت و محدودسازی دسترسیهای حساس کاهش میدهد.
- حاکمیت ریسک و انطباق مستمر: ایزولاسیون بدون ارزیابی مداوم ریسک، فقط یک عکس لحظهای از امنیت است، نه یک وضعیت پایدار؛ سامانه بومی مدیریت ریسک (FORTRESS GRC) این ارزیابی را به یک فرآیند مستمر و قابلسنجش تبدیل میکند.
چطور زیرساخت خود را با رویکرد لایهای واقعی تقویت کنید؟
اگر سازمان شما هماکنون به Air-Gap یا VDI بهعنوان تنها خط دفاعی متکی است، مسیر پیشنهادی برای گذار به دفاع چندلایه معمولاً از این مراحل عبور میکند:
- نقشهبرداری دقیق از تمام نقاط اتصال واقعی (نه فقط مستندشده) بین شبکه IT و OT، شامل رسانههای قابلحمل و دسترسی از راه دور پیمانکاران.
- ارزیابی بلوغ امنیتی سازمان در برابر استانداردهای بینالمللی صنعتی، بهویژه مشاوره و پیادهسازی استاندارد IEC 62443، برای شناسایی شکافهای واقعی فراتر از ایزولاسیون فیزیکی.
- جایگزینی یا تکمیل ایزولاسیون فیزیکی/VDI با راهکار جداسازی اینترنت مبتنی بر RBI در نقاطی که کاربران هنوز نیاز واقعی به مرور وب یا دسترسی محدود به اینترنت دارند.
- استقرار پایش و رخدادنگاری متمرکز برای تمام داراییهای حیاتی، حتی آنهایی که همچنان ایزوله باقی میمانند.
- اجرای طرح امنسازی و مقاومسازی زیرساخت (HARDENING) بهعنوان لایه تکمیلی برای کاهش سطح حمله در همان محیط ایزوله.
- تبدیل ارزیابی ریسک از یک اقدام یکباره به یک چرخه مستمر بازبینی، مستندسازی و گزارشدهی.
جمعبندی
Air-Gap همچنان یک لایه ارزشمند در معماری امنیتی زیرساختهای حیاتی است، اما دیگر نمیتواند بهتنهایی تضمینکننده امنیت باشد. تهدیدهای واقعی امروز — از رسانههای قابلحمل و تهدید داخلی گرفته تا همگرایی IT/OT و ریسک زنجیره تأمین — دقیقاً از کنار همین دیوار عبور میکنند، نه از میان آن. سازمانهایی که بهجای اتکای صرف به ایزولاسیون، ترکیبی از جداسازی هوشمند، پایش مستمر، کنترل دسترسی Zero-Trust و حاکمیت ریسک را پیادهسازی میکنند، تصویر واقعبینانهتر و مقاومتری از امنیت زیرساخت حیاتی خود خواهند داشت.
مطالب مرتبط