
وبلاگ
پروتکل IEC 61850 چیست؟ | استاندارد ارتباطی پست های برق هوشمند

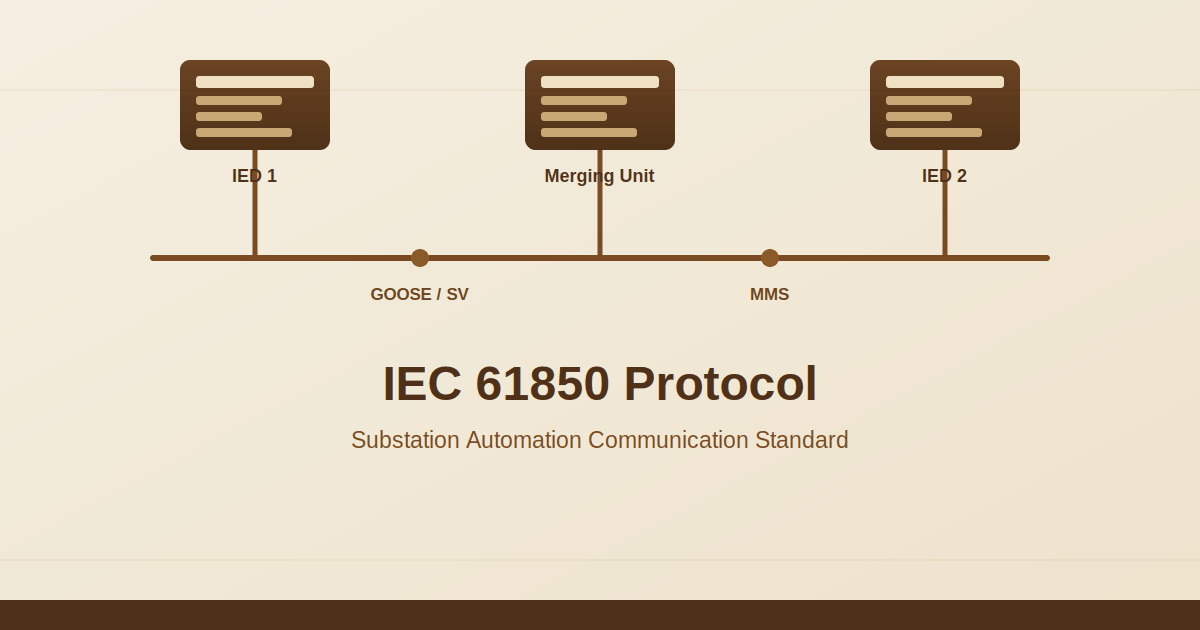
IEC 61850 یک استاندارد بینالمللی ارتباطی است که نحوه تبادل داده میان تجهیزات الکترونیکی هوشمند (IED) در پستهای برق و سایر زیرساختهای صنعتی انرژی را تعریف میکند؛ استانداردی که با ارائه یک مدل دادهای یکپارچه و سه پروتکل اصلی MMS، GOOSE و Sampled Values، امکان اتوماسیون سریع، قابلاعتماد و بینسازندهای پستهای هوشمند را فراهم میآورد. در این مقاله، ابتدا با تاریخچه و جایگاه این استاندارد در صنعت برق آشنا میشوید، سپس معماری سهلایه ایستگاه، بی و پروسه و کارکرد هر یک از پروتکلهای کلیدی آن را بررسی میکنیم، مزایای عملی پیادهسازی IEC 61850 برای پستهای هوشمند ایران را مرور میکنیم و در نهایت به چالشها و ریسکهای امنیت سایبری این پروتکل و راهکارهای عملی امنسازی آن بر اساس استاندارد IEC 62443 میپردازیم؛ موضوعی که برای مدیران فنی و تصمیمگیران حوزه انرژی و صنایع حیاتی کشور اهمیت روزافزونی پیدا کرده است.
تاریخچه و جایگاه استاندارد IEC 61850 در صنعت برق
استاندارد IEC 61850 توسط کمیته فنی TC57 کمیسیون بینالمللی الکتروتکنیک (IEC) تدوین شد تا جایگزین پروتکلهای اختصاصی و ناسازگار نسل قبل در پستهای برق شود. پیش از این استاندارد، هر سازنده تجهیزات پست از پروتکل ارتباطی خاص خود استفاده میکرد و یکپارچهسازی تجهیزات چند سازنده در یک پست هزینه و زمان زیادی میطلبید. IEC 61850 با تعریف یک مدل داده انتزاعی مشترک، این مشکل را حل کرد و امروز بهعنوان استاندارد مرجع پستهای هوشمند (Smart Substation) در سراسر دنیا شناخته میشود.
در ایران نیز با گسترش طرحهای دیجیتالیسازی شبکه برق و پستهای فوقتوزیع و انتقال، پیادهسازی IEC 61850 به یکی از الزامات فنی پروژههای جدید تبدیل شده است. این روند همزمان با افزایش اتصال شبکههای فناوری عملیاتی (OT) به شبکههای فناوری اطلاعات (IT)، ضرورت توجه به بعد امنیت سایبری این استاندارد را نیز پررنگتر کرده است؛ موضوعی که در بخشهای بعدی این مقاله به آن میپردازیم.
معماری سهلایه IEC 61850: سطح ایستگاه، بی و پروسه
IEC 61850 زیرساخت ارتباطی پست برق را در سه سطح منطقی تعریف میکند که هرکدام نقش مشخصی در جریان داده دارند:
- سطح ایستگاه (Station Level): شامل HMI، گیتوی ارتباطی با SCADA/SIEM و ایستگاههای مهندسی که وظیفه نظارت کلی و مدیریت پست را برعهده دارند.
- سطح بی (Bay Level): شامل رلههای حفاظتی و کنترلی هر فیدر یا بی که تصمیمگیریهای حفاظتی و فرمانهای کلیدزنی را انجام میدهند.
- سطح پروسه (Process Level): شامل واحدهای ادغامکننده (Merging Unit)، ترانسفورماتورهای جریان و ولتاژ دیجیتال و سنسورهایی که داده خام میدان را جمعآوری میکنند.
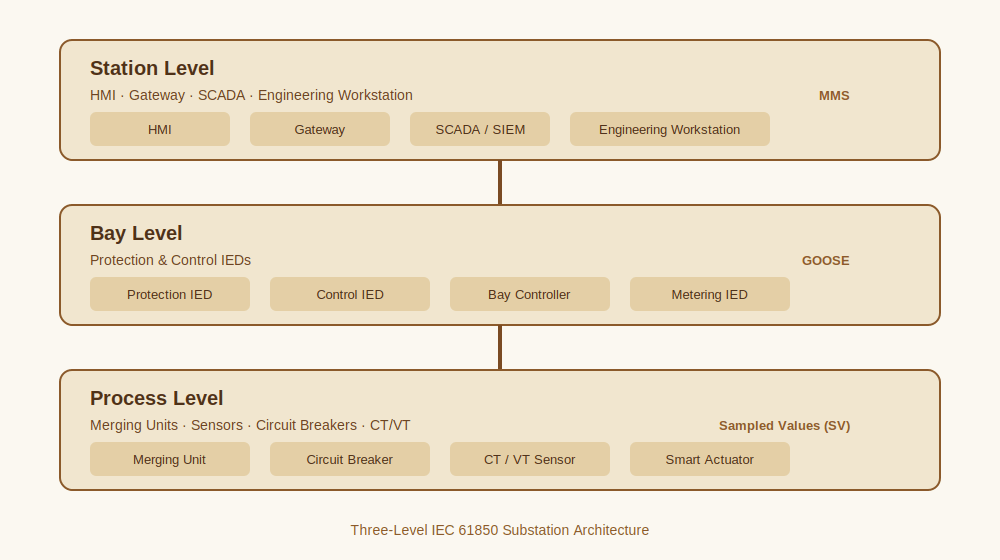
این جداسازی لایهای باعث میشود هر سطح بتواند مستقل از سطوح دیگر توسعه یابد و تجهیزات سازندگان مختلف، به شرط پیروی از استاندارد، بدون نیاز به سیمکشی اختصاصی یا پروتکلهای میانی، با یکدیگر ارتباط برقرار کنند.
پروتکلهای کلیدی IEC 61850: MMS، GOOSE و Sampled Values
قلب تپنده استاندارد IEC 61850، سه پروتکل ارتباطی است که هرکدام برای یک نیاز زمانی و عملکردی متفاوت طراحی شدهاند:
- MMS (Manufacturing Message Specification): مبتنی بر TCP/IP و مدل کلاینت-سرور، برای ارتباطات غیرزمانبحرانی مانند نظارت، گزارشگیری و مانیتورینگ سطح ایستگاه استفاده میشود.
- GOOSE (Generic Object-Oriented Substation Event): پروتکلی لایه دوم و انتشار-اشتراک (Publisher-Subscriber) با تأخیر بسیار پایین که برای انتقال سریع فرمانهای حفاظتی مانند فرمان قطع کلید بهکار میرود.
- Sampled Values (SV): پروتکلی برای انتقال مقادیر لحظهای جریان و ولتاژ دیجیتالشده از واحدهای ادغامکننده به رلههای حفاظتی با نرخ نمونهبرداری بسیار بالا.
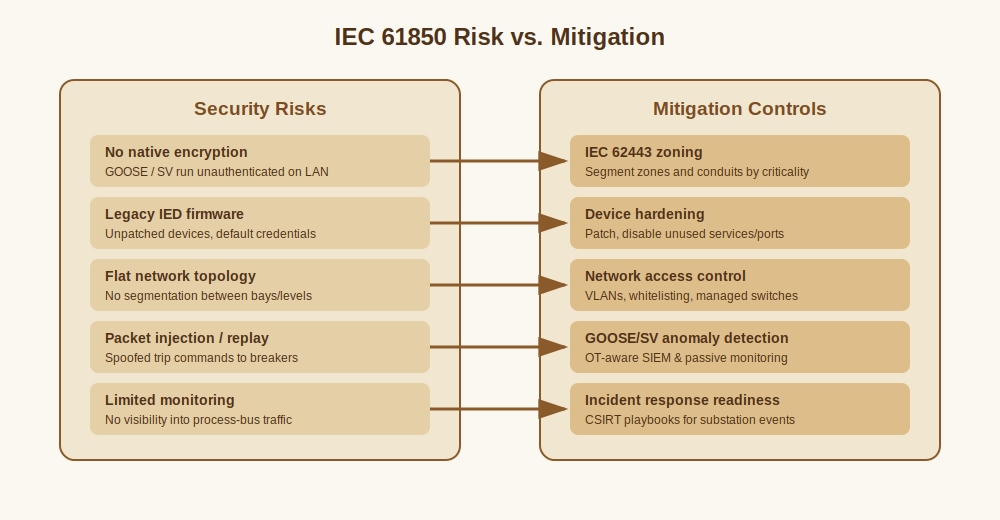
نکته مهم برای تیمهای امنیت شبکه صنعتی این است که GOOSE و SV، برخلاف MMS، بهصورت ذاتی هیچ مکانیزم رمزنگاری یا احراز هویتی ندارند و صرفاً بر پیامرسانی چندپخشی (Multicast) در شبکه محلی پست تکیه دارند؛ ویژگیای که سرعت بالای آنها را تضمین میکند اما در عین حال یکی از مهمترین منابع ریسک سایبری در پستهای هوشمند محسوب میشود.
مزایای پیادهسازی IEC 61850 برای پستهای هوشمند
فراتر از یکپارچگی چندسازنده، پیادهسازی IEC 61850 مزایای ملموسی برای بهرهبرداران شبکه برق به همراه دارد که از مهمترین آنها میتوان به موارد زیر اشاره کرد:
- کاهش چشمگیر سیمکشی مسی میان تجهیزات پست از طریق جایگزینی با شبکه اترنت و فیبر نوری.
- افزایش سرعت واکنش حفاظتی به کمتر از چند میلیثانیه با استفاده از پیامهای GOOSE.
- امکان مانیتورینگ و تعمیرات پیشگیرانه از راه دور با بهرهگیری از دادههای ساختاریافته IEC 61850.
- انعطافپذیری بالا در افزودن یا تعویض تجهیزات جدید بدون نیاز به بازطراحی کامل سیستم اتوماسیون.
با این حال، تحقق کامل این مزایا تنها زمانی ممکن است که زیرساخت ارتباطی پست از منظر امنیت سایبری نیز بهدرستی طراحی و مانیتور شود؛ موضوعی که در ادامه بررسی میکنیم.
چالشها و ریسکهای امنیت سایبری IEC 61850
همانگونه که اشاره شد، پروتکلهای GOOSE و SV به دلیل نیاز به تأخیر بسیار پایین، فاقد رمزنگاری و احراز هویت داخلی هستند. این موضوع در کنار چند چالش دیگر، سطح حمله (Attack Surface) قابلتوجهی را در پستهای مبتنی بر IEC 61850 ایجاد میکند:
- امکان شنود و تزریق بسته (Packet Injection) روی شبکه پروسسباس در صورت نبود کنترل دسترسی مناسب.
- استفاده گسترده از تجهیزات و فریمور قدیمی با آسیبپذیریهای شناختهشده و رمز عبور پیشفرض.
- توپولوژیهای شبکه مسطح و فاقد سگمنتبندی میان سطوح ایستگاه، بی و پروسه.
- محدود بودن ابزارهای مانیتورینگ بومی برای تشخیص ناهنجاری در ترافیک GOOSE و SV.
- همگرایی روزافزون شبکه IT و OT که مسیرهای نفوذ جدیدی از سمت شبکه سازمانی به شبکه پست ایجاد میکند.
راهکارهای امنسازی ارتباطات مبتنی بر IEC 61850
با توجه به ماهیت زمانبحرانی پروتکلهای GOOSE و SV، رمزنگاری مستقیم این ترافیک معمولاً عملی نیست؛ به همین دلیل امنسازی پستهای مبتنی بر IEC 61850 باید در چند لایه مکمل انجام شود. رویکرد استاندارد IEC 62443 (ICS) دقیقاً برای همین منظور طراحی شده و با تعریف مناطق و مجراهای امنیتی (Zones & Conduits)، مسیر روشنی برای تفکیک سطوح ایستگاه، بی و پروسه ارائه میدهد؛ رویکردی که خدمت مشاوره و پیادهسازی IEC 62443 (ICS) فرزان دقیقاً برای پوشش این نیاز طراحی شده است.
علاوه بر زونبندی، سگمنتبندی شبکه با VLAN و سوئیچهای مدیریتشده، محدودسازی دسترسی فیزیکی و منطقی به پورتهای شبکه پروسسباس، و بهروزرسانی و امنسازی فریمور تجهیزات IED از طریق خدمت امنسازی و مقاومسازی زیرساخت شبکه (HARDENING) میتواند سطح حمله را بهطور محسوسی کاهش دهد. برای شناسایی رفتار غیرعادی در ترافیک GOOSE و SV نیز نیاز به دیدی متمرکز و لحظهای روی رخدادهای شبکه صنعتی است؛ نیازی که سامانه مدیریت رخدادهای امنیت اطلاعات FORTRESS SIEM با جمعآوری و همبستگیسنجی لاگ تجهیزات OT و IT پاسخگوی آن است؛ و در صورت بروز رخداد امنیتی واقعی، تیم پاسخگویی به رویدادهای امنیتی CSIRT مسئول مهار و بازیابی سریع پست خواهد بود. در نهایت، خدمت تخصصی مدیریت امنیت شبکههای صنعتی Industrial Network Security فرزان، این لایههای کنترلی را در قالب یک برنامه یکپارچه امنیت OT برای پستهای مبتنی بر IEC 61850 پیادهسازی و نگهداری میکند.
بر اساس راهنمای امنیت سیستمهای کنترل صنعتی NIST SP 800-82، ارزیابی دورهای ریسک و تفکیک شبکه از مهمترین اقدامات پیشگیرانه در این حوزه معرفی شدهاند و آژانس امنیت سایبری و زیرساخت آمریکا (CISA) نیز بهطور مستمر آسیبپذیریهای تازه کشفشده در تجهیزات IED مبتنی بر IEC 61850 را از طریق هشدارهای ICS-CERT منتشر میکند.
جمعبندی
IEC 61850 با ارائه یک زبان مشترک ارتباطی میان تجهیزات هوشمند پست برق، پایه اتوماسیون پستهای هوشمند امروز را تشکیل میدهد؛ اما سرعت و کارایی بالای پروتکلهای GOOSE و SV بدون توجه همزمان به معماری امن شبکه، سگمنتبندی، مانیتورینگ رخداد و آمادگی واکنش به حادثه، میتواند به یک نقطه ضعف امنیتی جدی برای زیرساخت انرژی کشور تبدیل شود. رویکرد استاندارد IEC 62443 در کنار خدمات تخصصی امنیت OT، مسیر عملی برای بهرهمندی از مزایای IEC 61850 بدون پذیرش ریسکهای غیرقابلقبول است.