مقالات, راهنمای ارزیابی و آزمون امنیت

مدل‌های بلوغ امنیت اطلاعات و سایبری چیست؟ | راهنمای ارزیابی سطح آمادگی سازمان

مدل های بلوغ امنیت اطلاعات و سایبری

امنیت سایبری یک مقصد نیست، یک مسیر مستمر است؛ سؤال واقعی برای هر سازمان این نیست که «آیا امن هستیم؟» بلکه این است که «در حال حاضر در کدام سطح از بلوغ امنیتی قرار داریم و گام بعدی چیست؟». مدل بلوغ امنیت اطلاعات (Information Security Maturity Model) دقیقاً برای پاسخ به همین سؤال طراحی شده: چارچوبی که وضعیت فعلی زیرساخت، فرآیندها و توانمندی‌های امنیتی سازمان را در قالب سطوح مشخص اندازه‌گیری می‌کند و مسیر بهبود را روشن می‌سازد. در این مقاله مدل ISMM، پنج سطح آن، و چند مدل بلوغ شناخته‌شده دیگر در سطح بین‌المللی بررسی می‌شود.

چهار شاخص اصلی مدل ISMM

مدل بلوغ امنیت اطلاعات و سایبری (ISMM) بر چهار شاخص اصلی به‌عنوان معیار بنچ‌مارکینگ تکیه دارد که وضعیت واقعی سازمان را در هر یک می‌سنجد:

  • حاکمیت شرکتی (Corporate Governance): تعهد مدیریت ارشد و جایگاه امنیت در تصمیم‌گیری‌های راهبردی.
  • معماری سیستم (System Architecture): طراحی فنی زیرساخت و کنترل‌های امنیتی تعبیه‌شده در آن.
  • مدیریت خدمات (Service Management): فرآیندهای عملیاتی مانند مدیریت رخداد، وصله و پشتیبان‌گیری.
  • فرهنگ سازمانی (Organizational Culture): میزان آگاهی و رفتار امنیتی کارکنان در عمل، فراتر از سیاست مکتوب.

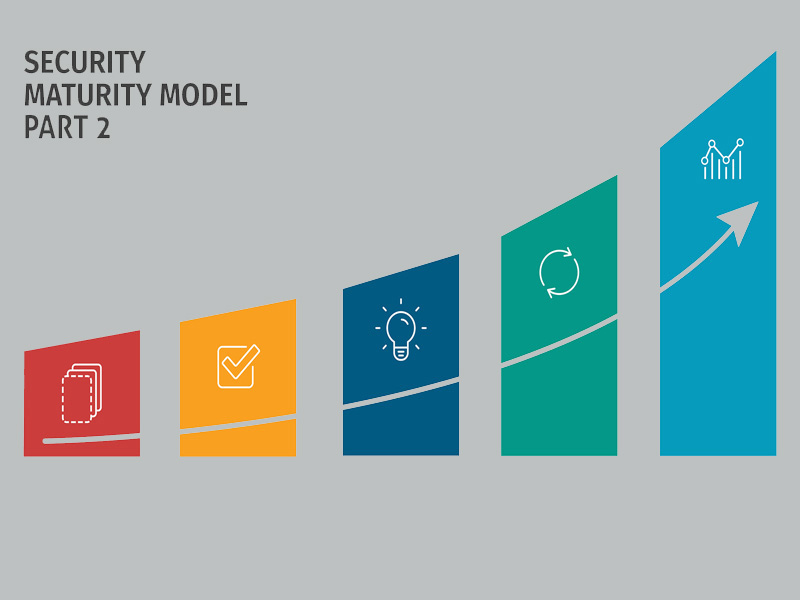
پنج سطح مدل ISMM

سطح ۱ — عدم انطباق (None Compliance)

هیچ سیاست یا رویه مشخصی برای امن‌سازی کسب‌وکار تدوین نشده. مدیریت سرمایه‌گذاری در امنیت را ضروری نمی‌داند و سازمان حتی آسیب‌پذیری‌های خود را ارزیابی نکرده است.

سطح ۲ — انطباق اولیه (Initial Compliance)

سازمان از وجود تهدید آگاه است، اما این آگاهی هنوز به سیاست یا رویه مشخصی تبدیل نشده. کنترل‌های موجود عمدتاً واکنشی و برنامه‌ریزی‌نشده‌اند و تمرکز اصلی همچنان روی فعالیت تجاری است، نه امنیت.

سطح ۳ — انطباق پایه (Basic Compliance)

رویه‌های امنیتی به‌صورت غیررسمی تعریف شده و ارزیابی ریسک اولیه انجام می‌شود؛ برخی آزمون نفوذ هم در این مرحله دیده می‌شود. خطر اصلی این مرحله، احساس امنیت کاذب است: سازمان بعد از یک سرمایه‌گذاری اولیه، تصور می‌کند کاملاً محافظت‌شده است و از تهدیدات جدید غافل می‌ماند.

سطح ۴ — انطباق قابل‌قبول (Acceptable Compliance)

مدیریت امنیت اطلاعات به‌صورت متمرکز انجام می‌شود. سازمان به نیازهای امنیتی خود آگاهی کامل دارد و در سیستم‌های حفاظتی متناسب با آن سرمایه‌گذاری می‌کند.

سطح ۵ — انطباق کامل (Full Compliance)

سازمان از خطرات موجود کاملاً آگاه است و به‌طور مستمر نیازهای امنیتی را نظارت و بهبود می‌بخشد. کنترل‌ها هم پیشگیرانه، هم تشخیصی و هم اصلاحی هستند؛ فرآیند رسمی گزارش و پیگیری حوادث امنیتی وجود دارد، و ابزارهایی فراتر از آنتی‌ویروس و فایروال ساده — مانند فیلتر ایمیل و سیستم تشخیص/پیشگیری از نفوذ (IDS/IPS) — به‌کار گرفته می‌شوند.

مدل‌های بلوغ شناخته‌شده دیگر در سطح بین‌المللی

ISMM تنها مدل بلوغ موجود نیست؛ چند چارچوب دیگر نیز به‌طور گسترده در سطح جهانی استفاده می‌شوند و هرکدام زاویه دید متفاوتی دارند:

  • سطوح پیاده‌سازی چارچوب امنیت سایبری NIST (NIST CSF Implementation Tiers): چهار سطح از «جزئی (Partial)» تا «تطبیقی (Adaptive)» که میزان یکپارچگی مدیریت ریسک سایبری با فرآیندهای کلی سازمان را می‌سنجد؛ جزئیات آن در سایت NIST در دسترس است.
  • مدل بلوغ توانمندی امنیت سایبری C2M2: توسعه‌یافته توسط وزارت انرژی آمریکا برای بخش انرژی، اما امروز در صنایع دیگر هم استفاده می‌شود؛ ده حوزه عملکردی مانند مدیریت ریسک، مدیریت دارایی و پاسخ به رخداد را در سطوح بلوغ مجزا ارزیابی می‌کند.
  • گواهینامه مدل بلوغ امنیت سایبری CMMC: چارچوب الزامی وزارت دفاع آمریکا برای پیمانکاران این وزارتخانه که سطح بلوغ کنترل‌های امنیتی را در چند سطح گواهی می‌کند؛ نمونه‌ای از کاربرد مدل بلوغ به‌عنوان شرط قرارداد، نه صرفاً ابزار خودارزیابی داخلی.

نکته مهم این است که این مدل‌ها رقیب هم نیستند؛ سازمان می‌تواند از ISMM برای خودارزیابی داخلی چهاروجهی (حاکمیت، معماری، خدمات، فرهنگ) استفاده کند و هم‌زمان سطح خود را در چارچوب‌های بین‌المللی مانند NIST CSF نیز بسنجد، به‌خصوص اگر با کارفرمایان یا مناقصات بین‌المللی سروکار دارد.

چرا سنجش سطح بلوغ، نقطه شروع درست است؟

  • بودجه‌بندی مبتنی بر واقعیت: سرمایه‌گذاری امنیتی بر اساس شکاف واقعی سازمان تخصیص می‌یابد، نه بر اساس ترند بازار یا حدس و گمان.
  • اولویت‌بندی دقیق: مشخص می‌شود کدام حوزه (حاکمیت، معماری، خدمات یا فرهنگ) عقب‌تر مانده و باید در اولویت قرار گیرد.
  • مبنای مقایسه‌پذیر برای ممیزی: سطح بلوغ مستندشده، پایه‌ای قابل‌استناد برای نشان‌دادن پیشرفت سازمان به مدیریت ارشد یا نهاد نظارتی فراهم می‌کند.

از کجا شروع کنیم؟

سنجش سطح بلوغ فعلی سازمان، معمولاً اولین گام قبل از هر تصمیم بزرگ (خرید ابزار، تغییر فرآیند یا آغاز مسیر گواهینامه) است.

مشاوره طراحی و استقرار سیستم مدیریت امنیت اطلاعات معمولاً با یک تحلیل شکاف (Gap Analysis) آغاز می‌شود که در عمل، همان سنجش سطح بلوغ سازمان در برابر یک استاندارد یا مدل مرجع است؛ نتیجه این تحلیل، نقشه راه مشخصی برای عبور از سطح فعلی به سطح هدف در بازه زمانی واقع‌بینانه ارائه می‌دهد.

جمع‌بندی

مدل‌های بلوغ امنیت سایبری، ابزار سنجش عینی برای پرسشی هستند که اغلب سازمان‌ها پاسخ روشنی برایش ندارند: «چقدر آماده‌ایم؟». مدل ISMM با چهار شاخص حاکمیت، معماری، خدمات و فرهنگ، و پنج سطح از عدم انطباق تا انطباق کامل، تصویری دقیق از وضعیت فعلی ارائه می‌دهد. ترکیب این خودارزیابی داخلی با چارچوب‌های بین‌المللی مانند NIST CSF یا C2M2، سازمان را برای هر دو هدف — بهبود واقعی امنیت و آمادگی برای ممیزی یا مناقصه — همزمان آماده می‌کند.

دیدگاهتان را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *