
وبلاگ
SL-T، SL-C و SL-A در استاندارد IEC 62443 | راهنمای عملی تعیین سطح امنیتی صنعتی

در استاندارد ISA/IEC 62443، شنیدن اسم چهار سطح SL1 تا SL4 معمولاً کار سختی نیست؛ چالش واقعی جایی شروع میشود که باید مشخص کنید کدام سطح برای کدام بخش از شبکه صنعتی شما هدف درستی است، تجهیز خریداریشده واقعاً همان سطح را پوشش میدهد یا نه، و پس از پیادهسازی چطور اثبات کنید که به آن سطح رسیدهاید. این دقیقاً همان جایی است که سه مفهوم SL-T (هدف)، SL-C (قابلیت) و SL-A (سطح محققشده) وارد میشوند. در این مقاله بهجای تکرار تعریف کلی سطوح امنیتی، مستقیم سراغ تفاوت این سه مفهوم، ارتباطشان با هفت الزام بنیادین (FR)، فرآیند عملی تعیین SL-T طبق IEC 62443-3-2، و چالشهای واقعی این مسیر در زیرساختهای صنعتی ایران میرویم.
مرور سریع: چهار سطح امنیتی SL1 تا SL4
پیش از ورود به بحث اصلی، این جدول را بهعنوان مرجع سریع در نظر بگیرید؛ هر سطح بر اساس نوع مهاجم فرضی، انگیزه و منابع در دسترس او تعریف میشود:
سطح | نوع مهاجم فرضی | مثال کاربردی |
SL1 | بدون قصد؛ خطای اتفاقی کارکنان | تنظیم اشتباه یک پارامتر توسط اپراتور |
SL2 | عمدی، منابع کم، مهارت عمومی | کارمند ناراضی یا هکر آماتور |
SL3 | عمدی، منابع متوسط، مهارت تخصصی ICS | حداقل هدف توصیهشده برای نفت، گاز، برق، آب |
SL4 | عمدی، منابع نامحدود، مهارت عمیق | مهاجمان دولتی / زیرساخت حیاتی ملی |
نکته کلیدی اینجاست که این چهار سطح «همه یا هیچ» نیستند: هر یک از هفت الزام بنیادین میتواند بهصورت جداگانه امتیاز SL بگیرد؛ یعنی یک Zone میتواند در «کنترل دسترسی» SL3 و در «محرمانگی داده» SL2 باشد.
تفاوت SL-T، SL-C و SL-A در پیادهسازی امنیت سایبری صنعتی
یکی از رایجترین اشتباهات در پیادهسازی IEC 62443، یکیگرفتن سه مفهوم SL-T، SL-C و SL-A است:
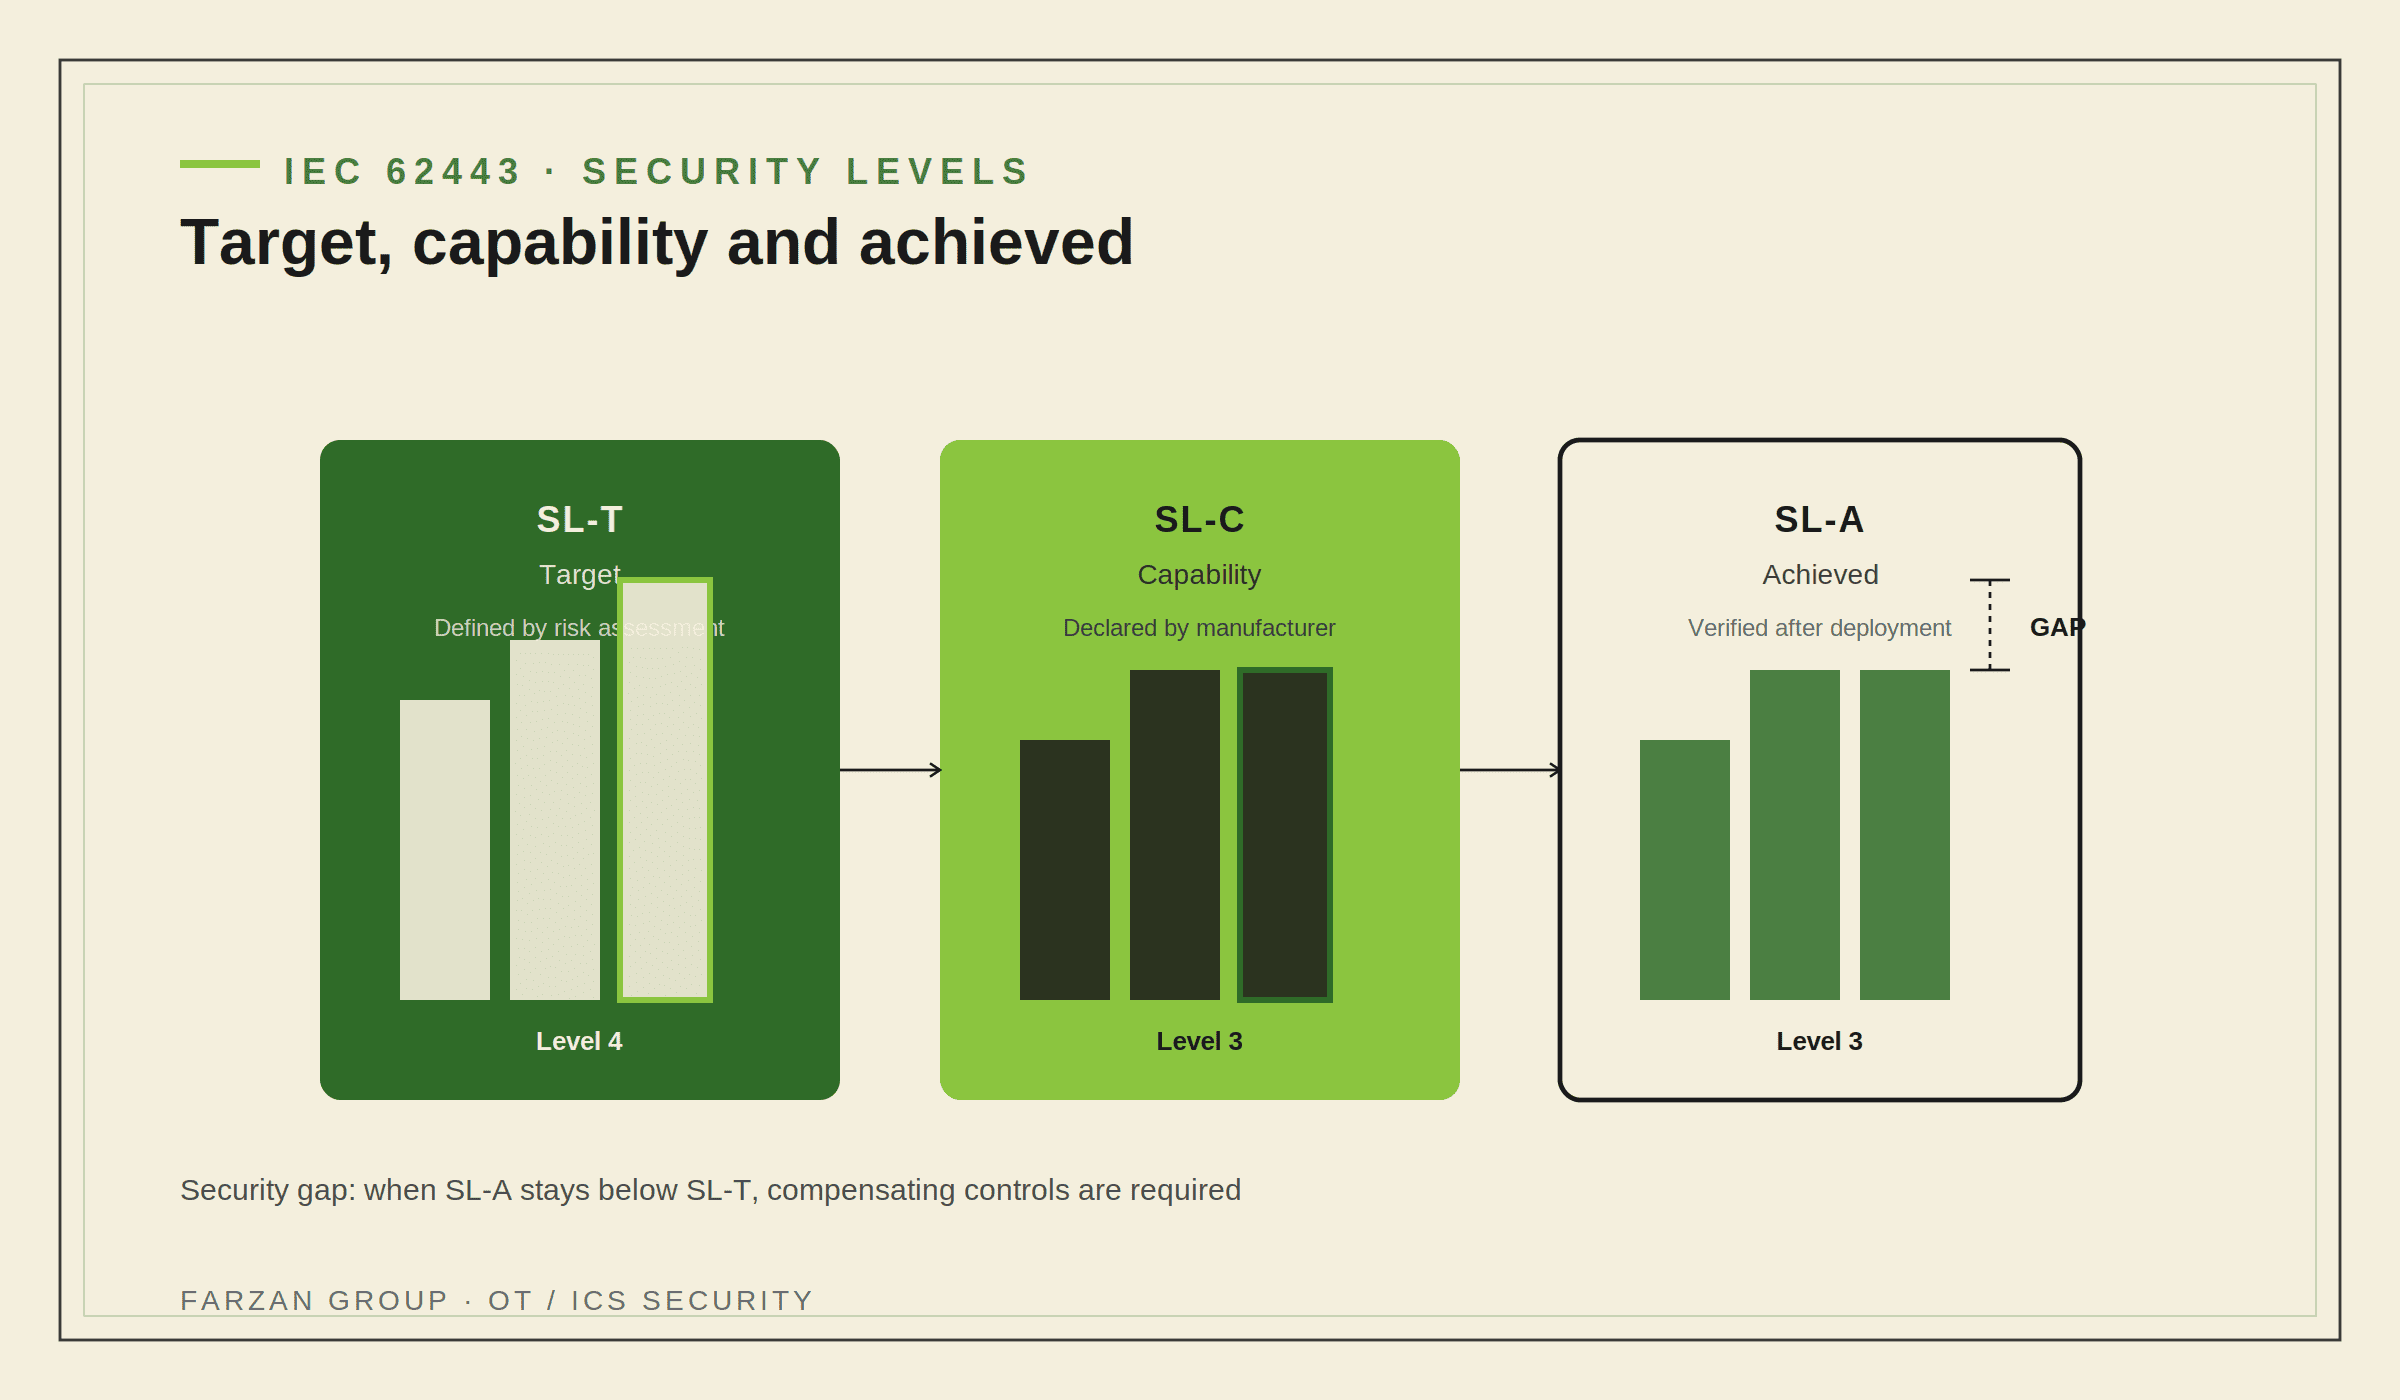
- SL-T (Target): سطح امنیتی هدف که مالک دارایی (Asset Owner) بر اساس ارزیابی ریسک برای هر Zone یا Conduit تعیین میکند.
- SL-C (Capability): حداکثر سطحی که یک محصول یا سامانه، «بهصورت ذاتی و از کارخانه» میتواند ارائه دهد؛ این عدد را سازنده تجهیز طبق IEC 62443-4-2 اعلام میکند.
- SL-A (Achieved): سطح واقعی که پس از پیادهسازی، پیکربندی و ارزیابی مستقل به دست میآید.
هدف نهایی هر پروژه امنسازی صنعتی این است که SL-A برابر یا بالاتر از SL-T باشد؛ در غیر این صورت، شکاف امنیتی (Security Gap) باقی میماند که باید با کنترلهای جبرانی پوشش داده شود. تعیین دقیق و مستند SL-T نیازمند یک فرآیند ساختاریافته ارزیابی و مدیریت ریسک است که خدمت مشاوره و پیادهسازی IEC 62443 دقیقاً برای پوشش همین شکاف طراحی شده است.
هفت الزام بنیادین (Foundational Requirements)؛ ستونهای تعیینکننده سطح امنیتی
سطح امنیتی هر Zone در واقع حاصل جمع امتیاز هفت الزام بنیادین (FR) تعریفشده در IEC 62443-3-3 است:
- ۱. شناسایی و کنترل احراز هویت (IAC)
- ۲. کنترل استفاده (UC)
- ۳. یکپارچگی سامانه (SI)
- ۴. محرمانگی داده (DC)
- ۵. محدودسازی جریان داده (RDF)
- ۶. پاسخ بهموقع به رخدادها (TRE)
- ۷. در دسترس بودن منابع (RA)
هر FR بر اساس مجموعهای از الزامات جزئی (Component Requirements) و بهبودهای الزام نمرهدهی میشود؛ برای مثال FR1 (شناسایی و احراز هویت) پایه اصلی مدیریت دسترسی ممتاز در شبکههای OT است و مستقیماً با قابلیتهایی مثل احراز هویت چندعاملی و کنترل نشستهای ممتاز کارکنان و پیمانکاران گره خورده است.
چگونه سطح امنیتی هدف (SL-T) را برای هر Zone و Conduit تعیین کنیم؟
فرآیند تعیین SL-T طبق IEC 62443-3-2 بر پایه ارزیابی ریسک انجام میشود، نه حدس یا کپی از پروژههای مشابه:
- شناسایی و بخشبندی شبکه (Zone & Conduit): تفکیک شبکه صنعتی به بخشهای منطقی بر اساس عملکرد و سطح بحرانیبودن (مثلاً جداسازی شبکه ایمنی SIS از شبکه کنترل فرآیند).
- ارزیابی ریسک هر Zone: برآورد احتمال وقوع حمله و شدت پیامد آن (توقف تولید، خطر ایمنی، آلودگی زیستمحیطی) برای هر بخش.
- تعیین SL-T: بر اساس نتیجه ارزیابی ریسک، یکی از چهار سطح SL1 تا SL4 برای هر FR در آن Zone تعیین میشود.
- مستندسازی و بازبینی دورهای: با توجه به تغییر تهدیدها و افزودن تجهیزات جدید، SL-T باید بهصورت دورهای بازبینی شود.
این فرآیند نیازمند مدلسازی دقیق ریسک، داراییها و پیامدهاست تا ارزیابی ریسک OT و مستندسازی SL-T بهصورت زنده و قابل ردیابی باقی بماند.
چالشهای واقعی تعیین و تحقق سطوح امنیتی در صنایع نفت، گاز، برق و آب ایران
- تجهیزات قدیمی SCADA/DCS: بسیاری از سامانههای کنترل نصبشده در دهههای گذشته، اساساً برای دریافت سطح امنیتی بالاتر از SL1 طراحی نشدهاند و نیاز به کنترلهای جبرانی دارند.
- همگرایی IT/OT: اتصال روزافزون شبکههای اداری به شبکه کنترل صنعتی، سطح حمله را گسترش داده و مرزهای Zone/Conduit را پیچیدهتر کرده است.
- کمبود ابزار و قطعات معتبر: محدودیت دسترسی به برخی تجهیزات و بهروزرسانیهای امنیتی رسمی، رسیدن به SL-C بالا در سطح محصول را دشوار میکند.
مدیریت این چالشها معمولاً از طریق طراحی معماری دفاع در عمق و تفکیک درست شبکههای صنعتی امکانپذیر است؛ رویکردی که در چارچوب خدمات تخصصی IEC 62443 و بر اساس چارچوبهای معتبر بینالمللی مانند CISA برای حفاظت زیرساخت حیاتی دنبال میشود.
نقش مشاوره و ارزیابی IEC 62443 در دستیابی و حفظ سطح امنیتی هدف
تعیین SL-T، سنجش SL-A و پر کردن شکاف بین این دو نیازمند تخصص فنی و آشنایی عمیق با متن استاندارد است، به همین دلیل اکثر سازمانهای زیرساخت حیاتی این مسیر را با کمک مشاور متخصص طی میکنند. خدمت مشاوره و پیادهسازی IEC 62443 شامل ارزیابی اولیه بلوغ امنیتی، تعیین SL-T مبتنی بر ریسک واقعی سازمان، طراحی معماری Zone/Conduit و همراهی تا اثبات SL-A از طریق ارزیابی مستقل است. سطح امنیتی بهدستآمده بدون پایش مداوم به مرور کاهش پیدا میکند، به همین دلیل نظارت مستمر پس از پیادهسازی هم بخش جدانشدنی این مسیر است.
جمعبندی
سطوح امنیتی در IEC 62443 چارچوبی عملی برای تخصیص هوشمند منابع امنیتی محدود به بحرانیترین بخشهای زیرساخت صنعتی است. موفقیت در این مسیر به سه گام وابسته است: تعیین دقیق SL-T بر پایه ارزیابی ریسک واقعی، انتخاب تجهیزاتی با SL-C متناسب، و اثبات مستمر SL-A از طریق پایش و ارزیابی دورهای. برای سازمانهای زیرساخت حیاتی ایران، شروع این مسیر با یک ارزیابی تخصصی، نقطه شروع مطمئنتری نسبت به اجرای پراکنده کنترلهای امنیتی است.